English
Введение
A dental clinic wants to cut no-shows, so the front desk starts texting patients from a personal phone. "Hi Sam, your root canal follow-up is tomorrow at 9." It works, until a patient's phone is shared with a family member who did not know about the procedure.
HIPAA compliant texting is possible. But it comes with rules, and the clinic above has already stretched them.
This guide explains HIPAA compliant texting in plain English. It covers what the rules say, which messages are safer, what to ask a texting vendor and how to set up a simple process. It is general information, not legal advice. We checked the rule text on 45 CFR Part 164 in November 2026.
Ключевые выводы
- HIPAA does not ban texting patients. It requires reasonable safeguards for protected health information.
- HIPAA compliant texting depends on how you text, what you include and who handles the messages, not on the word "SMS" alone.
- Share the minimum. A reminder rarely needs a diagnosis or a treatment name.
- If a vendor handles patient information for you, you need a business associate agreement with them.
- Healthcare text messaging works best when it is short, scheduled and free of clinical detail.
- Marketing and reminder texts also fall under other laws, such as the TCPA.
- No tool makes you compliant on its own. Your process matters as much as your software.
Is Texting HIPAA Compliant?
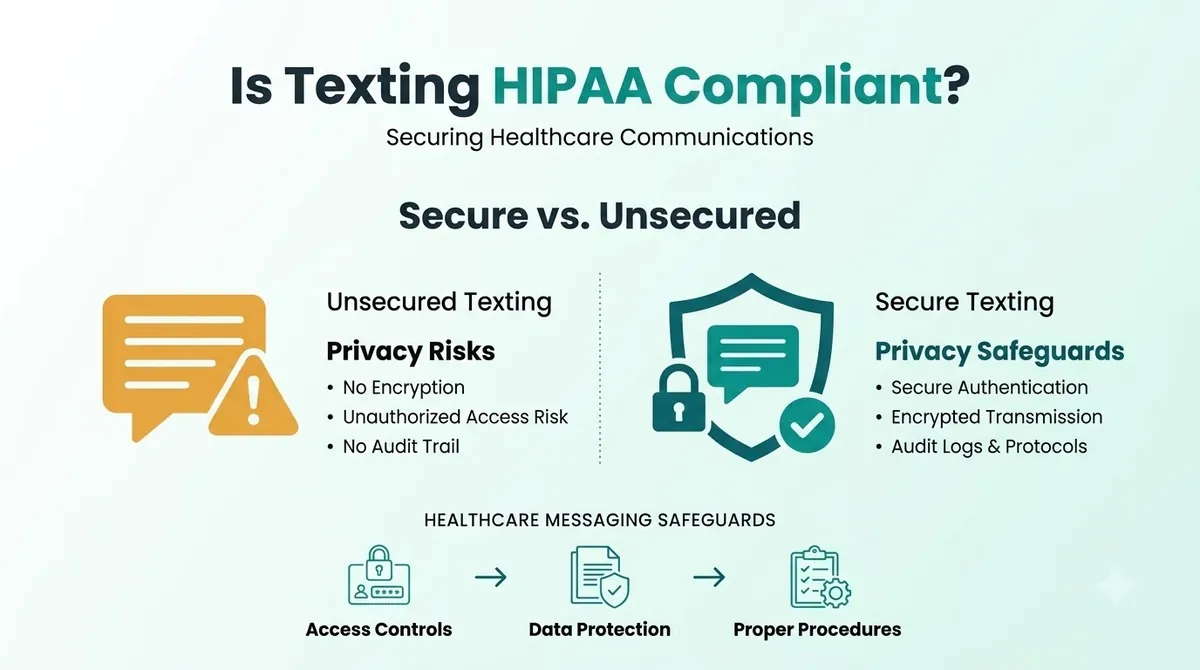
Texting can be done in a way that fits HIPAA, but plain texting is not automatically compliant. HIPAA is a set of rules for covered entities, such as doctors, clinics, dentists and health plans, and for the business associates who work for them. It is not a stamp you can put on a message type.
Standard SMS was not built as an encrypted channel, so HIPAA compliant SMS depends on how you use it. SMS encryption is not something plain texting gives you by default. Messages pass over carrier networks, stay on phones and can show on lock screens. That makes what you put in the text, and who can see the phone, the main risks.
Protected health information (PHI) is health information that can be tied to a person. Name plus appointment type is a common example. Texting PHI means you need safeguards that match the risk.
HIPAA Texting Rules at a Glance
| Topic | Чего он от тебя требует | Откуда это взялось |
|---|---|---|
| Transmission security | Technical measures to guard against unauthorized access to PHI sent over a network | 45 CFR 164.312(e) |
| Шифрование | Encrypt electronic PHI whenever deemed appropriate (an addressable item) | 45 CFR 164.312(e)(2)(ii) |
| Minimum necessary | Limit PHI to what is needed for the purpose | 45 CFR 164.502(b) |
| Business associates | Get satisfactory assurances from vendors that handle PHI | 45 CFR 164.502(e) and 164.308(b) |
| Контроль доступа | Verify who is accessing PHI and limit access | 45 CFR 164.312(a) and (d) |
"Addressable" does not mean optional. It means you assess the risk and either apply the measure or document why something else is just as good.
HIPAA Texting Patients: What Is Usually Fine and What Is Risky
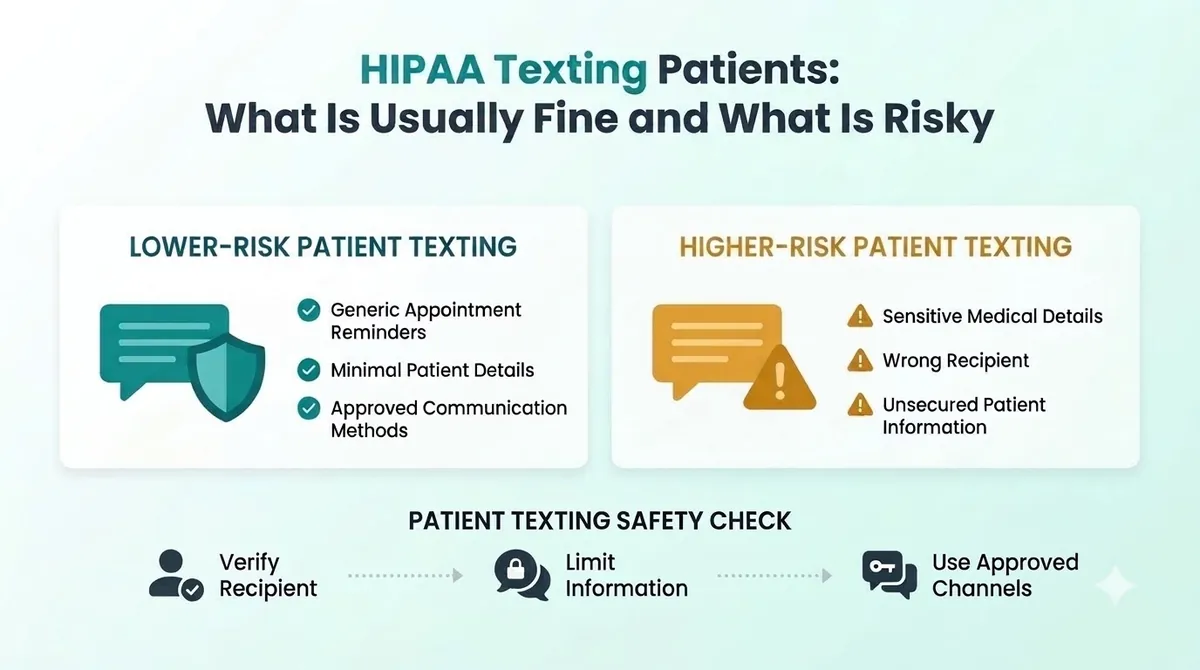
The safest texts say little. They point the patient to a secure place for details.
Lower risk examples (minimal information):
“Hi Sam, this is a reminder of your appointment at Bright Smile Dental tomorrow at 9:00 AM. Reply C to confirm or call us at the number on your card.”
“Your documents are ready. Please log in to the patient portal to view them.”
Higher risk examples (too much information):
“Hi Sam, your root canal follow-up is tomorrow at 9. Your test results showed an infection.”
“Your prescription for [medication name] is ready for your diagnosis of [condition].”
The first pair gives the minimum. The second pair puts clinical detail in a text that could be seen by anyone holding the phone. This is why we suggest HIPAA text message examples that never include a diagnosis, test result or medication.
Healthcare Text Messaging: Which Texts Teams Send
Common uses include appointment reminders, booking confirmations, "we are running late" notes, payment links, recall reminders and satisfaction surveys. Appointment reminders are the most common. Automated appointment reminders save the front desk hours of phone calls, and our guide to the appointment reminder text message shows how to keep them short and clear.
Отправка клинических подробностей, таких как результаты или планы лечения, требует гораздо большей осторожности. В большинстве случаев безопасный портал или телефонный звонок являются лучшим каналом.
Что спросить у приложения или поставщика текстовых сообщений, соответствующего требованиям HIPAA
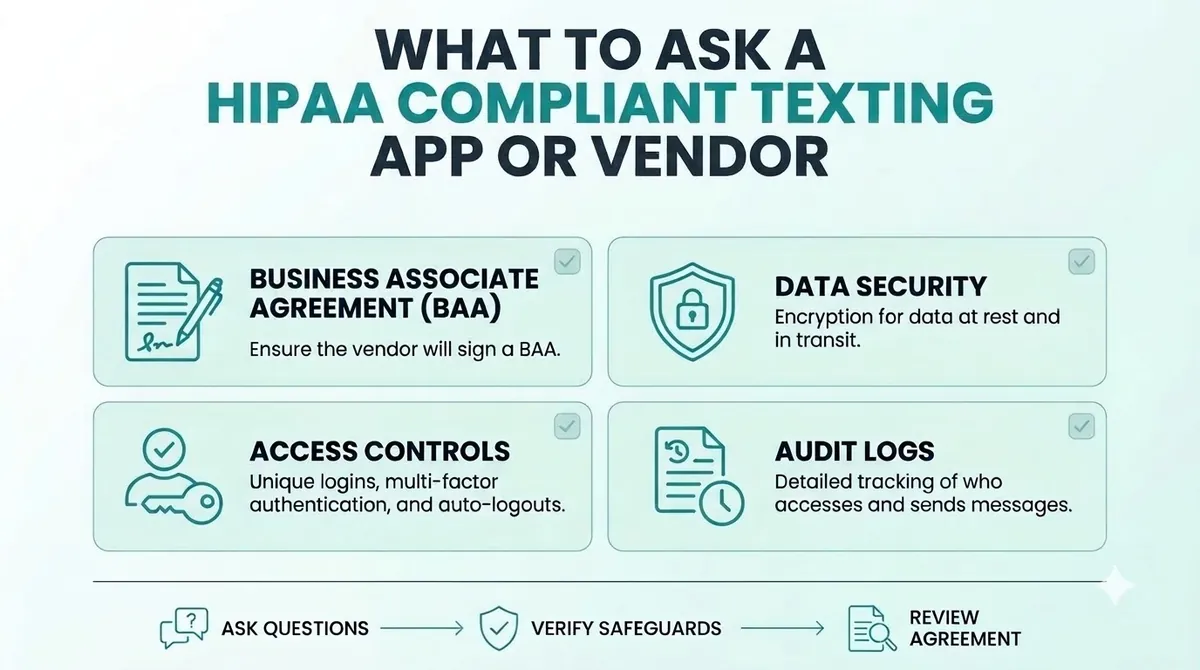
Если служба текстовых сообщений будет обрабатывать вашу медицинскую информацию, поставщик выступает в роли делового партнера. HIPAA утверждает, что организация, на которую распространяется действие страховки, может разрешить деловому партнеру создавать, получать, хранить или передавать PHI только в том случае, если она получит удовлетворительные гарантии того, что информация будет защищена. Обычный способ сделать это - соглашение о деловом сотрудничестве, часто называемый БАД. Для текстовых сообщений о соглашении о деловом партнерстве это означает, что его необходимо подписать до того, как будут отправлены какие-либо сообщения для пациентов.
Прежде чем выбрать приложение для текстовых сообщений, совместимое с HIPAA, программу для напоминания о встречах или любую другую службу текстовых сообщений, спросите:
- Подпишете ли вы с нами договор о деловом сотрудничестве?
- Как защитить сообщения и данные во время их отправки и хранения?
- Кто в вашей компании может видеть содержание наших сообщений?
- Как вы обрабатываете логины, пароли и доступ пользователей?
- Можем ли мы быстро закрыть доступ для сотрудников, когда кто-то уходит?
- Как долго хранятся сообщения и как они удаляются?
- Что произойдет, если произойдет инцидент безопасности?
Получите ответы в письменном виде. Если поставщик не подпишет BAA, не отправляйте через него закрытую медицинскую информацию. Это касается каждого поставщика, включая нас. Прежде чем отправлять информацию о пациенте, обратитесь к любому поставщику медицинских услуг напрямую.
Текстовые сообщения в сфере здравоохранения, соответствующие требованиям HIPAA: простой контрольный список
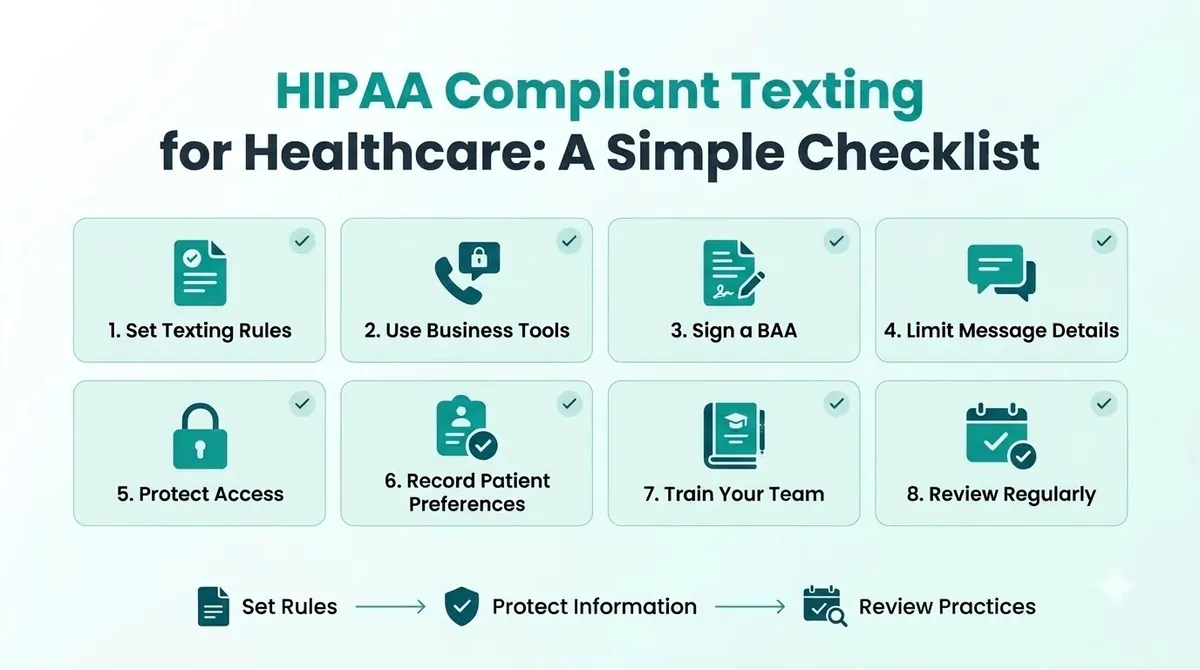
Эти лучшие практики текстовых сообщений HIPAA являются отправной точкой, а не программой полного соответствия.
1. Решите, что вы будете писать, а что нет
Напишите краткий список. Например: напоминания, подтверждения и ссылки на порталы подходят. Диагнозов, результатов анализов и названий лекарств нет.
2. Используйте бизнес-инструменты, а не личные телефоны
Личные телефоны сложно контролировать. Если сотрудник уходит или теряет свой телефон, вы теряете сообщения пациентов. Используйте бизнес-инструмент, с помощью которого вы можете управлять доступом.
3. Подпишите соглашение о деловом сотрудничестве.
Сделайте это, прежде чем отправлять что-либо с PHI. Сохраните копию.
4. Ограничьте содержание каждого текста
Думайте «минимально необходимый». Укажите имя, название клиники, время и способ ответить или позвонить. Не указывайте причину визита.
5. Защитите доступ
Используйте уникальные логины, блокировки экрана и пароли. Убедитесь, что бывшие сотрудники потеряли доступ в тот же день.
6. Получите и запишите предпочтения пациента.
Спросите пациентов, хотят ли они текстовые сообщения и какой номер использовать. Запишите их ответ. Наш гид по Согласие по СМС объясняет, как четко спрашивать и сохранять доказательства.
7. Обучайте свою команду
Каждый, кто пишет пациентам сообщения, должен знать правила. Для начала достаточно одностраничного руководства с безопасными и опасными примерами.
8. Регулярно проверяйте
Проверяйте свой процесс дважды в год и еще раз, когда вы меняете инструменты или добавляете новые типы сообщений.
Распространенные ошибки текстовых сообщений HIPAA
- Использование личных телефонов для отправки сообщений пациентам. Вы не можете контролировать или проверять их.
- Слишком много деталей в сообщении. Диагнозы и результаты не подлежат напоминанию.
- Никакой договоренности с продавцом. Если они обрабатывают закрытую медицинскую информацию, вам нужен BAA.
- Отправка сообщения на неправильный или общий номер. Подтвердите цифры и спросите пациентов, какой номер использовать.
- Рассматривать HIPAA как единственный закон. Тексты, рекламирующие услуги, также подпадают под действие правил TCPA.
- Пропуск тренировок. Одно неосторожное сообщение может свести на нет хороший процесс.
HIPAA и TCPA: два разных закона
HIPAA защищает медицинскую информацию. Соблюдение СМС-маркетинга — это отдельная работа. TCPA контролирует маркетинговые звонки и текстовые сообщения, запрашивает согласие, учитывает возможность отказа и устанавливает часы отправки. Текст может следовать за одним и нарушать другое. Некоторые сообщения о здравоохранении рассматриваются по-разному в рамках TCPA, и наша Руководство по соблюдению TCPA объясняет, как отличить. Если вы не уверены, получите письменную консультацию от юриста.
Отправка текстовых сообщений в соответствии с HIPAA с использованием SMSLocal
SMSLocal — это платформа обмена деловыми текстовыми сообщениями. Мы не утверждаем, что использование какой-либо платформы обеспечивает соответствие требованиям HIPAA. Если ваши сообщения будут включать защищенную медицинскую информацию, прежде чем отправлять что-либо, спросите нас, доступно ли для вашей учетной записи соглашение о деловом сотрудничестве, и получите ответ в письменном виде. Для простых напоминаний, не несущих клинических подробностей, минимизация сообщений снижает риск. Вы можете поговорить с Команда SMSLocal о том, как ответы, отказ и доступ работают для вашей учетной записи.
Сделайте свои сообщения заметными благодаря надежной, быстрой и эффективной связи. Улучшите свою текстовую игру сегодня.
Заключение
Отправка текстовых сообщений, соответствующих требованиям HIPAA, сводится к нескольким привычкам. Говорите меньше в каждом сообщении, используйте бизнес-инструменты, заключайте соглашение о деловом партнерстве, когда поставщик обрабатывает закрытую медицинскую информацию, защищайте доступ и обучайте свою команду.
Вам не нужно прекращать писать пациентам текстовые сообщения. Вам нужен процесс, который вы можете объяснить, и поставщик, который изложит свои обещания в письменной форме.
Начните бесплатную пробную версию с SMSLocal и отправляйте зарегистрированные надежные сообщения.
Часто задаваемые вопросы
It can be, if you use reasonable safeguards. HIPAA does not ban texting patients, but standard SMS is not designed to be an encrypted channel. Keep messages minimal and use tools you can control.
It is texting that follows HIPAA's safeguards for protected health information. That means sharing the minimum, controlling access, protecting messages in transit and having an agreement with any vendor that handles the information.
If the service creates, receives, maintains or transmits PHI for you, yes. HIPAA requires satisfactory assurances from business associates, and a business associate agreement is the usual way to get them.
Many practices do. Keep the text short: first name, clinic name, date and time, and how to reply or call. Leave out the reason for the visit and any clinical detail.
Avoid diagnoses, test results, medication names and treatment details. Send patients to a secure portal or ask them to call instead.
Some apps are built for healthcare, but no app makes you compliant by itself. Ask the vendor for a signed business associate agreement and check how access and message storage are handled.