English
Giới thiệu
Một phòng khám nha khoa muốn giảm số người vắng mặt nên quầy lễ tân bắt đầu nhắn tin cho bệnh nhân từ điện thoại cá nhân. "Chào Sam, buổi khám tủy răng của bạn diễn ra vào lúc 9 giờ ngày mai." Nó hoạt động cho đến khi điện thoại của bệnh nhân được chia sẻ với một thành viên trong gia đình không biết về quy trình này.
Có thể nhắn tin tuân thủ HIPAA. Nhưng nó đi kèm với các quy tắc và phòng khám ở trên đã vượt quá chúng.
Hướng dẫn này giải thích cách nhắn tin tuân thủ HIPAA bằng tiếng Anh đơn giản. Nó bao gồm những gì quy định, tin nhắn nào an toàn hơn, những gì cần hỏi nhà cung cấp dịch vụ nhắn tin và cách thiết lập một quy trình đơn giản. Đây là thông tin chung, không phải tư vấn pháp lý. Chúng tôi đã kiểm tra văn bản quy tắc trên 45 CFR Phần 164 vào tháng 11 năm 2026.
Bài học chính
- HIPAA không cấm nhắn tin cho bệnh nhân. Nó đòi hỏi các biện pháp bảo vệ hợp lý cho thông tin sức khỏe được bảo vệ.
- Việc nhắn tin tuân thủ HIPAA phụ thuộc vào cách bạn nhắn tin, nội dung bạn đưa vào và người xử lý tin nhắn chứ không chỉ phụ thuộc vào từ "SMS".
- Chia sẻ tối thiểu. Một lời nhắc nhở hiếm khi cần chẩn đoán hoặc tên điều trị.
- Nếu một nhà cung cấp xử lý thông tin bệnh nhân cho bạn, bạn cần có thỏa thuận liên kết kinh doanh với họ.
- Tin nhắn chăm sóc sức khỏe hoạt động tốt nhất khi nó ngắn gọn, được lên lịch và không có chi tiết lâm sàng.
- Văn bản tiếp thị và nhắc nhở cũng thuộc các luật khác, chẳng hạn như TCPA.
- Không có công cụ nào có thể tự mình tuân thủ. Quá trình của bạn cũng quan trọng như phần mềm của bạn.
Việc nhắn tin có tuân thủ HIPAA không?
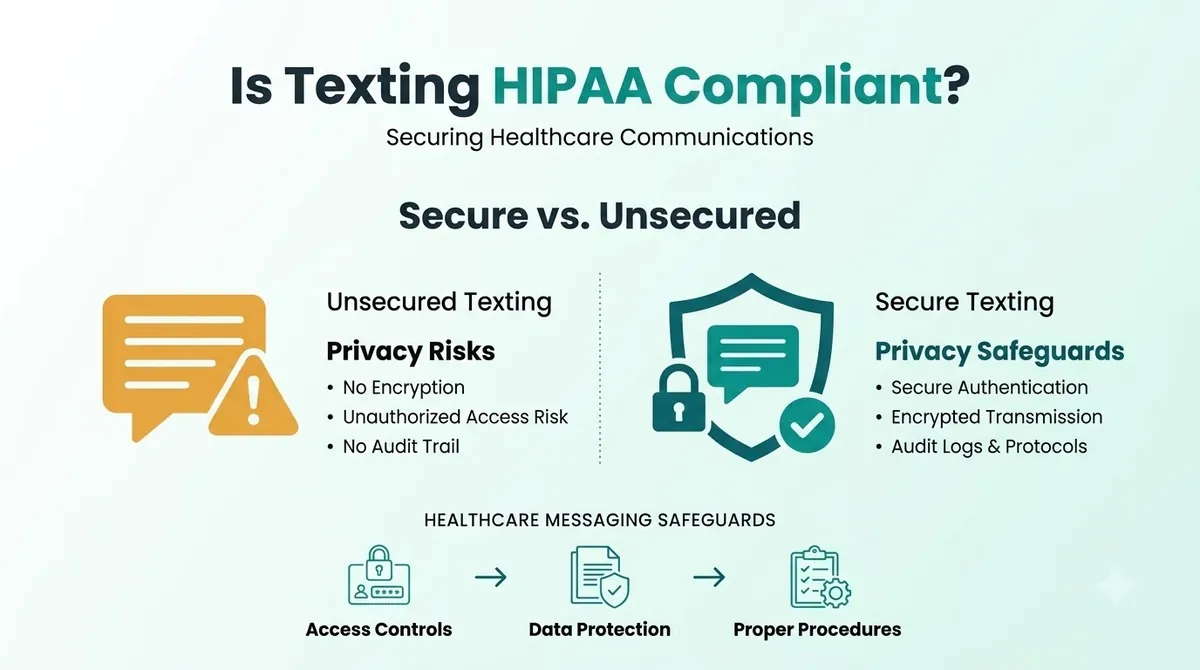
Việc nhắn tin có thể được thực hiện theo cách phù hợp với HIPAA, nhưng việc nhắn tin đơn giản không tự động tuân thủ. HIPAA là một bộ quy tắc dành cho các tổ chức được bảo hiểm, chẳng hạn như bác sĩ, phòng khám, nha sĩ và chương trình bảo hiểm sức khỏe cũng như dành cho các đối tác kinh doanh làm việc cho họ. Nó không phải là một con tem bạn có thể dán lên một loại tin nhắn.
SMS tiêu chuẩn không được xây dựng dưới dạng kênh mã hóa nên SMS tuân thủ HIPAA tùy thuộc vào cách bạn sử dụng nó. Theo mặc định, mã hóa SMS không phải là tính năng mà tin nhắn đơn giản cung cấp cho bạn. Tin nhắn được truyền qua mạng của nhà mạng, lưu lại trên điện thoại và có thể hiển thị trên màn hình khóa. Điều đó khiến những gì bạn đưa vào tin nhắn và ai có thể nhìn thấy điện thoại trở thành những rủi ro chính.
Thông tin sức khỏe được bảo vệ (PHI) là thông tin sức khỏe có thể được gắn với một người. Tên cộng với loại cuộc hẹn là một ví dụ phổ biến. Nhắn tin PHI có nghĩa là bạn cần các biện pháp bảo vệ phù hợp với rủi ro.
Sơ lược về quy tắc nhắn tin HIPAA
| Đề tài | Nó yêu cầu bạn điều gì | Nó đến từ đâu |
|---|---|---|
| Bảo mật đường truyền | Các biện pháp kỹ thuật để bảo vệ chống truy cập trái phép PHI được gửi qua mạng | 45 CFR 164.312(e) |
| Mã hóa | Mã hóa PHI điện tử bất cứ khi nào được coi là thích hợp (một mục có thể định địa chỉ) | 45 CFR 164.312(e)(2)(ii) |
| Tối thiểu cần thiết | Giới hạn PHI ở mức cần thiết cho mục đích | 45 CFR 164.502(b) |
| cộng tác viên kinh doanh | Nhận được sự đảm bảo thỏa đáng từ các nhà cung cấp xử lý PHI | 45 CFR 164.502(e) và 164.308(b) |
| Kiểm soát truy cập | Xác minh ai đang truy cập PHI và giới hạn quyền truy cập | 45 CFR 164.312(a) và (d) |
"Có thể định địa chỉ" không có nghĩa là tùy chọn. Nó có nghĩa là bạn đánh giá rủi ro và áp dụng biện pháp hoặc ghi lại lý do tại sao một số biện pháp khác lại tốt như vậy.
HIPAA Nhắn tin cho Bệnh nhân: Điều gì Thường Tốt và Điều gì Rủi ro
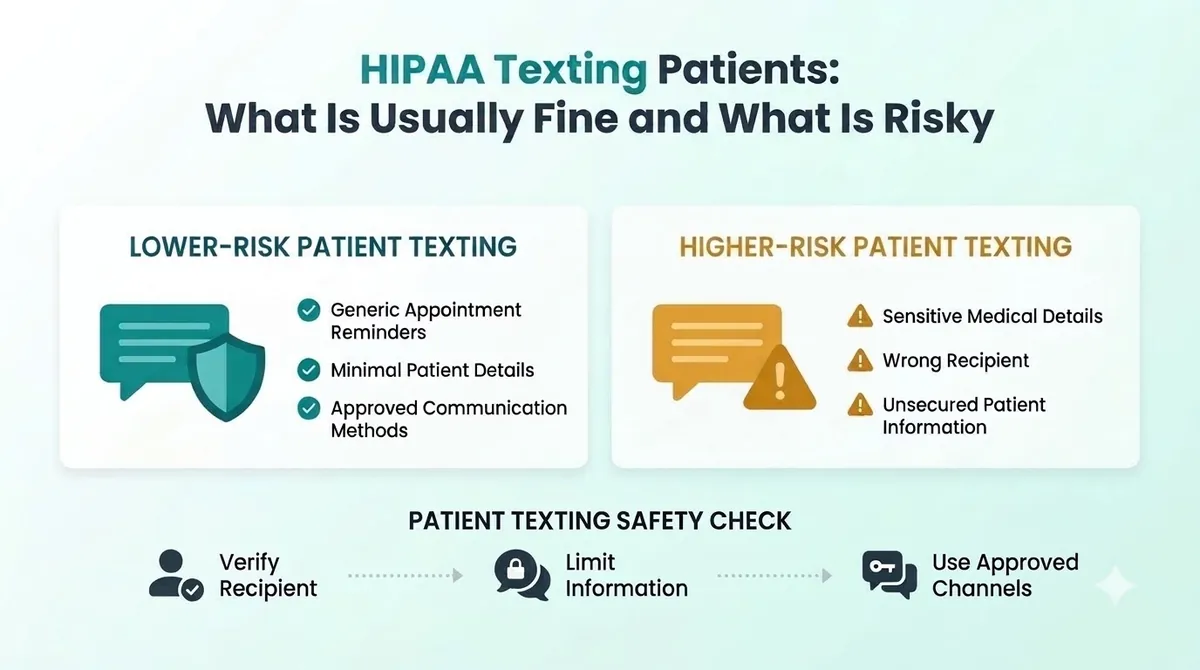
Những văn bản an toàn nhất nói rất ít. Họ chỉ bệnh nhân đến một nơi an toàn để biết chi tiết.
Ví dụ về rủi ro thấp hơn (thông tin tối thiểu):
“Xin chào Sam, đây là lời nhắc về cuộc hẹn của bạn tại Nha khoa Bright Smile ngày mai lúc 9:00 sáng. Trả lời C để xác nhận hoặc gọi cho chúng tôi theo số trên thẻ của bạn.”
“Tài liệu của bạn đã sẵn sàng. Vui lòng đăng nhập vào cổng thông tin bệnh nhân để xem chúng.”
Ví dụ về rủi ro cao hơn (quá nhiều thông tin):
“Xin chào Sam, buổi khám tủy răng của bạn diễn ra vào lúc 9 giờ ngày mai. Kết quả xét nghiệm của bạn cho thấy bạn bị nhiễm trùng.”
“Đơn thuốc cho [tên thuốc] của bạn đã sẵn sàng để chẩn đoán [tình trạng bệnh] của bạn.”
Cặp đầu tiên cho mức tối thiểu. Cặp thứ hai đưa chi tiết lâm sàng vào một văn bản mà bất kỳ ai cầm điện thoại đều có thể nhìn thấy. Đây là lý do tại sao chúng tôi đề xuất các ví dụ về tin nhắn văn bản HIPAA không bao giờ bao gồm chẩn đoán, kết quả xét nghiệm hoặc thuốc.
Tin nhắn văn bản chăm sóc sức khỏe: Nhóm văn bản nào gửi
Các mục đích sử dụng phổ biến bao gồm lời nhắc cuộc hẹn, xác nhận đặt chỗ, ghi chú "chúng tôi sắp trễ", liên kết thanh toán, lời nhắc thu hồi và khảo sát mức độ hài lòng. Lời nhắc cuộc hẹn là phổ biến nhất. Lời nhắc cuộc hẹn tự động giúp tiết kiệm thời gian gọi điện của quầy lễ tân và hướng dẫn của chúng tôi về tin nhắn nhắc nhở cuộc hẹn chỉ ra cách giữ chúng ngắn gọn và rõ ràng.
Việc nhắn tin chi tiết về lâm sàng, chẳng hạn như kết quả hoặc kế hoạch điều trị, cần được quan tâm nhiều hơn. Trong hầu hết các trường hợp, cổng thông tin an toàn hoặc cuộc gọi điện thoại là kênh tốt hơn.
Những điều cần hỏi đối với ứng dụng hoặc nhà cung cấp nhắn tin tuân thủ HIPAA
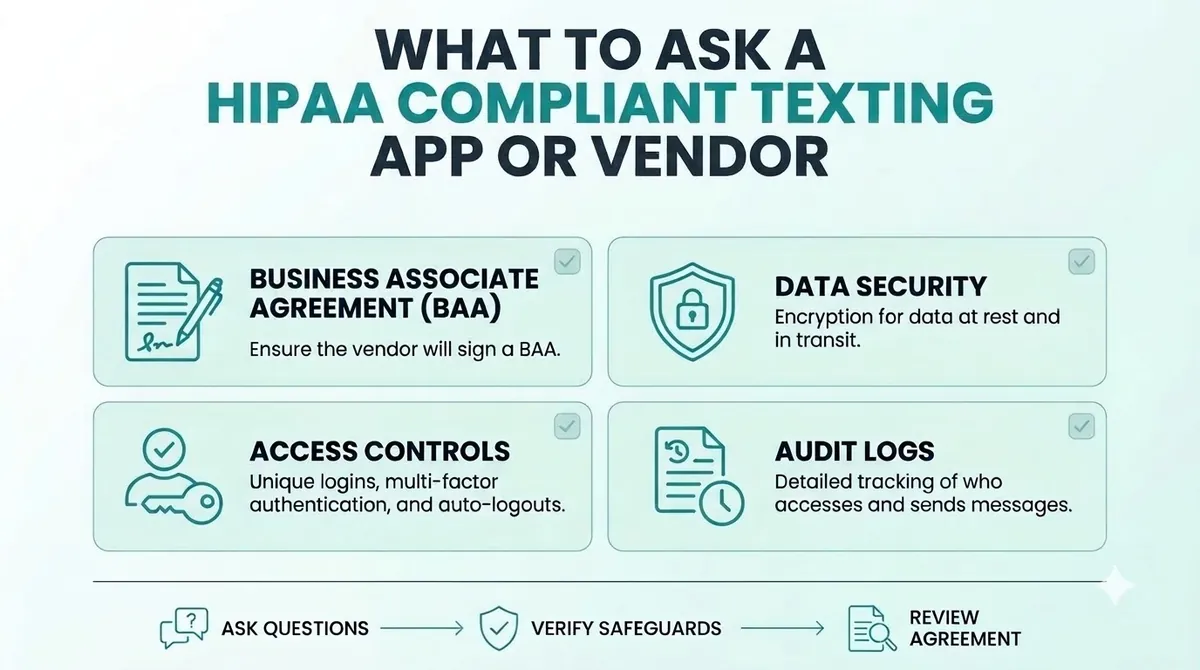
Nếu một dịch vụ nhắn tin sẽ xử lý PHI cho bạn thì nhà cung cấp đó sẽ đóng vai trò là đối tác kinh doanh. HIPAA cho biết một thực thể được bảo hiểm chỉ có thể cho phép một đối tác kinh doanh tạo, nhận, duy trì hoặc truyền PHI nếu tổ chức đó có được sự đảm bảo thỏa đáng rằng thông tin sẽ được bảo vệ. Cách thông thường để làm điều này là thỏa thuận liên kết kinh doanh, thường được gọi là BAA. Đối với việc nhắn tin theo thỏa thuận liên kết kinh doanh, điều đó có nghĩa là phải ký nó trước khi có bất kỳ tin nhắn nào của bệnh nhân được gửi đi.
Trước khi bạn chọn ứng dụng nhắn tin tuân thủ HIPAA, phần mềm nhắc cuộc hẹn hoặc bất kỳ dịch vụ nhắn tin nào khác, hãy hỏi:
- Bạn sẽ ký thỏa thuận liên kết kinh doanh với chúng tôi chứ?
- Bạn làm cách nào để bảo vệ tin nhắn và dữ liệu trong khi chúng được gửi và lưu trữ?
- Ai ở công ty bạn có thể xem nội dung tin nhắn của chúng tôi?
- Bạn xử lý thông tin đăng nhập, mật mã và quyền truy cập của người dùng như thế nào?
- Chúng tôi có thể xóa quyền truy cập của nhân viên một cách nhanh chóng khi có người rời đi không?
- Tin nhắn được lưu giữ trong bao lâu và chúng được xóa như thế nào?
- Điều gì xảy ra nếu có sự cố an ninh?
Nhận câu trả lời bằng văn bản. Nếu nhà cung cấp không ký BAA, đừng gửi PHI qua họ. Điều này áp dụng cho mọi nhà cung cấp, bao gồm cả chúng tôi. Hãy hỏi trực tiếp bất kỳ nhà cung cấp nào trước khi bạn gửi thông tin bệnh nhân.
Nhắn tin tuân thủ HIPAA dành cho chăm sóc sức khỏe: Danh sách kiểm tra đơn giản
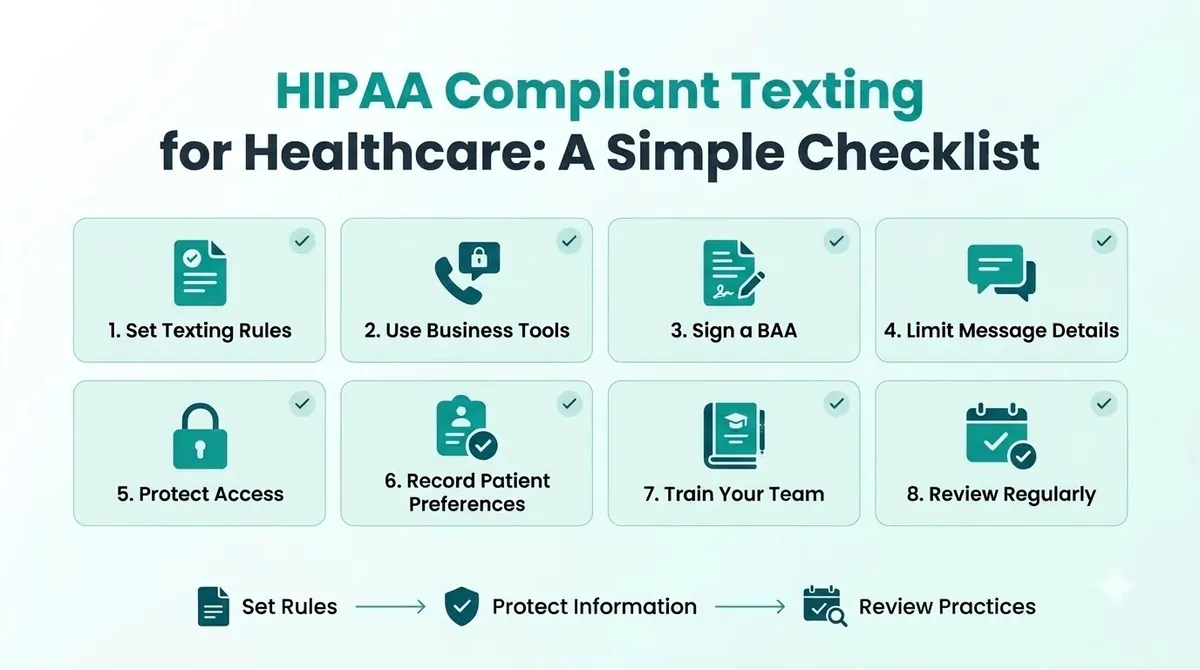
Các phương pháp hay nhất về nhắn tin HIPAA này là điểm khởi đầu chứ không phải là một chương trình tuân thủ đầy đủ.
1. Quyết định những gì bạn sẽ và sẽ không nhắn tin
Viết một danh sách ngắn. Ví dụ: lời nhắc, xác nhận và liên kết cổng thông tin đều ổn. Chẩn đoán, kết quả xét nghiệm và tên thuốc đều không.
2. Sử dụng các công cụ kinh doanh, không phải điện thoại cá nhân
Điện thoại cá nhân khó điều khiển. Nếu nhân viên để lại hoặc làm mất điện thoại, bạn sẽ mất dấu tin nhắn của bệnh nhân. Sử dụng một công cụ kinh doanh nơi bạn có thể quản lý quyền truy cập.
3. Ký Thỏa thuận liên kết kinh doanh
Hãy làm điều này trước khi bạn gửi bất cứ thứ gì có PHI. Giữ một bản sao.
4. Giới hạn nội dung mỗi văn bản bao gồm
Hãy suy nghĩ "tối thiểu cần thiết". Sử dụng tên, tên phòng khám, thời gian và cách trả lời hoặc gọi điện. Bỏ qua lý do của chuyến thăm.
5. Bảo vệ quyền truy cập
Sử dụng thông tin đăng nhập, khóa màn hình và mật mã duy nhất. Đảm bảo rằng nhân viên cũ sẽ mất quyền truy cập ngay trong ngày.
6. Nhận và ghi lại sở thích của bệnh nhân
Hỏi bệnh nhân xem họ có muốn nhắn tin hay không và sử dụng số nào. Ghi lại câu trả lời của họ. Hướng dẫn của chúng tôi Chọn tham gia SMS giải thích cách hỏi rõ ràng và giữ bằng chứng.
7. Huấn luyện đội của bạn
Mọi người nhắn tin cho bệnh nhân nên biết các quy tắc. Chỉ cần một trang hướng dẫn với các ví dụ an toàn và không an toàn là đủ để bắt đầu.
8. Đánh giá thường xuyên
Kiểm tra quy trình của bạn hai lần một năm và kiểm tra lại khi bạn thay đổi công cụ hoặc thêm loại thông báo mới.
Những lỗi nhắn tin HIPAA thường gặp
- Sử dụng điện thoại cá nhân để nhắn tin cho bệnh nhân. Bạn không thể kiểm soát hoặc kiểm tra chúng.
- Đưa quá nhiều chi tiết vào tin nhắn Chẩn đoán và kết quả không thuộc về một lời nhắc nhở.
- Không có thỏa thuận với nhà cung cấp. Nếu họ xử lý PHI, bạn cần có BAA.
- Nhắn nhầm số hoặc nhắn nhầm số. Xác nhận số và hỏi bệnh nhân nên sử dụng số nào.
- Coi HIPAA là luật duy nhất. Các văn bản quảng bá dịch vụ cũng tuân theo các quy tắc TCPA.
- Bỏ qua đào tạo. Một văn bản bất cẩn có thể hủy hoại một quá trình tốt đẹp.
HIPAA và TCPA: Hai luật khác nhau
HIPAA bảo vệ thông tin sức khỏe. Tuân thủ tiếp thị qua SMS là một công việc riêng biệt. TCPA kiểm soát các cuộc gọi và tin nhắn tiếp thị, đồng thời yêu cầu sự đồng ý, tôn trọng các lựa chọn không tham gia và đặt giờ gửi. Một văn bản có thể theo sau cái này và phá vỡ cái kia. Một số thông báo chăm sóc sức khỏe được xử lý khác nhau theo TCPA và Hướng dẫn tuân thủ TCPA giải thích cách phân biệt. Khi bạn không chắc chắn, hãy nhận lời khuyên bằng văn bản từ luật sư.
Nhắn tin tuân thủ HIPAA bằng SMSLocal
SMSLocal là một nền tảng nhắn tin dành cho nhắn tin kinh doanh. Chúng tôi không khẳng định rằng việc sử dụng bất kỳ nền tảng nào sẽ khiến bạn tuân thủ HIPAA. Nếu tin nhắn của bạn sẽ bao gồm PHI, hãy hỏi chúng tôi xem tài khoản của bạn có thỏa thuận liên kết kinh doanh hay không trước khi bạn gửi bất cứ thứ gì và nhận câu trả lời bằng văn bản. Đối với những lời nhắc đơn giản không có thông tin chi tiết về lâm sàng, việc giữ các tin nhắn ở mức tối thiểu sẽ giúp bạn giảm rủi ro. Bạn có thể nói chuyện với Nhóm SMSLocal về cách hoạt động của các câu trả lời, từ chối và quyền truy cập đối với tài khoản của bạn.
Làm cho thông điệp của bạn nổi bật nhờ khả năng giao tiếp đáng tin cậy, nhanh chóng và hiệu quả. Nâng cao trò chơi nhắn tin của bạn ngay hôm nay.
Phần kết luận
Việc nhắn tin tuân thủ HIPAA bắt nguồn từ một số thói quen. Nói ít hơn trong mỗi tin nhắn, sử dụng các công cụ kinh doanh, đạt được thỏa thuận liên kết kinh doanh khi nhà cung cấp xử lý PHI, bảo vệ quyền truy cập và đào tạo nhóm của bạn.
Bạn không cần phải ngừng nhắn tin cho bệnh nhân. Bạn cần một quy trình có thể giải thích và một nhà cung cấp sẽ đưa ra lời hứa bằng văn bản.
Bắt đầu dùng thử miễn phí với SMSLocal và gửi tin nhắn đáng tin cậy, đã đăng ký.
Câu hỏi thường gặp
Có thể như vậy nếu bạn sử dụng các biện pháp bảo vệ hợp lý. HIPAA không cấm nhắn tin cho bệnh nhân, nhưng SMS tiêu chuẩn không được thiết kế để trở thành kênh được mã hóa. Giữ tin nhắn ở mức tối thiểu và sử dụng các công cụ bạn có thể kiểm soát.
Đó là việc nhắn tin tuân theo các biện pháp bảo vệ của HIPAA đối với thông tin sức khỏe được bảo vệ. Điều đó có nghĩa là chia sẻ mức tối thiểu, kiểm soát quyền truy cập, bảo vệ tin nhắn khi truyền và có thỏa thuận với bất kỳ nhà cung cấp nào xử lý thông tin.
Nếu dịch vụ tạo, nhận, duy trì hoặc truyền PHI cho bạn thì có. HIPAA yêu cầu sự đảm bảo thỏa đáng từ các đối tác kinh doanh và thỏa thuận liên kết kinh doanh là cách thông thường để có được những đảm bảo đó.
Nhiều thực hành làm. Giữ văn bản ngắn gọn: tên, tên phòng khám, ngày giờ và cách trả lời hoặc gọi. Bỏ qua lý do của chuyến thăm và bất kỳ chi tiết lâm sàng nào.
Tránh chẩn đoán, kết quả xét nghiệm, tên thuốc và chi tiết điều trị. Gửi bệnh nhân đến một cổng thông tin an toàn hoặc thay vào đó yêu cầu họ gọi điện.
Một số ứng dụng được xây dựng để chăm sóc sức khỏe nhưng không có ứng dụng nào khiến bạn phải tuân thủ. Yêu cầu nhà cung cấp ký thỏa thuận liên kết kinh doanh và kiểm tra cách xử lý quyền truy cập và lưu trữ tin nhắn.