English
Perkenalan
A dental clinic wants to cut no-shows, so the front desk starts texting patients from a personal phone. "Hi Sam, your root canal follow-up is tomorrow at 9." It works, until a patient's phone is shared with a family member who did not know about the procedure.
HIPAA compliant texting is possible. But it comes with rules, and the clinic above has already stretched them.
This guide explains HIPAA compliant texting in plain English. It covers what the rules say, which messages are safer, what to ask a texting vendor and how to set up a simple process. It is general information, not legal advice. We checked the rule text on 45 CFR Part 164 in November 2026.
Poin Penting
- HIPAA does not ban texting patients. It requires reasonable safeguards for protected health information.
- HIPAA compliant texting depends on how you text, what you include and who handles the messages, not on the word "SMS" alone.
- Share the minimum. A reminder rarely needs a diagnosis or a treatment name.
- If a vendor handles patient information for you, you need a business associate agreement with them.
- Healthcare text messaging works best when it is short, scheduled and free of clinical detail.
- Marketing and reminder texts also fall under other laws, such as the TCPA.
- No tool makes you compliant on its own. Your process matters as much as your software.
Is Texting HIPAA Compliant?
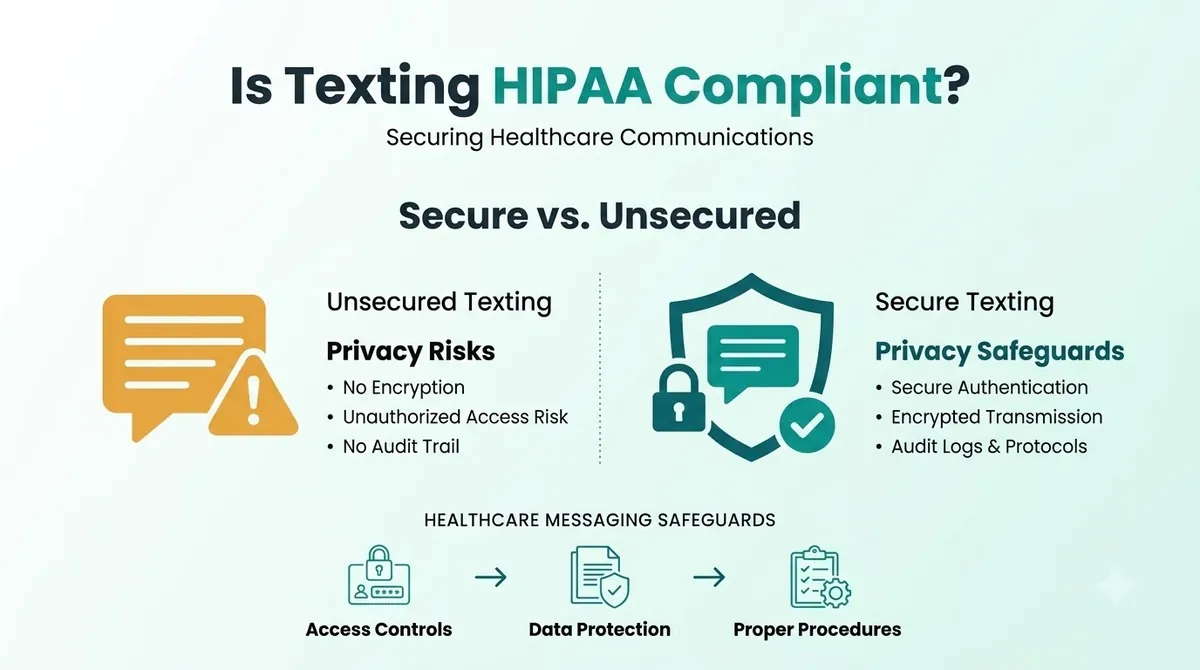
Texting can be done in a way that fits HIPAA, but plain texting is not automatically compliant. HIPAA is a set of rules for covered entities, such as doctors, clinics, dentists and health plans, and for the business associates who work for them. It is not a stamp you can put on a message type.
Standard SMS was not built as an encrypted channel, so HIPAA compliant SMS depends on how you use it. SMS encryption is not something plain texting gives you by default. Messages pass over carrier networks, stay on phones and can show on lock screens. That makes what you put in the text, and who can see the phone, the main risks.
Protected health information (PHI) is health information that can be tied to a person. Name plus appointment type is a common example. Texting PHI means you need safeguards that match the risk.
HIPAA Texting Rules at a Glance
| Topic | What it asks of you | Where it comes from |
|---|---|---|
| Transmission security | Technical measures to guard against unauthorized access to PHI sent over a network | 45 CFR 164.312(e) |
| Enkripsi | Encrypt electronic PHI whenever deemed appropriate (an addressable item) | 45 CFR 164.312(e)(2)(ii) |
| Minimum necessary | Limit PHI to what is needed for the purpose | 45 CFR 164.502(b) |
| Business associates | Get satisfactory assurances from vendors that handle PHI | 45 CFR 164.502(e) and 164.308(b) |
| Kontrol akses | Verify who is accessing PHI and limit access | 45 CFR 164.312(a) and (d) |
"Addressable" does not mean optional. It means you assess the risk and either apply the measure or document why something else is just as good.
HIPAA Texting Patients: What Is Usually Fine and What Is Risky
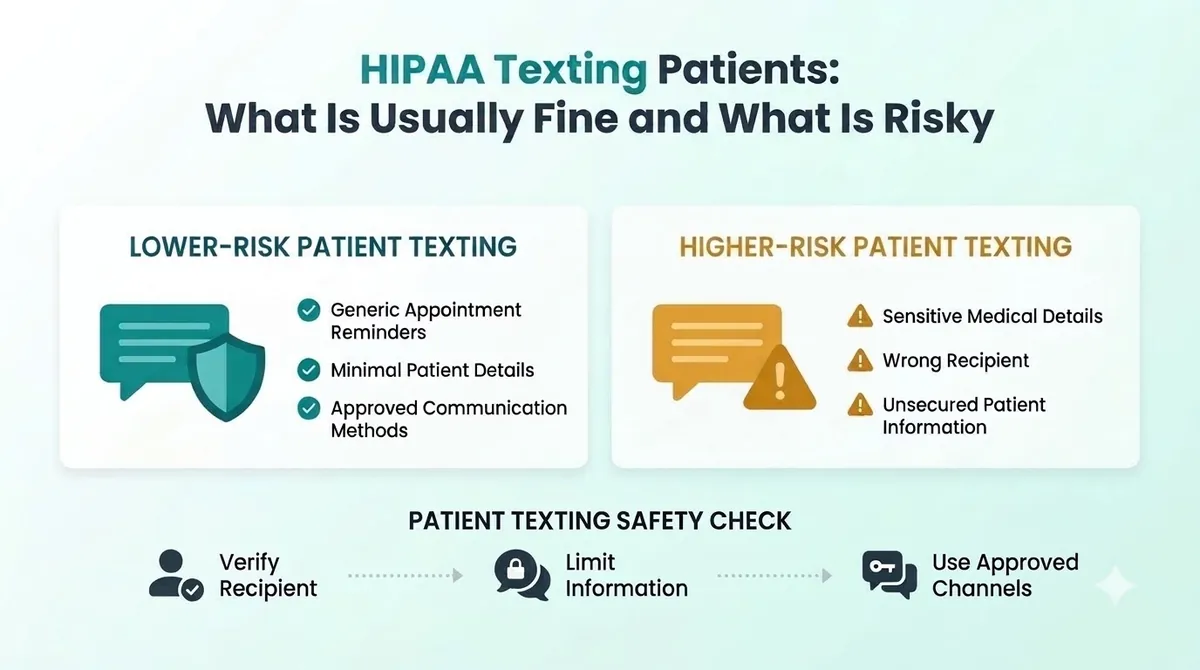
The safest texts say little. They point the patient to a secure place for details.
Lower risk examples (minimal information):
“Hi Sam, this is a reminder of your appointment at Bright Smile Dental tomorrow at 9:00 AM. Reply C to confirm or call us at the number on your card.”
“Your documents are ready. Please log in to the patient portal to view them.”
Higher risk examples (too much information):
“Hi Sam, your root canal follow-up is tomorrow at 9. Your test results showed an infection.”
“Your prescription for [medication name] is ready for your diagnosis of [condition].”
The first pair gives the minimum. The second pair puts clinical detail in a text that could be seen by anyone holding the phone. This is why we suggest HIPAA text message examples that never include a diagnosis, test result or medication.
Healthcare Text Messaging: Which Texts Teams Send
Common uses include appointment reminders, booking confirmations, "we are running late" notes, payment links, recall reminders and satisfaction surveys. Appointment reminders are the most common. Automated appointment reminders save the front desk hours of phone calls, and our guide to the pesan teks pengingat janji temu menunjukkan bagaimana membuatnya tetap singkat dan jelas.
Mengirim pesan detail klinis, seperti hasil atau rencana perawatan, membutuhkan lebih banyak perhatian. Dalam kebanyakan kasus, portal atau panggilan telepon yang aman adalah saluran yang lebih baik.
Apa yang Harus Ditanyakan pada Aplikasi atau Vendor SMS yang Sesuai dengan HIPAA
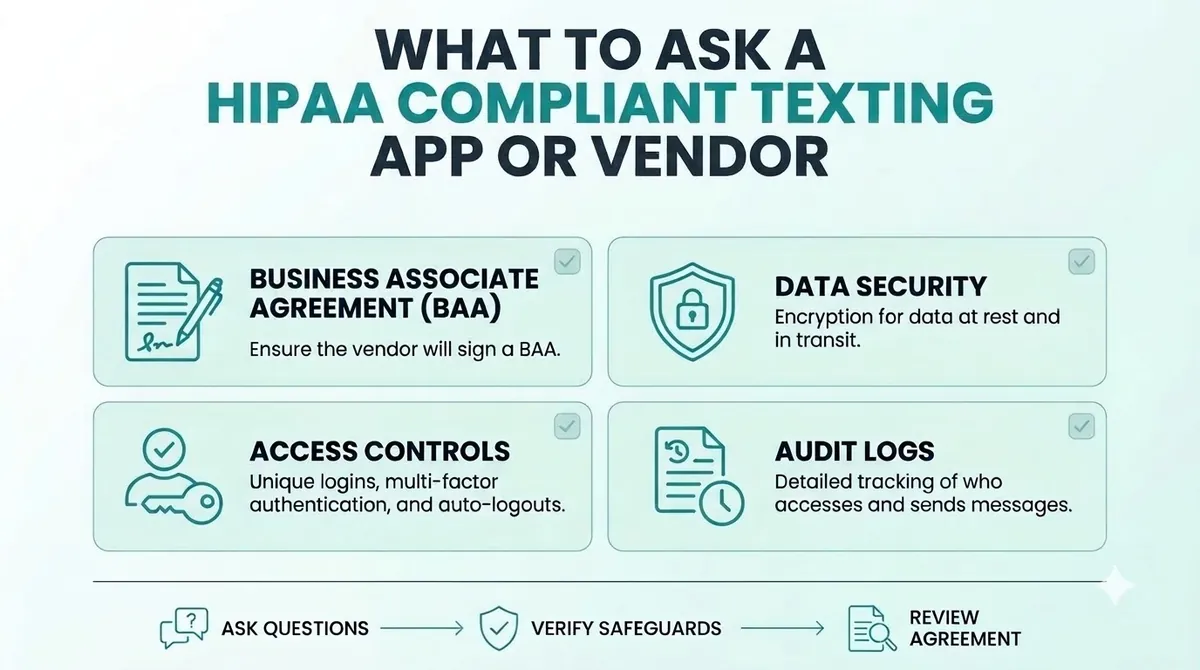
Jika layanan SMS akan menangani PHI untuk Anda, vendor bertindak sebagai rekan bisnis. HIPAA menyatakan bahwa entitas yang dilindungi dapat mengizinkan rekan bisnis membuat, menerima, memelihara, atau mengirimkan PHI hanya jika entitas tersebut memperoleh jaminan yang memuaskan bahwa informasi tersebut akan dilindungi. Cara yang biasa dilakukan adalah a perjanjian rekanan bisnis, sering disebut BAA. Untuk pengiriman SMS perjanjian rekan bisnis, itu berarti menandatanganinya sebelum pesan pasien keluar.
Sebelum Anda memilih aplikasi SMS yang sesuai dengan HIPAA, perangkat lunak pengingat janji temu, atau layanan SMS lainnya, tanyakan:
- Maukah Anda menandatangani perjanjian rekanan bisnis dengan kami?
- Bagaimana Anda melindungi pesan dan data saat dikirim dan disimpan?
- Siapa di perusahaan Anda yang dapat melihat isi pesan kami?
- Bagaimana Anda menangani login, kode sandi, dan akses pengguna?
- Bisakah kami menghapus akses staf dengan cepat ketika seseorang keluar?
- Berapa lama pesan disimpan dan bagaimana cara menghapusnya?
- Apa yang terjadi jika terjadi insiden keamanan?
Dapatkan jawabannya secara tertulis. Jika vendor tidak mau menandatangani BAA, jangan kirimkan PHI melalui mereka. Ini berlaku untuk setiap vendor, termasuk kami. Tanyakan langsung kepada penyedia mana pun sebelum Anda mengirimkan informasi pasien.
SMS Sesuai HIPAA untuk Layanan Kesehatan: Daftar Periksa Sederhana
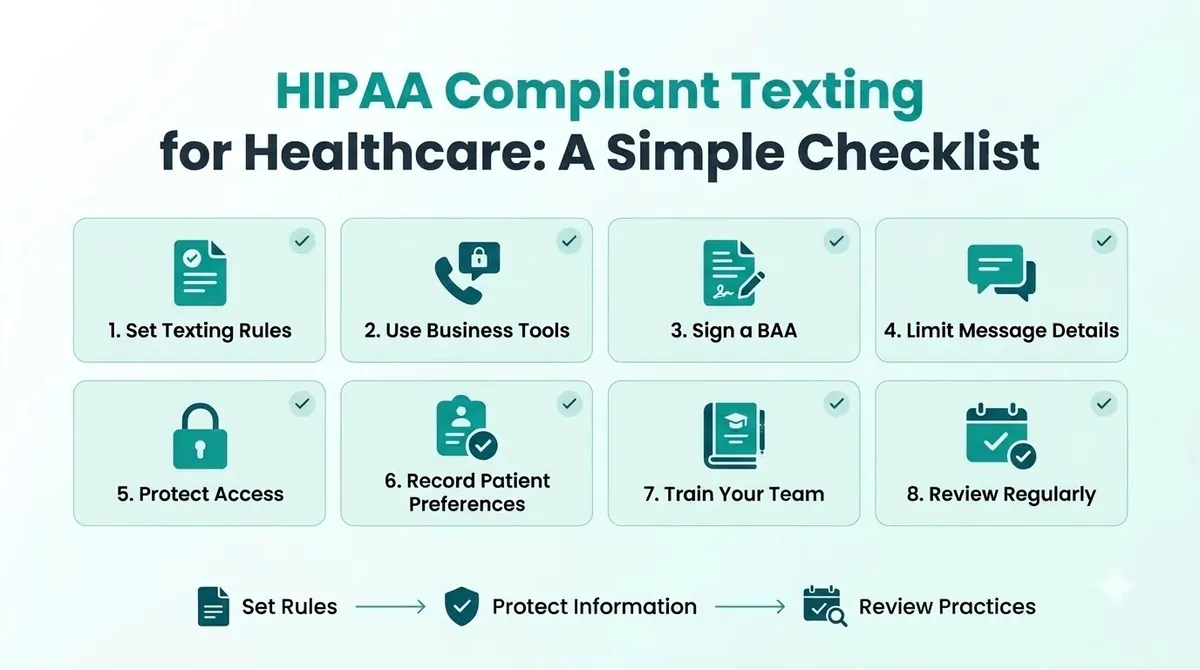
Praktik terbaik pengiriman pesan HIPAA ini adalah titik awal, bukan program kepatuhan penuh.
1. Putuskan Apa yang Anda Inginkan dan Tidak Akan Kirimi SMS
Tulis daftar pendek. Misalnya: pengingat, konfirmasi, dan tautan portal boleh saja. Diagnosis, hasil tes dan nama obat tidak.
2. Gunakan Alat Bisnis, Bukan Telepon Pribadi
Telepon pribadi sulit dikendalikan. Jika seorang karyawan meninggalkan atau kehilangan ponselnya, Anda kehilangan jejak pesan pasien. Gunakan alat bisnis tempat Anda dapat mengelola akses.
3. Menandatangani Perjanjian Rekan Bisnis
Lakukan ini sebelum Anda mengirim apa pun dengan PHI. Simpan salinannya.
4. Batasi Isi Setiap Teks
Pikirkan "minimal perlu". Gunakan nama depan, nama klinik, waktu dan cara membalas atau menelepon. Tinggalkan alasan kunjungan tersebut.
5. Lindungi Akses
Gunakan login unik, kunci layar, dan kode sandi. Pastikan mantan staf kehilangan akses pada hari yang sama.
6. Dapatkan dan Catat Preferensi Pasien
Tanyakan kepada pasien apakah mereka menginginkan SMS dan nomor mana yang akan digunakan. Catat jawaban mereka. Panduan kami untuk Keikutsertaan SMS menjelaskan cara bertanya dengan jelas dan menyimpan bukti.
7. Latih Tim Anda
Setiap orang yang mengirim pesan kepada pasien harus mengetahui aturannya. Panduan satu halaman dengan contoh yang aman dan tidak aman sudah cukup untuk memulai.
8. Tinjau Secara Teratur
Periksa proses Anda dua kali setahun, dan periksa lagi saat Anda mengganti alat atau menambahkan jenis pesan baru.
Kesalahan Umum Mengirim SMS HIPAA
- Menggunakan telepon pribadi untuk mengirim pesan teks kepada pasien. Anda tidak dapat mengontrol atau mengauditnya.
- Menempatkan terlalu banyak detail dalam pesan. Diagnosis dan hasil tidak termasuk dalam pengingat.
- Tidak ada kesepakatan dengan vendor. Jika mereka menangani PHI, Anda memerlukan BAA.
- Mengirim SMS ke nomor yang salah atau dibagikan. Konfirmasikan nomor dan tanyakan kepada pasien nomor mana yang akan digunakan.
- Memperlakukan HIPAA sebagai satu-satunya hukum. Teks yang mempromosikan layanan juga termasuk dalam aturan TCPA.
- Melewatkan pelatihan. Satu teks yang ceroboh dapat membatalkan proses yang baik.
HIPAA dan TCPA: Dua Hukum Berbeda
HIPAA melindungi informasi kesehatan. Kepatuhan pemasaran SMS adalah pekerjaan tersendiri. TCPA mengontrol panggilan dan SMS pemasaran, dan meminta persetujuan, menghormati pilihan untuk tidak ikut serta, dan menetapkan jam pengiriman. Sebuah teks dapat mengikuti yang satu dan menghancurkan yang lain. Beberapa pesan layanan kesehatan diperlakukan secara berbeda berdasarkan TCPA, dan pesan kami Panduan kepatuhan TCPA menjelaskan cara membedakannya. Jika Anda tidak yakin, dapatkan nasihat tertulis dari pengacara.
Pengiriman SMS Sesuai HIPAA Menggunakan SMSLocal
SMSLocal adalah platform perpesanan untuk SMS bisnis. Kami tidak mengklaim bahwa menggunakan platform apa pun membuat Anda mematuhi HIPAA. Jika pesan Anda menyertakan PHI, tanyakan kepada kami apakah perjanjian rekanan bisnis tersedia untuk akun Anda sebelum Anda mengirim apa pun, dan dapatkan jawabannya secara tertulis. Untuk pengingat sederhana yang tidak memuat detail klinis, meminimalkan pesan akan mengurangi risiko Anda. Anda dapat berbicara dengan tim SMSLocal tentang cara kerja balasan, penolakan, dan akses untuk akun Anda.
Jadikan pesan Anda menonjol dengan komunikasi yang andal, cepat, dan efektif. Tingkatkan permainan SMS Anda hari ini.
Kesimpulan
Mengirim pesan teks yang sesuai dengan HIPAA disebabkan oleh beberapa kebiasaan. Kurangi bicara dalam setiap pesan, gunakan alat bisnis, dapatkan perjanjian rekan bisnis saat vendor menangani PHI, lindungi akses, dan latih tim Anda.
Anda tidak perlu berhenti mengirim pesan kepada pasien. Anda memerlukan proses yang dapat Anda jelaskan dan vendor yang akan menepati janjinya secara tertulis.
Mulai uji coba gratis Anda dengan SMSLocal dan kirim pesan terdaftar dan andal.
Pertanyaan yang Sering Diajukan
It can be, if you use reasonable safeguards. HIPAA does not ban texting patients, but standard SMS is not designed to be an encrypted channel. Keep messages minimal and use tools you can control.
It is texting that follows HIPAA's safeguards for protected health information. That means sharing the minimum, controlling access, protecting messages in transit and having an agreement with any vendor that handles the information.
If the service creates, receives, maintains or transmits PHI for you, yes. HIPAA requires satisfactory assurances from business associates, and a business associate agreement is the usual way to get them.
Many practices do. Keep the text short: first name, clinic name, date and time, and how to reply or call. Leave out the reason for the visit and any clinical detail.
Avoid diagnoses, test results, medication names and treatment details. Send patients to a secure portal or ask them to call instead.
Some apps are built for healthcare, but no app makes you compliant by itself. Ask the vendor for a signed business associate agreement and check how access and message storage are handled.