English
Einführung
Eine Zahnklinik möchte die Zahl der Nichterscheinen reduzieren, deshalb beginnt die Rezeption damit, den Patienten von ihrem Privattelefon aus SMS zu schicken. „Hallo Sam, deine Wurzelkanal-Nachuntersuchung ist morgen um 9.“ Es funktioniert, bis das Telefon eines Patienten mit einem Familienmitglied geteilt wird, das nichts von dem Eingriff wusste.
HIPAA-konformer SMS-Versand ist möglich. Aber es gibt Regeln, und die oben genannte Klinik hat diese bereits ausgeweitet.
In diesem Leitfaden wird das HIPAA-konforme Versenden von SMS in einfachem Englisch erläutert. Es geht darum, was die Regeln sagen, welche Nachrichten sicherer sind, was man einen SMS-Anbieter fragen sollte und wie man einen einfachen Prozess einrichtet. Es handelt sich um allgemeine Informationen, nicht um Rechtsberatung. Wir haben den Regeltext zu 45 CFR Part 164 im November 2026 überprüft.
Wichtige Erkenntnisse
- HIPAA verbietet das Versenden von SMS an Patienten nicht. Es erfordert angemessene Schutzmaßnahmen für geschützte Gesundheitsinformationen.
- HIPAA-konformes SMS-Versenden hängt davon ab, wie Sie Text schreiben, was Sie einfügen und wer die Nachrichten bearbeitet, nicht nur vom Wort „SMS“.
- Teilen Sie das Minimum. Eine Erinnerung erfordert selten eine Diagnose oder einen Behandlungsnamen.
- Wenn ein Anbieter Patientendaten für Sie verwaltet, benötigen Sie eine Geschäftspartnervereinbarung mit ihm.
- Textnachrichten im Gesundheitswesen funktionieren am besten, wenn sie kurz, terminiert und frei von klinischen Details sind.
- Marketing- und Erinnerungstexte unterliegen auch anderen Gesetzen, beispielsweise dem TCPA.
- Kein Tool allein macht Sie konform. Ihr Prozess ist genauso wichtig wie Ihre Software.
Ist das Senden von SMS HIPAA-konform?
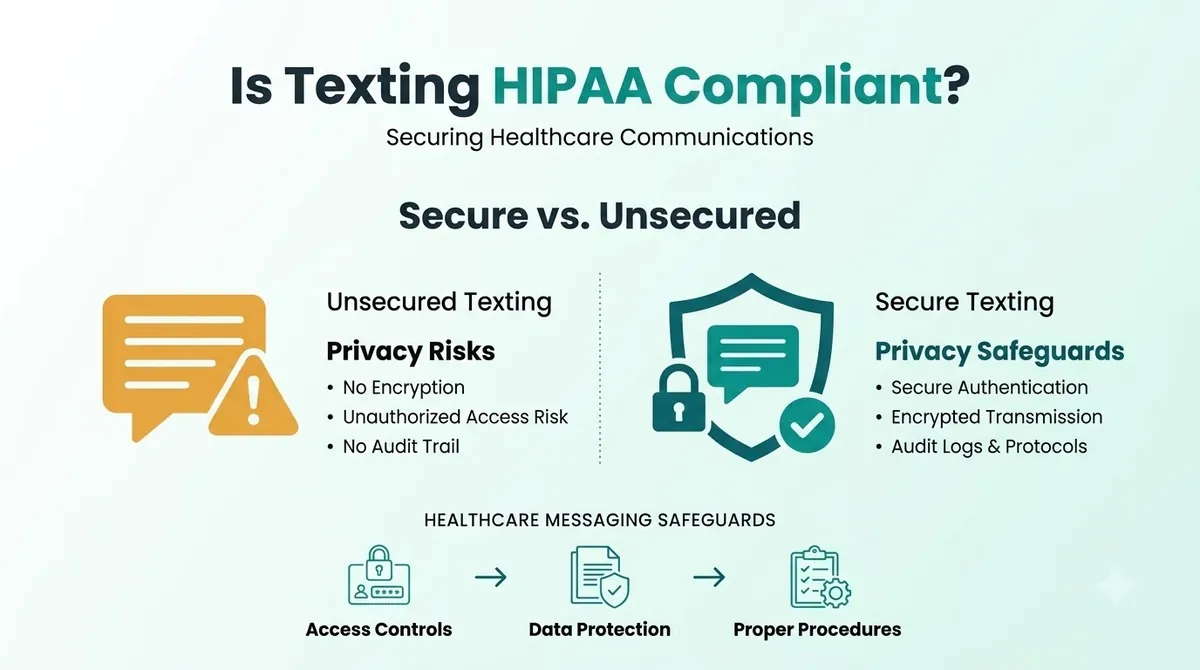
Das Versenden von Textnachrichten kann auf eine Art und Weise erfolgen, die den HIPAA-Anforderungen entspricht, reine Textnachrichten sind jedoch nicht automatisch konform. HIPAA ist eine Reihe von Regeln für versicherte Einrichtungen wie Ärzte, Kliniken, Zahnärzte und Krankenkassen sowie für die Geschäftspartner, die für sie arbeiten. Es handelt sich nicht um einen Stempel, den Sie einem Nachrichtentyp aufdrücken können.
Standard-SMS wurde nicht als verschlüsselter Kanal entwickelt, daher hängt die HIPAA-kompatible SMS davon ab, wie Sie sie verwenden. SMS-Verschlüsselung ist nicht standardmäßig etwas, das Ihnen Klartext bietet. Nachrichten werden über Mobilfunknetze übertragen, bleiben auf Telefonen und können auf Sperrbildschirmen angezeigt werden. Das macht das, was Sie in den Text eingeben und wer das Telefon sehen kann, zu den Hauptrisiken.
Geschützte Gesundheitsinformationen (PHI) sind Gesundheitsinformationen, die einer Person zugeordnet werden können. Ein häufiges Beispiel ist Name plus Termintyp. Das Senden einer PHI-SMS bedeutet, dass Sie Schutzmaßnahmen benötigen, die dem Risiko entsprechen.
HIPAA-SMS-Regeln auf einen Blick
| Thema | Was es von dir verlangt | Woher es kommt |
|---|---|---|
| Übertragungssicherheit | Technische Maßnahmen zum Schutz vor unbefugtem Zugriff auf PHI, die über ein Netzwerk gesendet werden | 45 CFR 164.312(e) |
| Verschlüsselung | Elektronische PHI verschlüsseln, wann immer es angemessen erscheint (ein adressierbares Element) | 45 CFR 164.312(e)(2)(ii) |
| Mindestens erforderlich | Beschränken Sie PHI auf das für den Zweck erforderliche Maß | 45 CFR 164.502(b) |
| Geschäftspartner | Erhalten Sie zufriedenstellende Zusicherungen von Anbietern, die PHI verwalten | 45 CFR 164.502(e) und 164.308(b) |
| Zugangskontrolle | Überprüfen Sie, wer auf PHI zugreift, und beschränken Sie den Zugriff | 45 CFR 164.312(a) und (d) |
„Adressierbar“ bedeutet nicht optional. Das bedeutet, dass Sie das Risiko bewerten und entweder die Maßnahme anwenden oder dokumentieren, warum etwas anderes genauso gut ist.
HIPAA-SMS-Patienten: Was normalerweise in Ordnung und was riskant ist
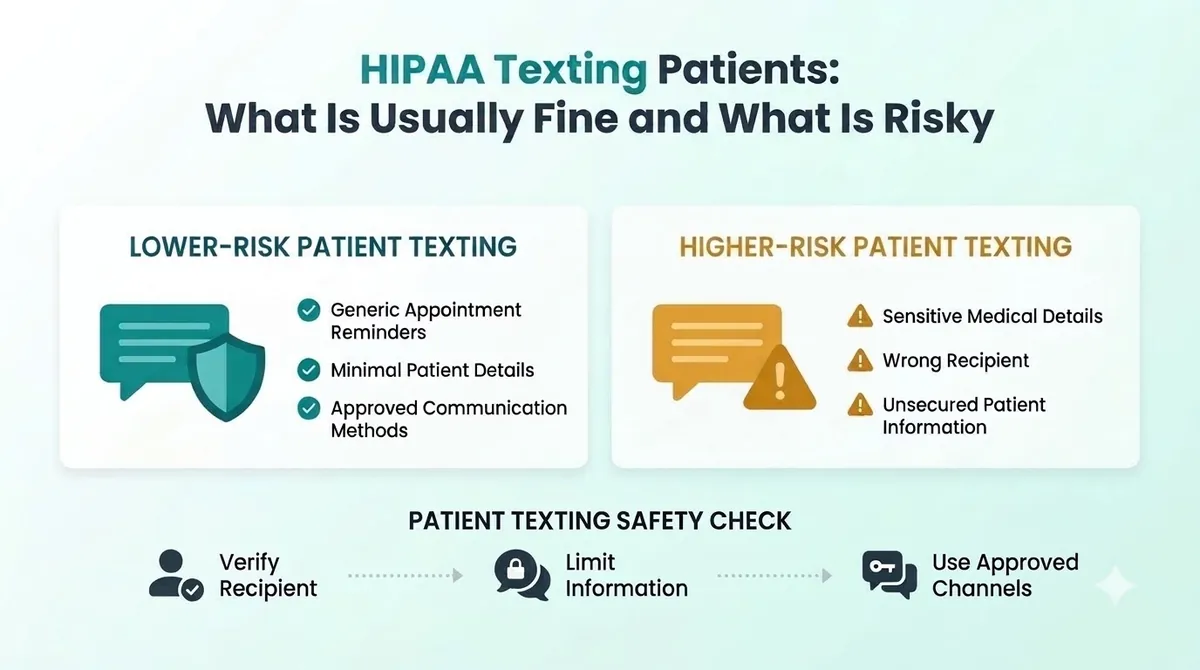
Die sichersten Texte sagen wenig. Sie verweisen den Patienten an einen sicheren Ort, um Einzelheiten zu erfahren.
Beispiele für geringeres Risiko (minimale Informationen):
“Hallo Sam, dies ist eine Erinnerung an deinen Termin bei Bright Smile Dental morgen um 9:00 Uhr. Antworten Sie zur Bestätigung mit C oder rufen Sie uns unter der Nummer auf Ihrer Karte an.”
“Ihre Unterlagen liegen bereit. Bitte melden Sie sich im Patientenportal an, um diese anzuzeigen.”
Beispiele für höhere Risiken (zu viele Informationen):
“Hallo Sam, deine Wurzelkanal-Nachuntersuchung findet morgen um 9 Uhr statt. Deine Testergebnisse zeigten eine Infektion.”
“Ihr Rezept für [Name des Medikaments] ist für Ihre Diagnose von [Zustand] bereit.”
Das erste Paar gibt das Minimum an. Das zweite Paar fügt klinische Details in einen Text ein, der von jedem gesehen werden kann, der das Telefon in der Hand hält. Aus diesem Grund empfehlen wir Beispiele für HIPAA-Textnachrichten, die niemals eine Diagnose, ein Testergebnis oder Medikamente enthalten.
Textnachrichten im Gesundheitswesen: Welche Texte Teams senden
Zu den häufigen Verwendungszwecken gehören Terminerinnerungen, Buchungsbestätigungen, „Wir kommen zu spät“-Notizen, Zahlungslinks, Rückruferinnerungen und Zufriedenheitsumfragen. Am häufigsten kommen Terminerinnerungen vor. Automatisierte Terminerinnerungen ersparen der Rezeption stundenlange Telefonanrufe, und unser Leitfaden dazu Terminerinnerungs-SMS shows how to keep them short and clear.
Texting clinical detail, such as results or treatment plans, needs much more care. In most cases, a secure portal or phone call is the better channel.
What to Ask a HIPAA Compliant Texting App or Vendor
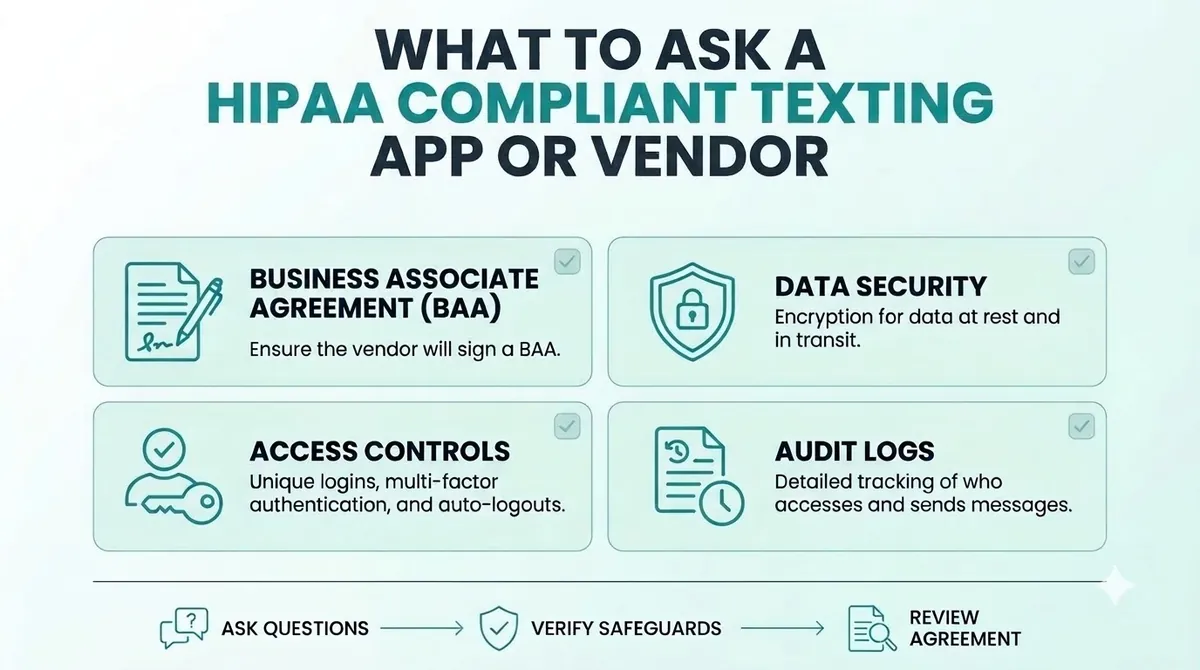
If a texting service will handle PHI for you, the vendor is acting as a business associate. HIPAA says a covered entity may let a business associate create, receive, maintain or transmit PHI only if it obtains satisfactory assurances that the information will be safeguarded. The usual way to do this is a business associate agreement, often called a BAA. For business associate agreement texting, that means getting it signed before any patient messages go out.
Before you choose a HIPAA compliant texting app, appointment reminder software or any other texting service, ask:
- Will you sign a business associate agreement with us?
- How do you protect messages and data while they are sent and stored?
- Who at your company can see our message content?
- How do you handle logins, passcodes and user access?
- Can we remove staff access quickly when someone leaves?
- How long are messages kept, and how are they deleted?
- What happens if there is a security incident?
Get the answers in writing. If a vendor will not sign a BAA, do not send PHI through them. This applies to every vendor, including us. Ask any provider directly before you send patient information.
HIPAA Compliant Texting for Healthcare: A Simple Checklist
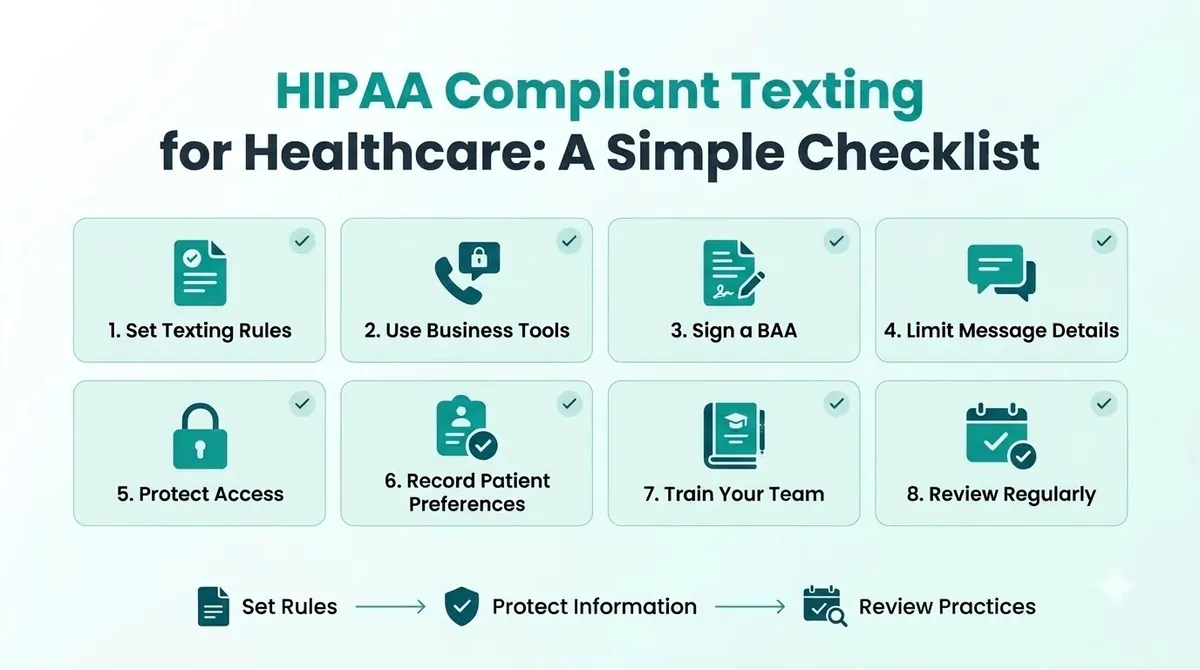
These HIPAA texting best practices are a starting point, not a full compliance program.
1. Decide What You Will and Will Not Text
Write a short list. For example: reminders, confirmations and portal links are fine. Diagnoses, test results and medication names are not.
2. Use Business Tools, Not Personal Phones
Personal phones are hard to control. If an employee leaves or loses their phone, you lose track of patient messages. Use a business tool where you can manage access.
3. Sign a Business Associate Agreement
Do this before you send anything with PHI. Keep a copy.
4. Limit What Each Text Includes
Think "minimum necessary". Use a first name, the clinic name, the time and a way to reply or call. Leave out the reason for the visit.
5. Protect Access
Use unique logins, screen locks and passcodes. Make sure former staff lose access the same day.
6. Get and Record Patient Preferences
Ask patients whether they want texts and which number to use. Record their answer. Our guide to SMS opt in explains how to ask clearly and keep proof.
7. Train Your Team
Everyone who texts patients should know the rules. A one-page guide with safe and unsafe examples is enough to start.
8. Review Regularly
Check your process twice a year, and again when you change tools or add new types of messages.
Common HIPAA Texting Mistakes
- Using personal phones for patient texts. You cannot control or audit them.
- Putting too much detail in the message. Diagnoses and results do not belong in a reminder.
- No agreement with the vendor. If they handle PHI, you need a BAA.
- Texting a wrong or shared number. Confirm numbers and ask patients which number to use.
- Treating HIPAA as the only law. Texts that promote services also fall under TCPA rules.
- Skipping training. One careless text can undo a good process.
HIPAA and the TCPA: Two Different Laws
HIPAA protects health information. SMS marketing compliance is a separate job. The TCPA controls marketing calls and texts, and it asks for consent, honors opt-outs and sets sending hours. A text can follow one and break the other. Some health care messages are treated differently under the TCPA, and our TCPA compliance guide explains how to tell the difference. When you are unsure, get written advice from a lawyer.
HIPAA Compliant Texting Using SMSLocal
SMSLocal is a messaging platform for business texting. We do not claim that using any platform makes you HIPAA compliant. If your messages will include PHI, ask us whether a business associate agreement is available for your account before you send anything, and get the answer in writing. For simple reminders that carry no clinical detail, keeping messages minimal reduces your risk. You can speak to the SMSLocal team about how replies, opt-outs and access work for your account.
Make your messages stand out with reliable, fast and effective communication. Elevate your texting game today.
Abschluss
HIPAA compliant texting comes down to a few habits. Say less in each message, use business tools, get a business associate agreement when a vendor handles PHI, protect access and train your team.
You do not need to stop texting patients. You need a process you can explain and a vendor who will put their promises in writing.
Start your free trial with SMSLocal and send registered, reliable messages.
Häufig gestellte Fragen
Dies kann der Fall sein, wenn Sie angemessene Sicherheitsvorkehrungen treffen. HIPAA verbietet das Versenden von SMS an Patienten nicht, aber Standard-SMS sind nicht als verschlüsselter Kanal konzipiert. Halten Sie die Nachrichten auf ein Minimum beschränkt und verwenden Sie Tools, die Sie steuern können.
Es handelt sich um Textnachrichten, die den HIPAA-Schutzmaßnahmen für geschützte Gesundheitsinformationen entsprechen. Das bedeutet, das Minimum zu teilen, den Zugriff zu kontrollieren, Nachrichten während der Übertragung zu schützen und eine Vereinbarung mit jedem Anbieter zu treffen, der die Informationen verarbeitet.
Wenn der Dienst PHI für Sie erstellt, empfängt, pflegt oder übermittelt, ja. HIPAA erfordert zufriedenstellende Zusicherungen von Geschäftspartnern, und eine Geschäftspartnervereinbarung ist der übliche Weg, diese zu erhalten.
Viele Praxen tun dies. Halten Sie den Text kurz: Vorname, Name der Klinik, Datum und Uhrzeit sowie Angaben zur Antwort oder zum Anruf. Lassen Sie den Grund des Besuchs und alle klinischen Details weg.
Vermeiden Sie Diagnosen, Testergebnisse, Medikamentennamen und Behandlungsdetails. Leiten Sie Patienten an ein sicheres Portal weiter oder bitten Sie sie, stattdessen anzurufen.
Einige Apps sind für das Gesundheitswesen konzipiert, aber keine App allein macht Sie konform. Bitten Sie den Anbieter um eine unterzeichnete Geschäftspartnervereinbarung und prüfen Sie, wie der Zugriff und die Nachrichtenspeicherung gehandhabt werden.