English
вступ
A dental clinic wants to cut no-shows, so the front desk starts texting patients from a personal phone. "Hi Sam, your root canal follow-up is tomorrow at 9." It works, until a patient's phone is shared with a family member who did not know about the procedure.
HIPAA compliant texting is possible. But it comes with rules, and the clinic above has already stretched them.
This guide explains HIPAA compliant texting in plain English. It covers what the rules say, which messages are safer, what to ask a texting vendor and how to set up a simple process. It is general information, not legal advice. We checked the rule text on 45 CFR Part 164 in November 2026.
Ключові висновки
- HIPAA does not ban texting patients. It requires reasonable safeguards for protected health information.
- HIPAA compliant texting depends on how you text, what you include and who handles the messages, not on the word "SMS" alone.
- Share the minimum. A reminder rarely needs a diagnosis or a treatment name.
- If a vendor handles patient information for you, you need a business associate agreement with them.
- Healthcare text messaging works best when it is short, scheduled and free of clinical detail.
- Marketing and reminder texts also fall under other laws, such as the TCPA.
- No tool makes you compliant on its own. Your process matters as much as your software.
Is Texting HIPAA Compliant?
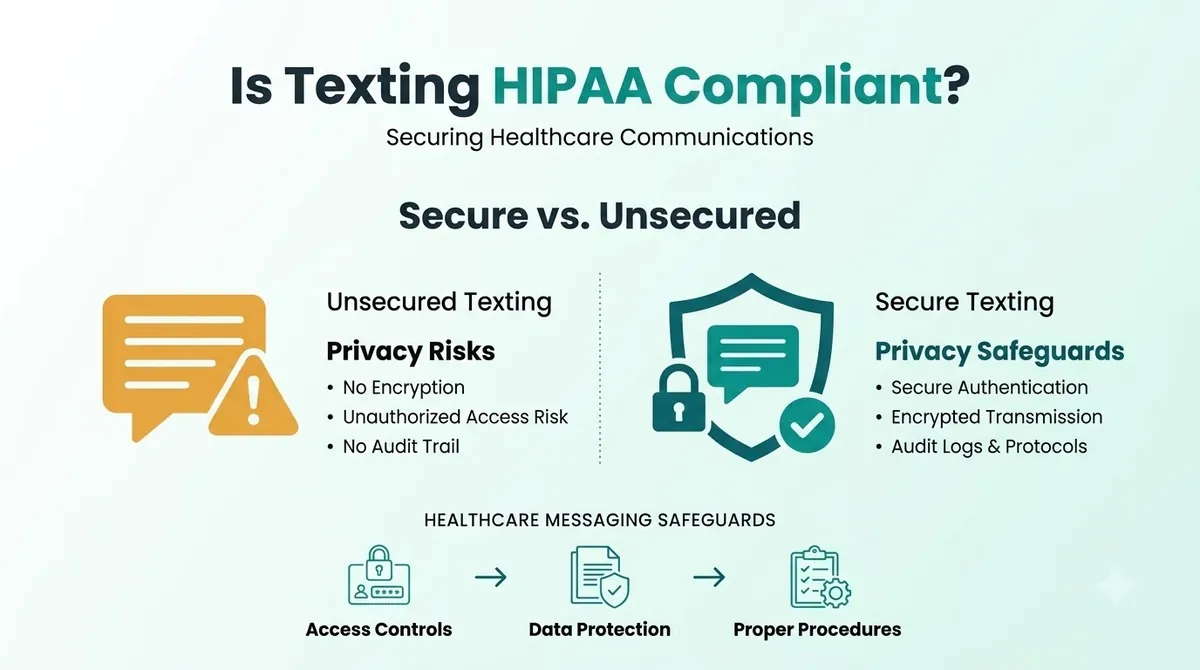
Texting can be done in a way that fits HIPAA, but plain texting is not automatically compliant. HIPAA is a set of rules for covered entities, such as doctors, clinics, dentists and health plans, and for the business associates who work for them. It is not a stamp you can put on a message type.
Standard SMS was not built as an encrypted channel, so HIPAA compliant SMS depends on how you use it. SMS encryption is not something plain texting gives you by default. Messages pass over carrier networks, stay on phones and can show on lock screens. That makes what you put in the text, and who can see the phone, the main risks.
Protected health information (PHI) is health information that can be tied to a person. Name plus appointment type is a common example. Texting PHI means you need safeguards that match the risk.
HIPAA Texting Rules at a Glance
| Topic | Що воно вимагає від вас | Звідки походить |
|---|---|---|
| Transmission security | Technical measures to guard against unauthorized access to PHI sent over a network | 45 CFR 164.312(e) |
| Шифрування | Encrypt electronic PHI whenever deemed appropriate (an addressable item) | 45 CFR 164.312(e)(2)(ii) |
| Minimum necessary | Limit PHI to what is needed for the purpose | 45 CFR 164.502(b) |
| Business associates | Get satisfactory assurances from vendors that handle PHI | 45 CFR 164.502(e) and 164.308(b) |
| Контроль доступу | Verify who is accessing PHI and limit access | 45 CFR 164.312(a) and (d) |
"Addressable" does not mean optional. It means you assess the risk and either apply the measure or document why something else is just as good.
HIPAA Texting Patients: What Is Usually Fine and What Is Risky
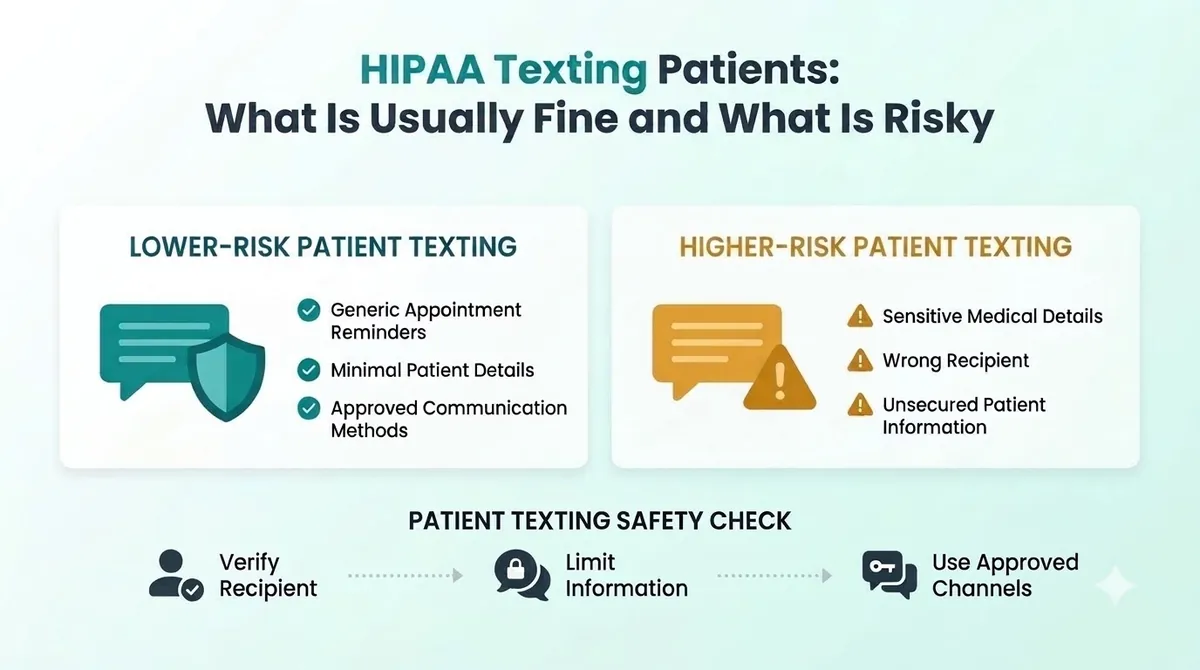
The safest texts say little. They point the patient to a secure place for details.
Lower risk examples (minimal information):
“Hi Sam, this is a reminder of your appointment at Bright Smile Dental tomorrow at 9:00 AM. Reply C to confirm or call us at the number on your card.”
“Your documents are ready. Please log in to the patient portal to view them.”
Higher risk examples (too much information):
“Hi Sam, your root canal follow-up is tomorrow at 9. Your test results showed an infection.”
“Your prescription for [medication name] is ready for your diagnosis of [condition].”
The first pair gives the minimum. The second pair puts clinical detail in a text that could be seen by anyone holding the phone. This is why we suggest HIPAA text message examples that never include a diagnosis, test result or medication.
Healthcare Text Messaging: Which Texts Teams Send
Common uses include appointment reminders, booking confirmations, "we are running late" notes, payment links, recall reminders and satisfaction surveys. Appointment reminders are the most common. Automated appointment reminders save the front desk hours of phone calls, and our guide to the appointment reminder text message shows how to keep them short and clear.
Надсилання клінічних деталей, таких як результати або плани лікування, потребує набагато більшої уваги. У більшості випадків безпечний портал або телефонний дзвінок є кращим каналом.
Про що запитати HIPAA-сумісний додаток або постачальника текстових повідомлень
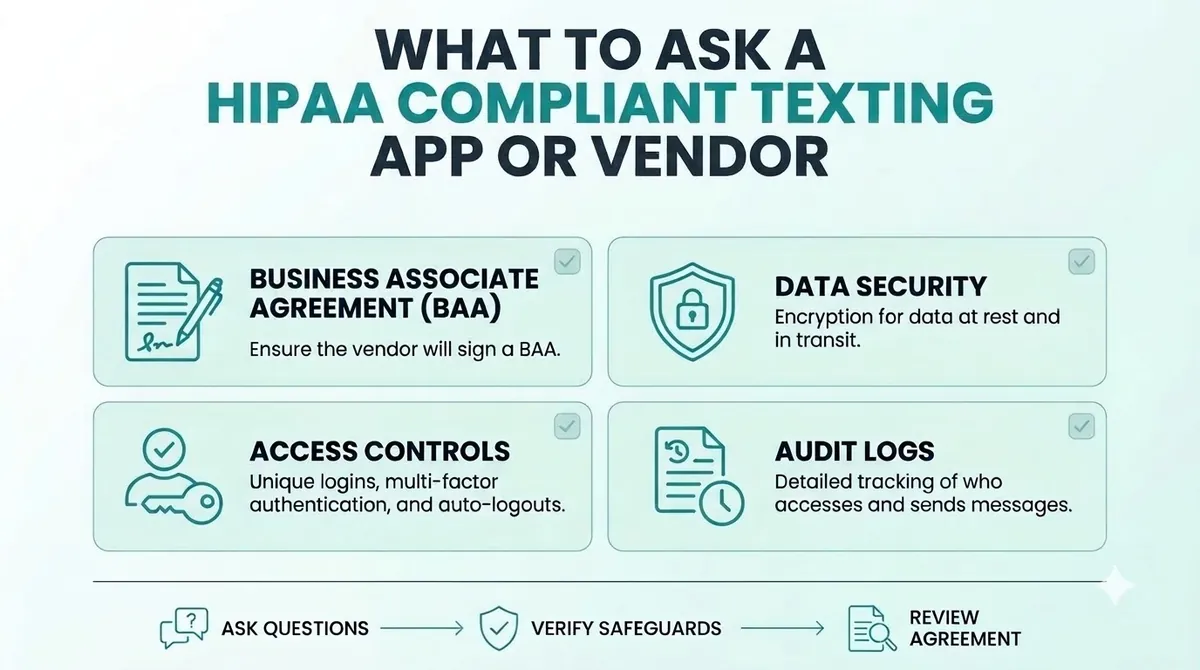
Якщо служба текстових повідомлень оброблятиме PHI за вас, постачальник діє як діловий партнер. HIPAA стверджує, що організація, на яку поширюється дія, може дозволити діловому партнеру створювати, отримувати, підтримувати або передавати PHI, лише якщо вона отримає задовільні гарантії того, що інформація буде захищена. Звичайний спосіб зробити це - a договір ділового партнерства, який часто називають БАД. Для текстової угоди про ділове партнерство це означає її підписання до того, як надходитимуть будь-які повідомлення пацієнта.
Перш ніж вибрати програму для надсилання текстових повідомлень, сумісну з HIPAA, програмне забезпечення для нагадування про зустріч або будь-яку іншу службу надсилання повідомлень, запитайте:
- Ви підпишете з нами угоду про ділове партнерство?
- Як захистити повідомлення та дані під час їх надсилання та зберігання?
- Хто у вашій компанії може бачити вміст нашого повідомлення?
- Як ви обробляєте логіни, паролі та доступ користувачів?
- Чи можемо ми швидко припинити доступ персоналу, коли хтось йде?
- Як довго зберігаються повідомлення і як вони видаляються?
- Що станеться, якщо станеться інцидент з безпекою?
Отримайте відповіді письмово. Якщо постачальник не підписує BAA, не надсилайте PHI через нього. Це стосується кожного постачальника, включно з нами. Запитайте безпосередньо будь-якого постачальника, перш ніж надсилати інформацію про пацієнта.
Текстові повідомлення для охорони здоров’я, сумісні з HIPAA: простий контрольний список
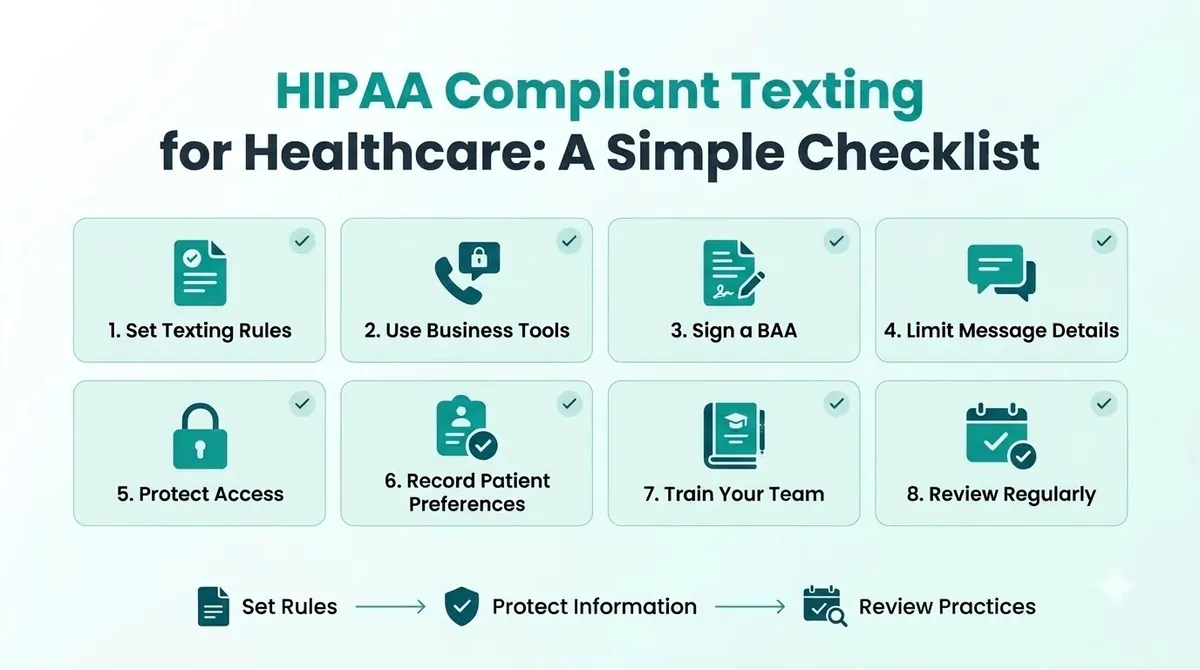
Ці найкращі методи надсилання текстових повідомлень HIPAA є відправною точкою, а не програмою повної відповідності.
1. Вирішіть, що ви будете, а що ні
Напишіть короткий список. Наприклад: нагадування, підтвердження та посилання на портали підходять. Діагнози, результати аналізів і назви ліків – ні.
2. Використовуйте бізнес-інструменти, а не особисті телефони
Персональними телефонами важко керувати. Якщо працівник залишає або губить свій телефон, ви втрачаєте інформацію про повідомлення пацієнтів. Використовуйте бізнес-інструмент, де можна керувати доступом.
3. Підпишіть угоду про ділове партнерство
Зробіть це, перш ніж надсилати будь-що з PHI. Збережіть копію.
4. Обмежте вміст кожного тексту
Подумайте про «необхідний мінімум». Використовуйте ім’я, назву клініки, час і спосіб відповіді або телефону. Залиште причину візиту.
5. Захистіть доступ
Використовуйте унікальні логіни, блокування екрана та паролі. Переконайтеся, що колишні співробітники втратили доступ того ж дня.
6. Отримати та записати вподобання пацієнтів
Запитайте пацієнтів, чи хочуть вони текстові повідомлення та який номер використовувати. Запишіть їх відповідь. Наш путівник по SMS підключення пояснює, як чітко запитувати та зберігати докази.
7. Тренуйте свою команду
Кожен, хто пише пацієнтам смс, повинен знати правила. Для початку достатньо односторінкового посібника з безпечними та небезпечними прикладами.
8. Переглядайте регулярно
Перевіряйте свій процес двічі на рік і знову, коли змінюєте інструменти або додаєте нові типи повідомлень.
Поширені помилки HIPAA при надсиланні текстових повідомлень
- Використання особистих телефонів для текстових повідомлень пацієнтів. Ви не можете контролювати чи перевіряти їх.
- Надто багато деталей у повідомленні. Діагнози та результати не належать до нагадування.
- Немає домовленостей з постачальником. Якщо вони обробляють PHI, вам потрібен BAA.
- Надсилання SMS-повідомлень на неправильний або спільний номер. Підтвердьте номери та запитайте пацієнтів, який номер використовувати.
- Розгляд HIPAA як єдиного закону. Тексти, що рекламують послуги, також підпадають під правила TCPA.
- Пропуск тренувань. Один необережний текст може скасувати хороший процес.
HIPAA та TCPA: два різні закони
HIPAA захищає інформацію про здоров’я. Відповідність SMS-маркетингу – окрема робота. TCPA контролює маркетингові дзвінки та текстові повідомлення, запитує згоду, враховує відмови та встановлює години надсилання. Текст може слідувати за одним і порушувати інший. Деякі повідомлення про медичну допомогу розглядаються по-різному відповідно до TCPA та нашої Посібник із відповідності TCPA пояснює, як відрізнити. Якщо ви не впевнені, отримайте письмову консультацію юриста.
Текстові повідомлення, сумісні з HIPAA, за допомогою SMSLocal
SMSLocal — це платформа обміну повідомленнями для ділових повідомлень. Ми не стверджуємо, що використання будь-якої платформи робить вас сумісними з HIPAA. Якщо ваші повідомлення містять PHI, запитайте нас, чи доступна для вашого облікового запису угода про ділове партнерство, перш ніж щось надсилати, і отримайте відповідь у письмовій формі. Для простих нагадувань, які не містять клінічних подробиць, зведення повідомлень до мінімуму зменшує ризик. Ви можете поговорити з Команда SMSLocal про те, як відповіді, відмови та доступ працюють для вашого облікового запису.
Зробіть свої повідомлення помітними за допомогою надійного, швидкого та ефективного спілкування. Розвивайте свою гру з текстовими повідомленнями сьогодні.
Висновок
Надсилання текстових повідомлень згідно з HIPAA зводиться до кількох звичок. Говоріть менше в кожному повідомленні, використовуйте бізнес-інструменти, укладайте угоду про ділове партнерство, коли постачальник обробляє PHI, захищайте доступ і навчайте свою команду.
Вам не потрібно припиняти надсилати повідомлення пацієнтам. Вам потрібен процес, який ви можете пояснити, і постачальник, який викладе свої обіцянки в письмовій формі.
Розпочніть безкоштовну пробну версію з SMSLocal і надсилайте зареєстровані надійні повідомлення.
Часті запитання
It can be, if you use reasonable safeguards. HIPAA does not ban texting patients, but standard SMS is not designed to be an encrypted channel. Keep messages minimal and use tools you can control.
It is texting that follows HIPAA's safeguards for protected health information. That means sharing the minimum, controlling access, protecting messages in transit and having an agreement with any vendor that handles the information.
If the service creates, receives, maintains or transmits PHI for you, yes. HIPAA requires satisfactory assurances from business associates, and a business associate agreement is the usual way to get them.
Many practices do. Keep the text short: first name, clinic name, date and time, and how to reply or call. Leave out the reason for the visit and any clinical detail.
Avoid diagnoses, test results, medication names and treatment details. Send patients to a secure portal or ask them to call instead.
Some apps are built for healthcare, but no app makes you compliant by itself. Ask the vendor for a signed business associate agreement and check how access and message storage are handled.