English
giriiş
Bir diş kliniği randevuya gelmeyenleri azaltmak istiyor, bu yüzden ön büro hastalara kişisel bir telefondan mesaj göndermeye başlıyor. "Merhaba Sam, kanal takibin yarın saat 9'da." Hastanın telefonu, prosedür hakkında bilgisi olmayan bir aile üyesiyle paylaşılıncaya kadar işe yarar.
HIPAA uyumlu mesajlaşma mümkündür. Ancak bunun bazı kuralları vardır ve yukarıdaki klinik bu kuralları zaten esnetmiştir.
Bu kılavuz, HIPAA uyumlu mesajlaşmayı düz İngilizce olarak açıklamaktadır. Kuralların ne söylediğini, hangi mesajların daha güvenli olduğunu, mesaj satıcısına ne sorulacağını ve basit bir sürecin nasıl kurulacağını kapsar. Bunlar genel bilgilerdir, hukuki tavsiye değildir. Kasım 2026'da 45 CFR Bölüm 164'teki kural metnini kontrol ettik.
Temel Çıkarımlar
- HIPAA hastalara mesaj atmayı yasaklamaz. Korunan sağlık bilgileri için makul koruma önlemleri gerektirir.
- HIPAA uyumlu mesajlaşma, yalnızca "SMS" kelimesine değil, nasıl mesaj attığınıza, neleri eklediğinize ve mesajları kimin ele aldığına bağlıdır.
- Minimumu paylaşın. Bir hatırlatma nadiren bir tanıya veya tedavi adına ihtiyaç duyar.
- Bir satıcı sizin için hasta bilgilerini yönetiyorsa, onlarla bir iş ortaklığı sözleşmesi yapmanız gerekir.
- Sağlık hizmeti kısa mesajları kısa, planlı ve klinik ayrıntılardan uzak olduğunda en iyi sonucu verir.
- Pazarlama ve hatırlatma metinleri aynı zamanda TCPA gibi diğer yasaların kapsamına da girer.
- Hiçbir araç sizi tek başına uyumlu hale getirmez. Yazılımınız kadar süreciniz de önemlidir.
Mesajlaşma HIPAA Uyumlu mu?
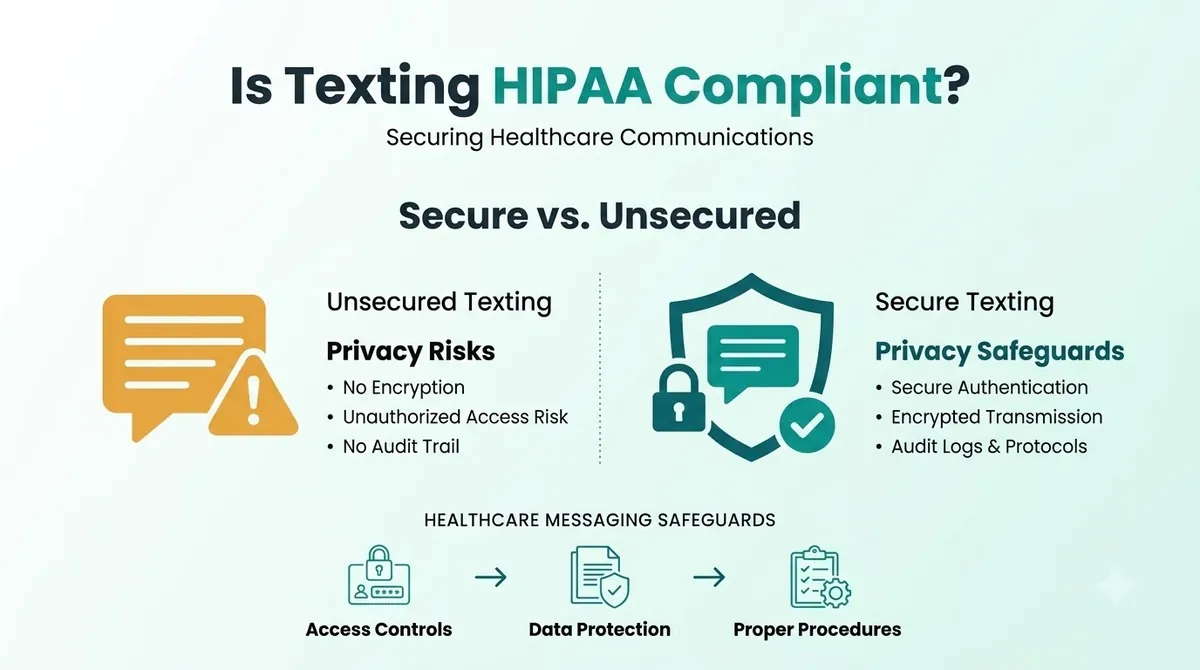
Mesajlaşma HIPAA'ya uygun bir şekilde yapılabilir ancak düz mesajlaşma otomatik olarak uyumlu değildir. HIPAA, doktorlar, klinikler, diş hekimleri ve sağlık planları gibi kapsam dahilindeki kuruluşlar ve bunlar için çalışan iş ortakları için bir dizi kuraldır. Bir mesaj türüne yapıştırabileceğiniz bir damga değildir.
Standart SMS şifreli bir kanal olarak tasarlanmadığından HIPAA uyumlu SMS, onu nasıl kullandığınıza bağlıdır. SMS şifreleme, düz mesajın size varsayılan olarak sağladığı bir şey değildir. Mesajlar operatör ağları üzerinden geçiyor, telefonlarda kalıyor ve kilit ekranlarında gösterilebiliyor. Bu, metne ne yazdığınız ve telefonu kimin görebileceği ana riskler haline getirir.
Korunan sağlık bilgileri (PHI), bir kişiye bağlanabilen sağlık bilgileridir. İsim artı randevu türü yaygın bir örnektir. PHI'ye mesaj atmak, riske uygun önlemlere ihtiyacınız olduğu anlamına gelir.
Bir Bakışta HIPAA Mesajlaşma Kuralları
| Başlık | senden ne istiyor | Nereden geliyor? |
|---|---|---|
| İletim güvenliği | Ağ üzerinden gönderilen PHI'ye yetkisiz erişime karşı koruma sağlamak için teknik önlemler | 45 CFR 164.312(e) |
| Şifreleme | Uygun görüldüğünde elektronik PHI'yi şifreleyin (adreslenebilir bir öğe) | 45 CFR 164.312(e)(2)(ii) |
| Minimum gerekli | PHI'yi amaç için gerekenle sınırlayın | 45 CFR 164.502(b) |
| İş ortakları | PHI ile ilgilenen satıcılardan tatmin edici güvenceler alın | 45 CFR 164.502(e) ve 164.308(b) |
| Erişim kontrolü | PHI'ya kimin eriştiğini doğrulayın ve erişimi sınırlayın | 45 CFR 164.312(a) ve (d) |
"Adreslenebilir" isteğe bağlı anlamına gelmez. Bu, riski değerlendirdiğiniz ve önlemi uyguladığınız veya başka bir şeyin neden aynı derecede iyi olduğunu belgelediğiniz anlamına gelir.
HIPAA Hastalara Mesaj Göndermek: Genellikle Ne İyidir, Ne Risklidir
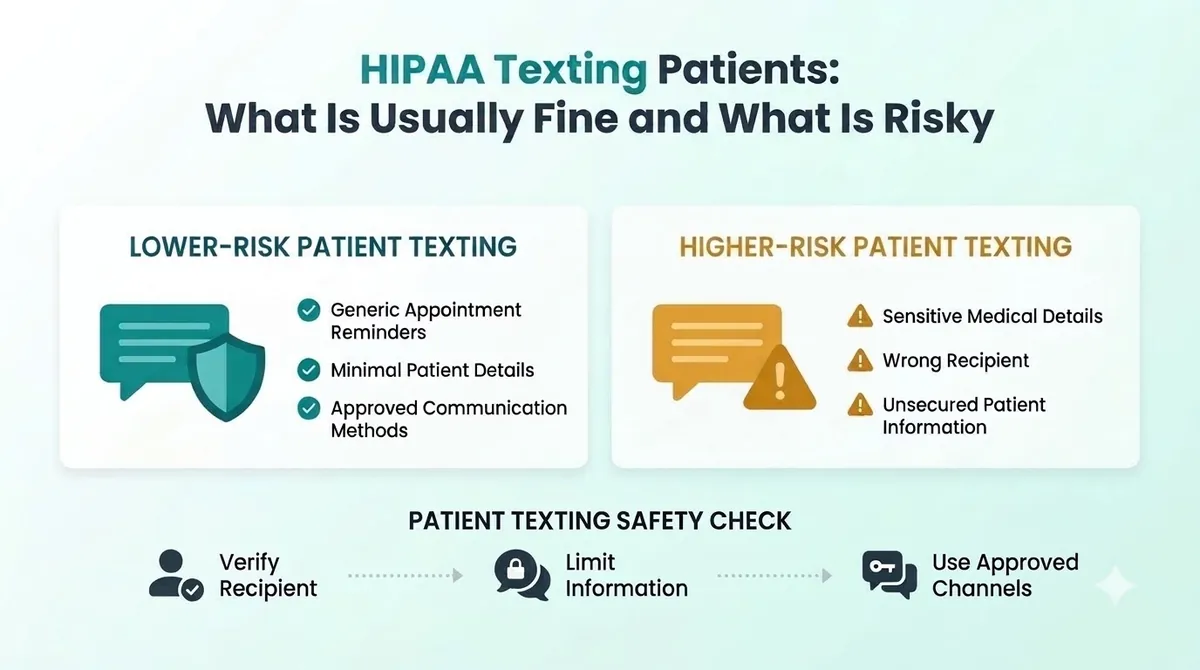
En güvenli metinler çok az şey söyler. Ayrıntılar için hastayı güvenli bir yere yönlendirirler.
Daha düşük risk örnekleri (minimum bilgi):
“Merhaba Sam, bu yarın sabah 9:00'daki Bright Smile Dental'deki randevunuzla ilgili bir hatırlatmadır. Onaylamak için C yanıtını verin veya kartınızdaki numaradan bizi arayın.”
“Belgeleriniz hazır. Bunları görüntülemek için lütfen hasta portalında oturum açın.”
Daha yüksek risk örnekleri (çok fazla bilgi):
“Merhaba Sam, kanal takibiniz yarın saat 9'da. Test sonuçlarınız enfeksiyon gösterdi.”
“[İlaç adı] reçeteniz, [durum] tanısı için hazır.”
İlk çift minimum değeri verir. İkinci çift, telefonu tutan herkesin görebileceği bir metinde klinik ayrıntıları ortaya koyuyor. Bu nedenle hiçbir zaman teşhis, test sonucu veya ilaç içermeyen HIPAA kısa mesaj örneklerini öneriyoruz.
Sağlık Hizmetleri Kısa Mesajı: Ekipler Hangi Mesajları Gönderiyor
Yaygın kullanımlar arasında randevu hatırlatıcıları, rezervasyon onayları, "geç kalıyoruz" notları, ödeme bağlantıları, geri çağırma hatırlatıcıları ve memnuniyet anketleri yer alır. Randevu hatırlatıcıları en yaygın olanıdır. Otomatik randevu hatırlatıcıları, resepsiyonun saatlerce süren telefon görüşmelerinden tasarruf etmesini sağlar. randevu hatırlatma kısa mesajı bunların nasıl kısa ve net tutulacağını gösterir.
Sonuçlar veya tedavi planları gibi klinik ayrıntıların mesaj olarak gönderilmesi çok daha fazla özen gerektirir. Çoğu durumda güvenli bir portal veya telefon görüşmesi daha iyi bir kanaldır.
HIPAA Uyumlu Bir Mesajlaşma Uygulamasına veya Satıcısına Ne Sorulmalı?
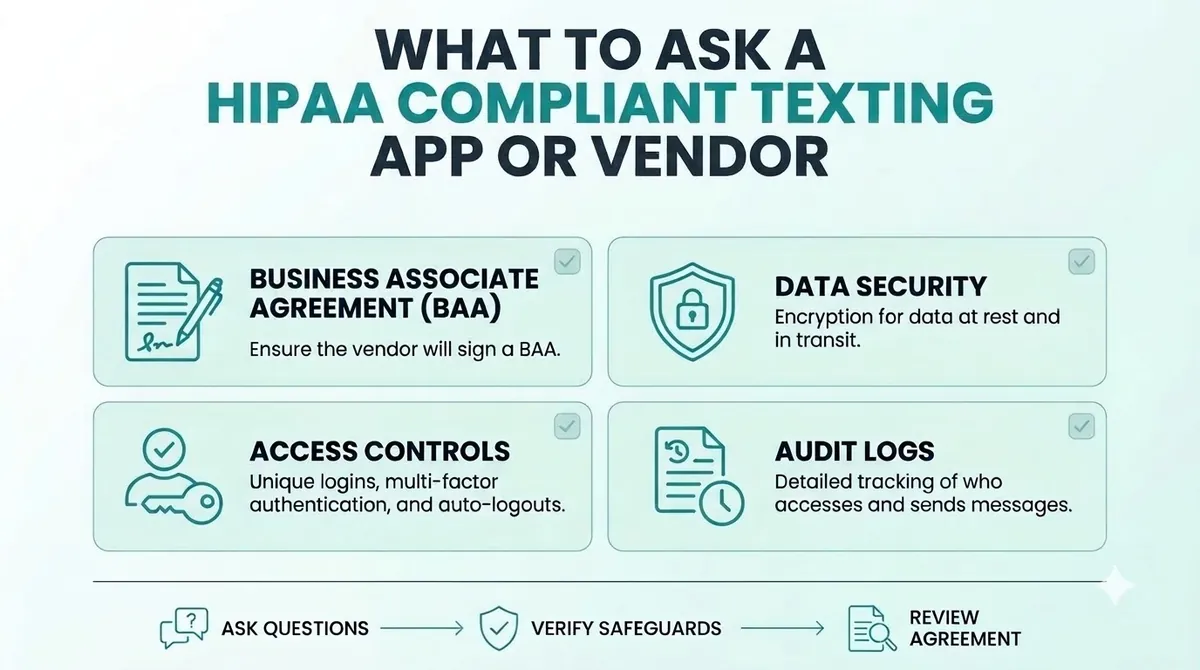
Bir mesajlaşma hizmeti sizin için PHI'yi halledecekse, satıcı bir iş ortağı olarak hareket ediyor demektir. HIPAA, kapsam dahilindeki bir kuruluşun, bir iş ortağının PHI oluşturmasına, almasına, sürdürmesine veya iletmesine yalnızca bilgilerin korunacağına dair tatmin edici güvenceler elde etmesi durumunda izin verebileceğini söylüyor. Bunu yapmanın olağan yolu bir iş ortaklığı sözleşmesigenellikle BAA olarak adlandırılır. İş ortağı anlaşmasının kısa mesaj olarak gönderilmesi için bu, herhangi bir hasta mesajı gönderilmeden önce anlaşmanın imzalanması anlamına gelir.
HIPAA uyumlu bir mesajlaşma uygulamasını, randevu hatırlatma yazılımını veya başka bir mesajlaşma hizmetini seçmeden önce şunları sorun:
- Bizimle iş ortaklığı anlaşması imzalayacak mısınız?
- Mesajları ve verileri gönderilirken ve saklanırken nasıl koruyorsunuz?
- Mesaj içeriğimizi şirketinizde kimler görebilir?
- Oturum açma bilgilerini, parolaları ve kullanıcı erişimini nasıl yönetiyorsunuz?
- Birisi ayrıldığında personelin erişimini hızlı bir şekilde kaldırabilir miyiz?
- Mesajlar ne kadar süreyle saklanır ve nasıl silinir?
- Bir güvenlik olayı olursa ne olur?
Cevapları yazılı olarak alın. Bir satıcı BAA'yı imzalamazsa PHI'yi onlar aracılığıyla göndermeyin. Bu, biz de dahil olmak üzere her satıcı için geçerlidir. Hasta bilgilerini göndermeden önce doğrudan herhangi bir sağlayıcıya danışın.
Sağlık Hizmetleri için HIPAA Uyumlu Mesajlaşma: Basit Bir Kontrol Listesi
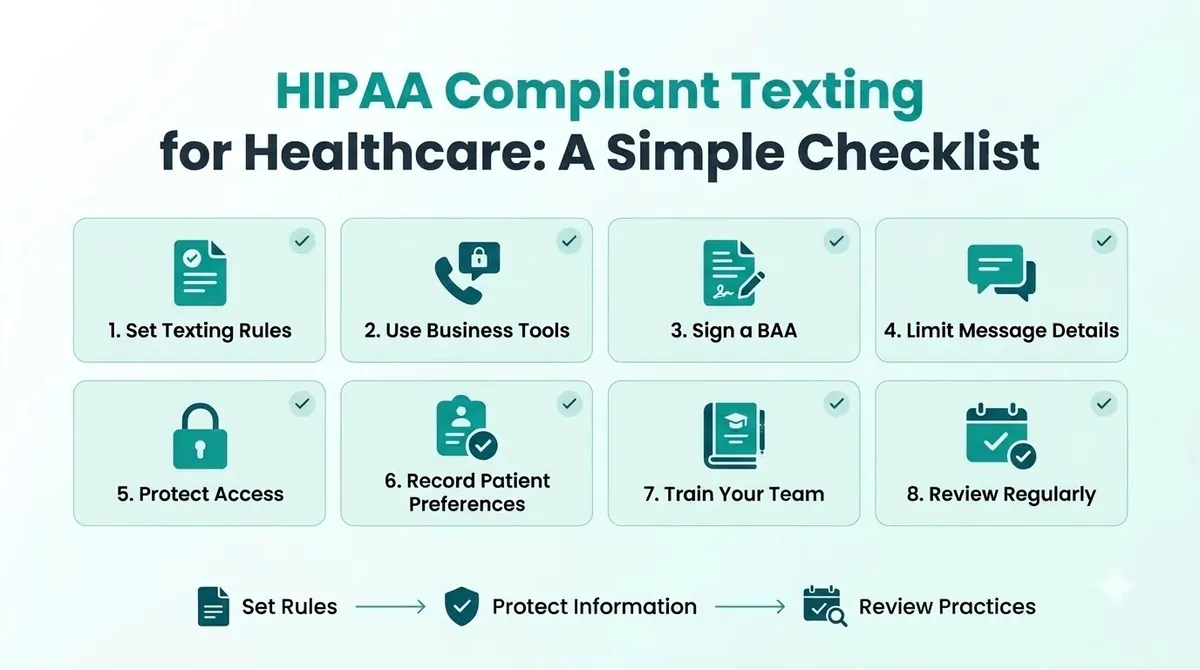
Bu HIPAA mesajlaşma en iyi uygulamaları, tam bir uyumluluk programı değil, bir başlangıç noktasıdır.
1. Ne Yazacağınıza ve Ne Yazmayacağınıza Karar Verin
Kısa bir liste yazın. Örneğin: hatırlatmalar, onaylar ve portal bağlantıları uygundur. Teşhisler, test sonuçları ve ilaç isimleri değildir.
2. Kişisel Telefonları Değil İş Araçlarını Kullanın
Kişisel telefonların kontrolü zordur. Bir çalışan ayrılırsa veya telefonunu kaybederse hasta mesajlarının izini kaybedersiniz. Erişimi yönetebileceğiniz bir iş aracı kullanın.
3. Bir İş Ortaklığı Anlaşması İmzalayın
PHI ile herhangi bir şey göndermeden önce bunu yapın. Bir kopyasını saklayın.
4. Her Metnin İçeriğini Sınırlayın
"Asgari gerekli"yi düşünün. Adını, kliniğin adını, saatini ve yanıt verme veya arama yöntemini kullanın. Ziyaretin nedenini bir kenara bırakın.
5. Erişimi Koruyun
Benzersiz oturum açma bilgileri, ekran kilitleri ve parolalar kullanın. Eski personelin aynı gün erişimlerini kaybettiğinden emin olun.
6. Hasta Tercihlerini Alın ve Kaydedin
Hastalara mesaj isteyip istemediklerini ve hangi numarayı kullanacaklarını sorun. Cevaplarını kaydedin. Rehberimiz SMS'i etkinleştirme Açıkça nasıl sorulacağını ve kanıt tutulacağını açıklıyor.
7. Ekibinizi Eğitin
Hastalara mesaj atan herkesin kuralları bilmesi gerekir. Güvenli ve güvenli olmayan örneklerin yer aldığı tek sayfalık bir kılavuz başlamak için yeterlidir.
8. Düzenli Olarak İnceleyin
Sürecinizi yılda iki kez ve araçları değiştirdiğinizde veya yeni mesaj türleri eklediğinizde tekrar kontrol edin.
Yaygın HIPAA Mesajlaşma Hataları
- Hasta mesajları için kişisel telefonların kullanılması. Bunları kontrol edemez veya denetleyemezsiniz.
- Mesaja çok fazla ayrıntı koymak. Teşhisler ve sonuçlar bir hatırlatmaya ait değildir.
- Satıcıyla anlaşma yok. Eğer PHI ile ilgileniyorlarsa, bir BAA'ya ihtiyacınız var.
- Yanlış veya paylaşılan bir numaraya mesaj atmak. Numaraları doğrulayın ve hastalara hangi numarayı kullanacaklarını sorun.
- HIPAA'yı tek yasa olarak ele almak. Hizmetleri tanıtan metinler de TCPA kurallarına tabidir.
- Antrenmanı atlamak. Dikkatsiz bir metin iyi bir süreci geri alabilir.
HIPAA ve TCPA: İki Farklı Yasa
HIPAA sağlık bilgilerini korur. SMS pazarlama uyumluluğu ayrı bir iştir. TCPA, pazarlama çağrılarını ve mesajlarını kontrol eder ve onay ister, devre dışı bırakmayı kabul eder ve gönderme saatlerini belirler. Bir metin birini takip edip diğerini bozabilir. Bazı sağlık hizmetleri mesajları TCPA kapsamında farklı şekilde ele alınır ve TCPA uyumluluk kılavuzu farkı nasıl anlayacağınızı açıklıyor. Emin olmadığınız durumlarda bir avukattan yazılı tavsiye alın.
SMSLocal Kullanarak HIPAA Uyumlu Mesajlaşma
SMSLocal iş amaçlı mesajlaşmaya yönelik bir mesajlaşma platformudur. Herhangi bir platformu kullanmanın sizi HIPAA uyumlu hale getirdiğini iddia etmiyoruz. Mesajlarınız PHI içerecekse, herhangi bir şey göndermeden önce hesabınız için bir iş ortaklığı sözleşmesinin mevcut olup olmadığını bize sorun ve yazılı olarak yanıt alın. Klinik ayrıntı taşımayan basit hatırlatmalarda mesajları minimum düzeyde tutmak riski azaltır. ile konuşabilirsiniz SMSLocal ekibi hesabınızda yanıtların, devre dışı bırakmaların ve erişimin nasıl çalıştığı hakkında.
Güvenilir, hızlı ve etkili iletişim ile mesajlarınızın öne çıkmasını sağlayın. Bugün mesajlaşma oyununuzu yükseltin.
Çözüm
HIPAA uyumlu mesajlaşma birkaç alışkanlığa bağlıdır. Her mesajda daha az şey söyleyin, iş araçlarını kullanın, bir satıcı PHI ile ilgilendiğinde bir iş ortaklığı anlaşması yapın, erişimi koruyun ve ekibinizi eğitin.
Hastalara mesaj atmayı bırakmanıza gerek yok. Açıklayabileceğiniz bir sürece ve sözlerini yazılı hale getirecek bir satıcıya ihtiyacınız var.
SMSLocal ile ücretsiz denemenizi başlatın ve kayıtlı, güvenilir mesajlar gönderin.
Sıkça Sorulan Sorular
Makul önlemler kullanırsanız bu mümkün olabilir. HIPAA hastalara mesaj göndermeyi yasaklamaz, ancak standart SMS şifreli bir kanal olacak şekilde tasarlanmamıştır. Mesajları minimum düzeyde tutun ve kontrol edebileceğiniz araçları kullanın.
Bu, HIPAA'nın korunan sağlık bilgilerine yönelik önlemlerini takip eden bir mesajdır. Bu, minimum miktarın paylaşılması, erişimin kontrol edilmesi, aktarılan mesajların korunması ve bilgileri işleyen herhangi bir satıcıyla bir anlaşma yapılması anlamına gelir.
Hizmet sizin için PHI oluşturur, alır, muhafaza eder veya iletirse evet. HIPAA, iş ortaklarından tatmin edici güvenceler gerektirir ve bunları almanın olağan yolu bir iş ortaklığı sözleşmesidir.
Birçok uygulama bunu yapıyor. Metni kısa tutun: ad, klinik adı, tarih ve saat ve nasıl yanıt verileceği veya aranacağı. Ziyaretin nedenini ve klinik ayrıntılarını dışarıda bırakın.
Teşhislerden, test sonuçlarından, ilaç adlarından ve tedavi ayrıntılarından kaçının. Hastaları güvenli bir portala gönderin veya bunun yerine aramalarını isteyin.
Bazı uygulamalar sağlık hizmetleri için tasarlanmıştır ancak hiçbir uygulama sizi tek başına uyumlu hale getirmez. Satıcıdan imzalı bir iş ortaklığı sözleşmesi isteyin ve erişim ile mesaj depolamanın nasıl ele alındığını kontrol edin.