English
Introduzione
Una clinica dentistica vuole ridurre le mancate presentazioni, quindi la reception inizia a inviare messaggi ai pazienti da un telefono personale. "Ciao Sam, la tua visita canalare è domani alle 9." Funziona finché il telefono del paziente non viene condiviso con un membro della famiglia che non era a conoscenza della procedura.
È possibile inviare SMS conformi a HIPAA. Ma arriva con delle regole e la clinica di cui sopra le ha già allungate.
Questa guida spiega gli SMS conformi all'HIPAA in un inglese semplice. Copre cosa dicono le regole, quali messaggi sono più sicuri, cosa chiedere a un venditore di messaggi di testo e come impostare un processo semplice. Si tratta di informazioni generali, non di consulenza legale. Abbiamo controllato il testo della regola su 45 CFR Parte 164 nel novembre 2026.
Punti chiave
- L'HIPAA non vieta di inviare messaggi ai pazienti. Richiede garanzie ragionevoli per le informazioni sanitarie protette.
- Gli SMS conformi a HIPAA dipendono da come scrivi, cosa includi e chi gestisce i messaggi, non solo dalla parola "SMS".
- Condividi il minimo. Un promemoria raramente necessita di una diagnosi o del nome di un trattamento.
- Se un fornitore gestisce le informazioni sui pazienti per te, è necessario stipulare con lui un contratto di società in affari.
- I messaggi di testo sanitari funzionano meglio quando sono brevi, programmati e privi di dettagli clinici.
- I testi di marketing e di promemoria rientrano anche in altre leggi, come la TCPA.
- Nessuno strumento ti rende conforme da solo. Il tuo processo è importante tanto quanto il tuo software.
Gli SMS sono conformi all'HIPAA?
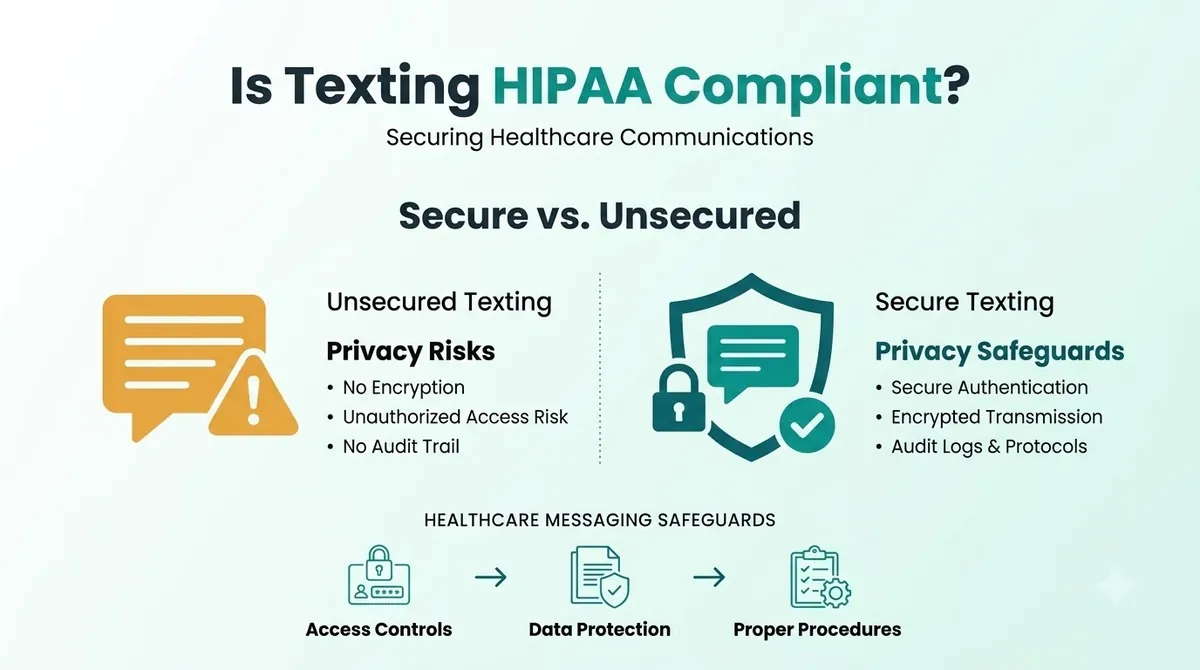
L'invio di messaggi di testo può essere effettuato in modo conforme all'HIPAA, ma i messaggi di testo semplici non sono automaticamente conformi. L'HIPAA è un insieme di regole per gli enti coperti, come medici, cliniche, dentisti e piani sanitari, e per i soci in affari che lavorano per loro. Non è un timbro che puoi mettere su un tipo di messaggio.
Gli SMS standard non sono stati creati come canale crittografato, quindi gli SMS conformi a HIPAA dipendono da come li utilizzi. La crittografia degli SMS non è qualcosa che i normali messaggi di testo ti offrono per impostazione predefinita. I messaggi passano sulle reti degli operatori, rimangono sui telefoni e possono essere visualizzati sulle schermate di blocco. Ciò fa sì che ciò che scrivi nel testo e chi può vedere il telefono siano i rischi principali.
Le informazioni sanitarie protette (PHI) sono informazioni sanitarie che possono essere collegate a una persona. Il nome più il tipo di appuntamento è un esempio comune. Inviare SMS con PHI significa che hai bisogno di garanzie adeguate al rischio.
Regole per gli SMS HIPAA in breve
| Argomento | Cosa ti chiede | Da dove viene |
|---|---|---|
| Sicurezza della trasmissione | Misure tecniche per prevenire l'accesso non autorizzato alle PHI inviate su una rete | 45 CFR 164.312(e) |
| Crittografia | Crittografare le PHI elettroniche ogniqualvolta ritenuto opportuno (un elemento indirizzabile) | 45 CFR 164.312(e)(2)(ii) |
| Minimo necessario | Limitare le PHI a ciò che è necessario per lo scopo | 45 CFR 164.502(b) |
| Soci d'affari | Ottieni garanzie soddisfacenti dai fornitori che gestiscono le PHI | 45 CFR 164.502(e) e 164.308(b) |
| Controllo degli accessi | Verifica chi accede alle PHI e limita l'accesso | 45 CFR 164.312(a) e (d) |
"Indirizzabile" non significa facoltativo. Significa valutare il rischio e applicare la misura o documentare il motivo per cui qualcos’altro è altrettanto buono.
Pazienti che inviano SMS HIPAA: cosa di solito va bene e cosa è rischioso
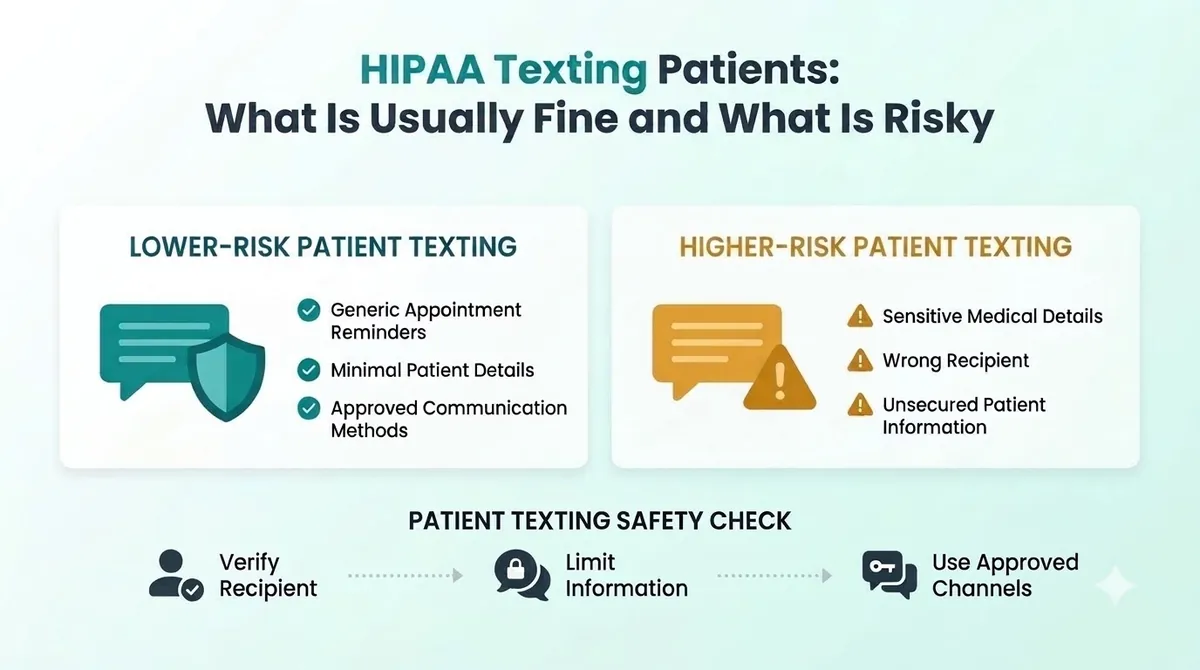
I testi più sicuri dicono poco. Indicano al paziente un luogo sicuro per i dettagli.
Esempi di rischio più basso (informazioni minime):
“Ciao Sam, questo è un promemoria del tuo appuntamento al Bright Smile Dental domani alle 9:00. Rispondi C per confermare oppure chiamaci al numero presente sulla tua carta.”
“I tuoi documenti sono pronti. Accedere al portale pazienti per visualizzarli.”
Esempi di rischio più elevato (troppe informazioni):
“Ciao Sam, la visita di controllo del canale radicolare è domani alle 9. I risultati del test hanno mostrato un'infezione.”
“La tua prescrizione per [nome del farmaco] è pronta per la tua diagnosi di [condizione].”
La prima coppia dà il minimo. La seconda coppia inserisce i dettagli clinici in un testo che potrebbe essere visto da chiunque abbia in mano il telefono. Questo è il motivo per cui suggeriamo esempi di messaggi di testo HIPAA che non includono mai una diagnosi, un risultato del test o un farmaco.
Messaggi di testo sanitari: quali messaggi vengono inviati dai team
Gli usi comuni includono promemoria di appuntamenti, conferme di prenotazione, note "siamo in ritardo", collegamenti di pagamento, promemoria di richiamo e sondaggi sulla soddisfazione. I promemoria degli appuntamenti sono i più comuni. I promemoria automatici degli appuntamenti salvano gli orari della reception delle telefonate e la nostra guida al SMS di promemoria dell'appuntamento mostra come mantenerli brevi e chiari.
Texting clinical detail, such as results or treatment plans, needs much more care. In most cases, a secure portal or phone call is the better channel.
What to Ask a HIPAA Compliant Texting App or Vendor
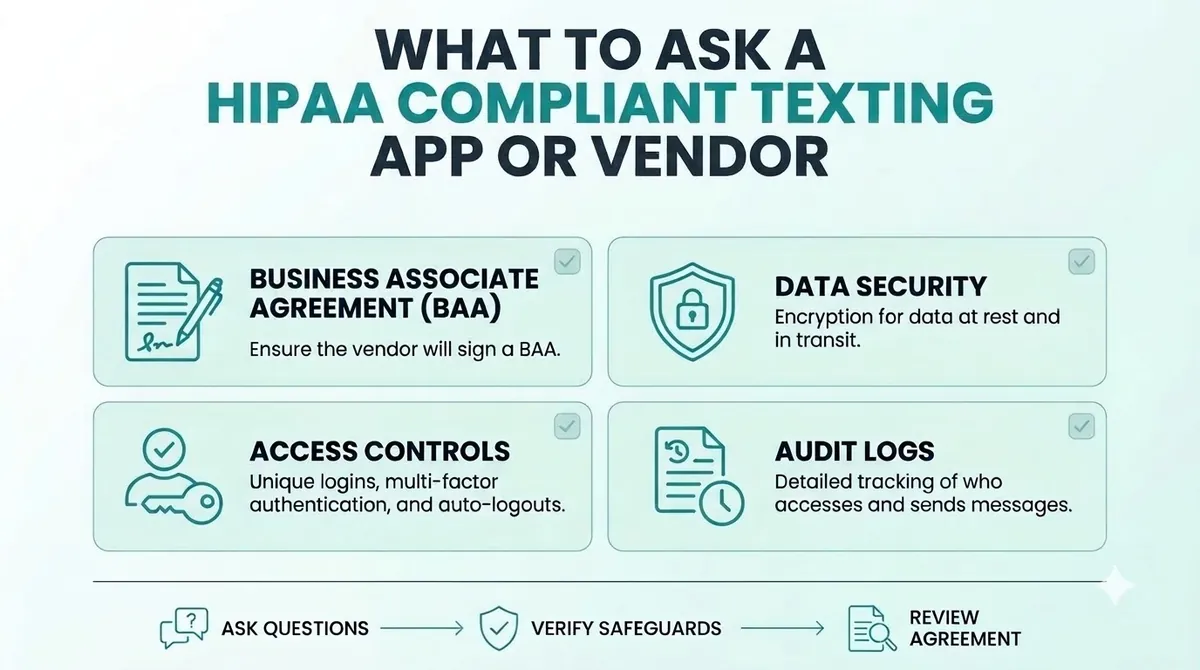
If a texting service will handle PHI for you, the vendor is acting as a business associate. HIPAA says a covered entity may let a business associate create, receive, maintain or transmit PHI only if it obtains satisfactory assurances that the information will be safeguarded. The usual way to do this is a business associate agreement, often called a BAA. For business associate agreement texting, that means getting it signed before any patient messages go out.
Before you choose a HIPAA compliant texting app, appointment reminder software or any other texting service, ask:
- Will you sign a business associate agreement with us?
- How do you protect messages and data while they are sent and stored?
- Who at your company can see our message content?
- How do you handle logins, passcodes and user access?
- Can we remove staff access quickly when someone leaves?
- How long are messages kept, and how are they deleted?
- What happens if there is a security incident?
Get the answers in writing. If a vendor will not sign a BAA, do not send PHI through them. This applies to every vendor, including us. Ask any provider directly before you send patient information.
HIPAA Compliant Texting for Healthcare: A Simple Checklist
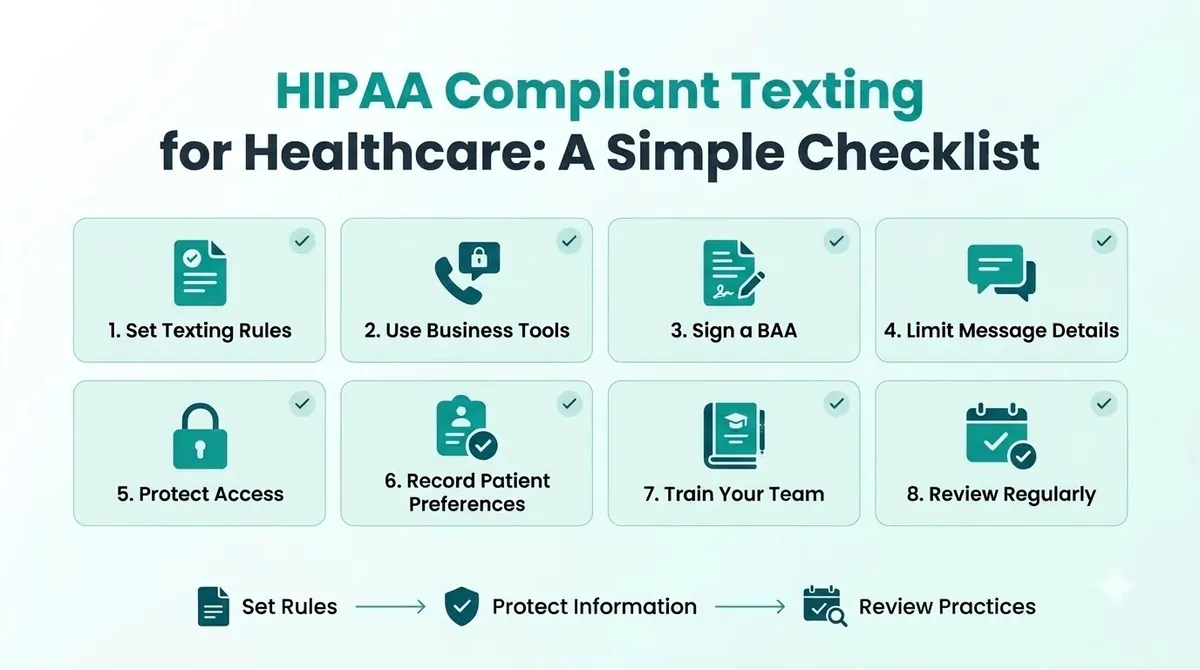
These HIPAA texting best practices are a starting point, not a full compliance program.
1. Decide What You Will and Will Not Text
Write a short list. For example: reminders, confirmations and portal links are fine. Diagnoses, test results and medication names are not.
2. Use Business Tools, Not Personal Phones
Personal phones are hard to control. If an employee leaves or loses their phone, you lose track of patient messages. Use a business tool where you can manage access.
3. Sign a Business Associate Agreement
Do this before you send anything with PHI. Keep a copy.
4. Limit What Each Text Includes
Think "minimum necessary". Use a first name, the clinic name, the time and a way to reply or call. Leave out the reason for the visit.
5. Protect Access
Use unique logins, screen locks and passcodes. Make sure former staff lose access the same day.
6. Get and Record Patient Preferences
Ask patients whether they want texts and which number to use. Record their answer. Our guide to SMS opt in explains how to ask clearly and keep proof.
7. Train Your Team
Everyone who texts patients should know the rules. A one-page guide with safe and unsafe examples is enough to start.
8. Review Regularly
Check your process twice a year, and again when you change tools or add new types of messages.
Common HIPAA Texting Mistakes
- Using personal phones for patient texts. You cannot control or audit them.
- Putting too much detail in the message. Diagnoses and results do not belong in a reminder.
- No agreement with the vendor. If they handle PHI, you need a BAA.
- Texting a wrong or shared number. Confirm numbers and ask patients which number to use.
- Treating HIPAA as the only law. Texts that promote services also fall under TCPA rules.
- Skipping training. One careless text can undo a good process.
HIPAA and the TCPA: Two Different Laws
HIPAA protects health information. SMS marketing compliance is a separate job. The TCPA controls marketing calls and texts, and it asks for consent, honors opt-outs and sets sending hours. A text can follow one and break the other. Some health care messages are treated differently under the TCPA, and our Guida alla conformità TCPA explains how to tell the difference. When you are unsure, get written advice from a lawyer.
HIPAA Compliant Texting Using SMSLocal
SMSLocal is a messaging platform for business texting. We do not claim that using any platform makes you HIPAA compliant. If your messages will include PHI, ask us whether a business associate agreement is available for your account before you send anything, and get the answer in writing. For simple reminders that carry no clinical detail, keeping messages minimal reduces your risk. You can speak to the SMSLocal team about how replies, opt-outs and access work for your account.
Make your messages stand out with reliable, fast and effective communication. Elevate your texting game today.
Conclusione
HIPAA compliant texting comes down to a few habits. Say less in each message, use business tools, get a business associate agreement when a vendor handles PHI, protect access and train your team.
You do not need to stop texting patients. You need a process you can explain and a vendor who will put their promises in writing.
Start your free trial with SMSLocal and send registered, reliable messages.
Domande frequenti
Può esserlo, se si utilizzano ragionevoli garanzie. L'HIPAA non vieta di inviare SMS ai pazienti, ma gli SMS standard non sono progettati per essere un canale crittografato. Mantieni i messaggi al minimo e utilizza strumenti che puoi controllare.
Si tratta di messaggi di testo che seguono le garanzie HIPAA per le informazioni sanitarie protette. Ciò significa condividere il minimo, controllare l'accesso, proteggere i messaggi in transito e avere un accordo con qualsiasi fornitore che gestisce le informazioni.
Se il servizio crea, riceve, mantiene o trasmette PHI per te, sì. L'HIPAA richiede garanzie soddisfacenti da parte dei soci in affari e un accordo di socio in affari è il modo consueto per ottenerle.
Molte pratiche lo fanno. Mantieni il testo breve: nome, nome della clinica, data e ora e come rispondere o chiamare. Tralasciare il motivo della visita ed ogni dettaglio clinico.
Evita diagnosi, risultati dei test, nomi di farmaci e dettagli del trattamento. Invia i pazienti a un portale sicuro o chiedi loro di chiamare.
Alcune app sono progettate per l'assistenza sanitaria, ma nessuna app ti rende conforme da sola. Chiedere al fornitore un contratto di società in affari firmato e verificare come vengono gestiti l'accesso e l'archiviazione dei messaggi.