English
介绍
一家牙科诊所希望减少缺席现象,因此前台开始用私人电话给患者发短信。 “嗨,Sam,您的根管治疗随访将于明天 9 点进行。”它一直有效,直到患者的手机与不知道该程序的家庭成员共享为止。
可以发送符合 HIPAA 标准的短信。但这是有规则的,而上面的诊所已经超出了这些规则。
本指南用简单的英语解释了符合 HIPAA 的短信。它涵盖了规则的内容、哪些消息更安全、向短信供应商询问什么以及如何设置简单的流程。这是一般信息,而不是法律建议。我们于 2026 年 11 月检查了 45 CFR 第 164 部分的规则文本。
要点
- HIPAA 并不禁止给患者发短信。它需要对受保护的健康信息采取合理的保障措施。
- 符合 HIPAA 的短信取决于您发短信的方式、包含的内容以及处理消息的人员,而不仅仅取决于“短信”一词。
- 分享最少的。提醒很少需要诊断或治疗名称。
- 如果供应商为您处理患者信息,您需要与他们签订业务伙伴协议。
- 医疗保健短信在简短、有时间安排且不含临床细节时效果最佳。
- 营销和提醒文本也受其他法律管辖,例如 TCPA。
- 没有任何工具可以单独让您合规。您的流程与您的软件一样重要。
发短信符合 HIPAA 规定吗?
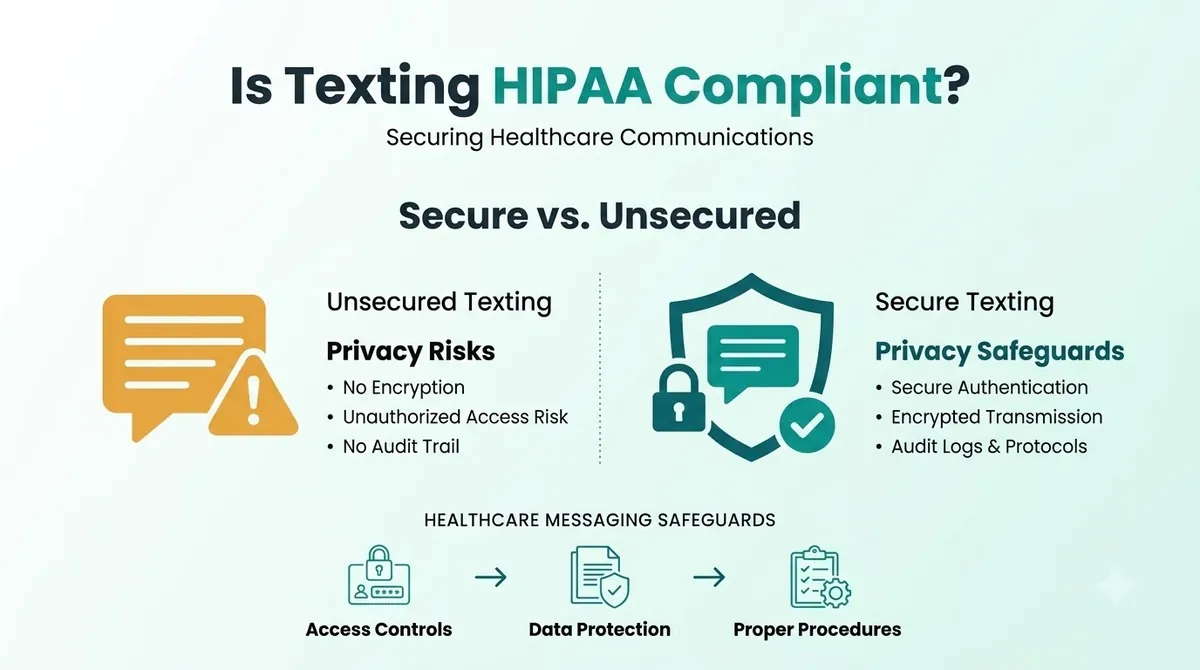
可以通过符合 HIPAA 的方式发送短信,但纯文本不会自动符合要求。 HIPAA 是针对医生、诊所、牙医和健康计划等受保护实体以及为其工作的业务伙伴的一套规则。它不是可以加在消息类型上的标记。
标准 SMS 并不是作为加密通道构建的,因此符合 HIPAA 的 SMS 取决于您如何使用它。默认情况下,纯文本不会为您提供短信加密。消息通过运营商网络传递,保留在手机上并可以显示在锁定屏幕上。这使得你在短信中输入的内容以及谁可以看到手机成为主要风险。
受保护的健康信息 (PHI) 是可以与个人关联的健康信息。姓名加预约类型是一个常见的示例。发送 PHI 短信意味着您需要与风险相匹配的保障措施。
HIPAA 短信规则一览
| 话题 | 它对你有什么要求 | 它来自哪里 |
|---|---|---|
| 传输安全 | 防止未经授权访问通过网络发送的 PHI 的技术措施 | 45 美国联邦法规 164.312(e) |
| 加密 | 在适当的时候对电子 PHI 进行加密(可寻址项目) | 45 CFR 164.312(e)(2)(ii) |
| 最低限度必要的 | 将 PHI 限制在达到目的所需的范围内 | 45 美国联邦法规 164.502(b) |
| 商业伙伴 | 从处理 PHI 的供应商处获得满意的保证 | 45 CFR 164.502(e) 和 164.308(b) |
| 访问控制 | 验证谁正在访问 PHI 并限制访问 | 45 CFR 164.312(a) 和 (d) |
“可寻址”并不意味着可选。这意味着您评估风险并应用该措施或记录为什么其他措施同样好。
HIPAA 给患者发短信:什么通常没问题,什么有风险
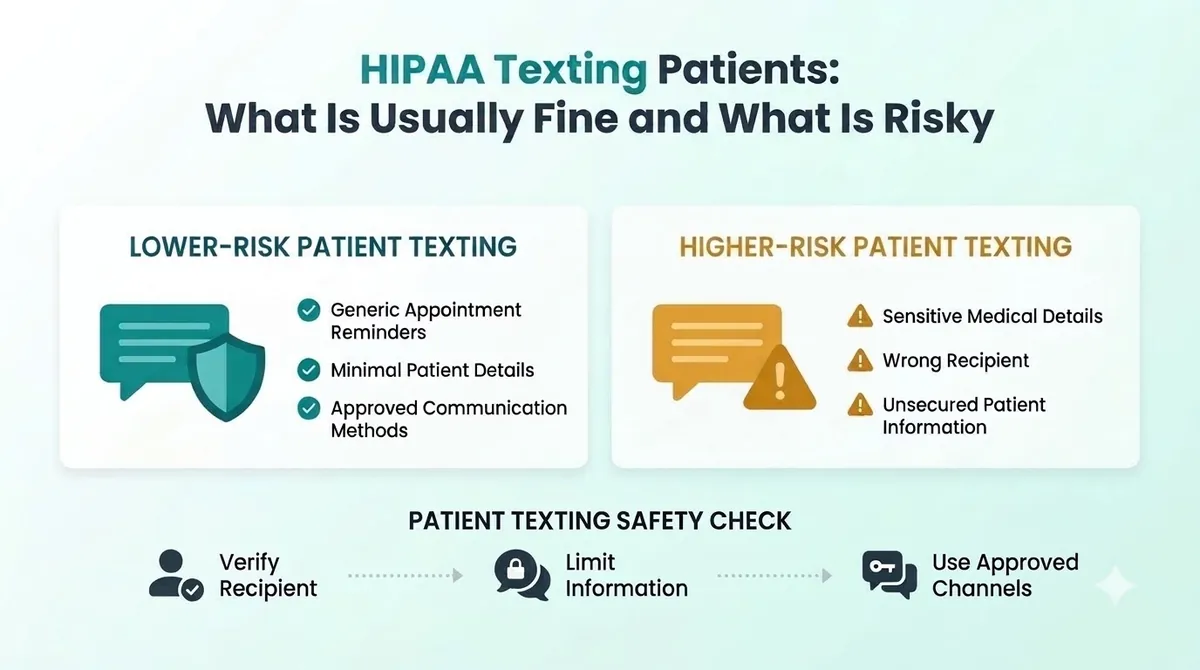
最安全的文本内容很少。他们将患者引导到一个安全的地方以获取详细信息。
较低风险示例(最少信息):
“您好,Sam,这是您明天上午 9:00 在 Bright Smile Dental 的预约的提醒。回复 C 进行确认或拨打您卡上的号码致电我们。”
“您的文件已准备好。请登录患者门户查看它们。”
较高风险的示例(信息过多):
“嗨,Sam,您的根管随访将于明天 9 点进行。您的测试结果显示存在感染。”
“您的[药物名称]处方已准备好,可用于诊断[病情]。”
第一对给出最小值。第二对将临床细节放在文本中,任何拿着手机的人都可以看到。这就是为什么我们建议 HIPAA 短信示例不包含诊断、测试结果或药物。
医疗保健短信:团队发送哪些短信
常见用途包括预约提醒、预订确认、“我们迟到了”备注、付款链接、召回提醒和满意度调查。约会提醒是最常见的。自动预约提醒节省了前台的电话时间,并且我们的预约指南 预约提醒短信 展示如何保持简短清晰。
发送临床详细信息(例如结果或治疗计划)的短信需要更加小心。在大多数情况下,安全门户或电话是更好的渠道。
向符合 HIPAA 标准的短信应用程序或供应商询问什么
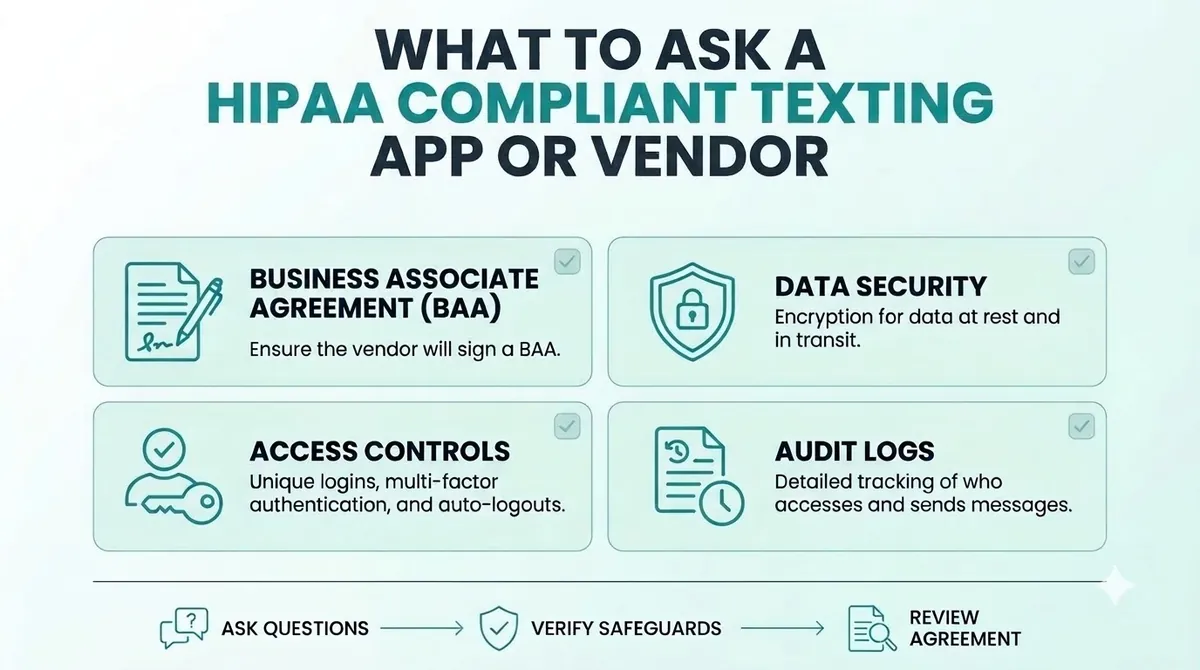
如果短信服务将为您处理 PHI,则供应商充当业务伙伴。 HIPAA 表示,只有在获得令人满意的信息安全保证的情况下,所涵盖的实体才可以允许业务伙伴创建、接收、维护或传输 PHI。通常的方法是 商业伙伴协议,通常称为 BAA。对于业务伙伴协议短信,这意味着在发送任何患者消息之前签署该协议。
在选择符合 HIPAA 的短信应用程序、预约提醒软件或任何其他短信服务之前,请询问:
- 您愿意与我们签署商业伙伴协议吗?
- 如何在发送和存储消息和数据时保护它们?
- 贵公司的哪些人可以看到我们的消息内容?
- 您如何处理登录、密码和用户访问?
- 当有人离开时,我们可以快速取消员工的访问权限吗?
- 消息会保留多长时间以及如何删除?
- 如果发生安全事件怎么办?
以书面形式获取答案。如果供应商不签署 BAA,请勿通过他们发送 PHI。这适用于每个供应商,包括我们。在发送患者信息之前,请直接询问任何提供者。
符合 HIPAA 的医疗保健短信:简单清单
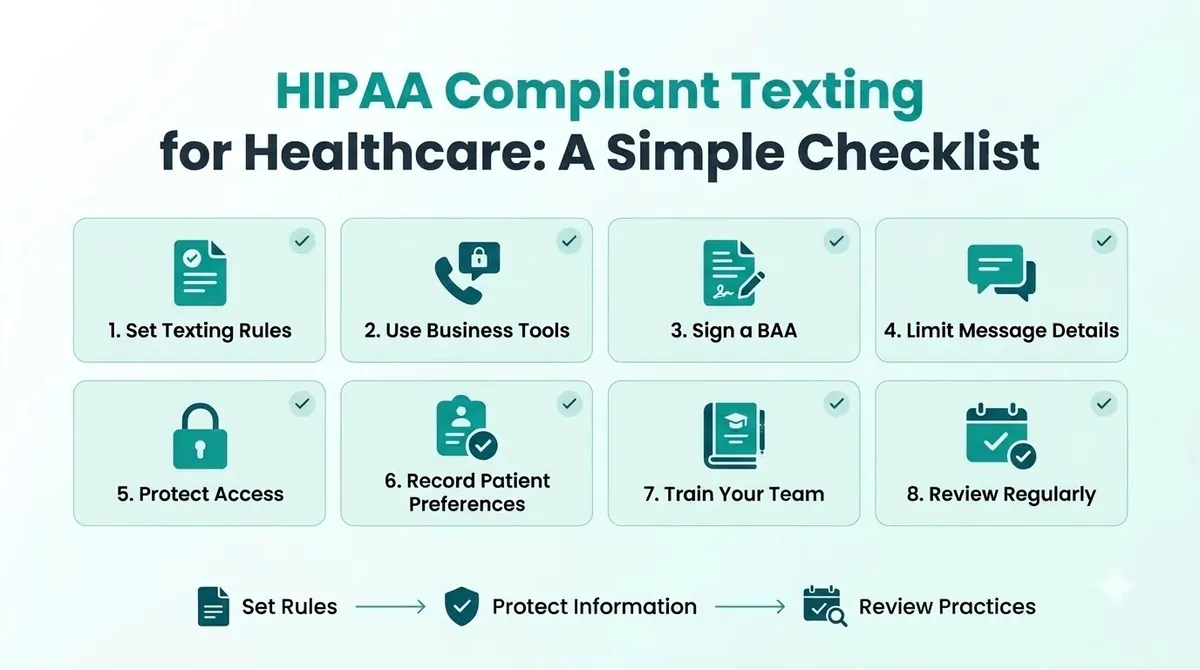
这些 HIPAA 短信最佳实践只是一个起点,而不是完整的合规计划。
1. 决定你会发什么短信,不会发什么短信
写一个简短的清单。例如:提醒、确认和门户链接都可以。诊断、测试结果和药物名称都不是。
2.使用商业工具,而不是个人电话
个人电话很难控制。如果员工离开或丢失手机,您就会失去患者消息的追踪。使用可以管理访问的业务工具。
3. 签署商业伙伴协议
在发送带有 PHI 的任何内容之前执行此操作。保留一份副本。
4. 限制每个文本的内容
考虑“最低限度的必要”。使用名字、诊所名称、时间以及回复或致电的方式。省略访问的原因。
5. 保护访问
使用唯一的登录名、屏幕锁定和密码。确保前员工在同一天失去访问权限。
6. 获取并记录患者偏好
询问患者是否需要短信以及使用哪个号码。记录他们的答案。我们的指南 短信选择加入 解释如何清楚地询问并保留证据。
7. 培训你的团队
每个给患者发短信的人都应该了解规则。包含安全和不安全示例的一页指南就足以开始。
8.定期回顾
每年两次检查您的流程,并在更改工具或添加新消息类型时再次检查。
常见的 HIPAA 短信错误
- 使用个人电话给患者发短信。 您无法控制或审核它们。
- 消息中包含太多细节。 诊断和结果不属于提醒。
- 与供应商未达成协议。 如果他们处理 PHI,您需要 BAA。
- 发短信时输入了错误的号码或共享的号码。 确认号码并询问患者使用哪个号码。
- 将 HIPAA 视为唯一法律。 促进服务的文本也属于 TCPA 规则的范围。
- 跳过训练。 一篇不小心的文字可能会毁掉一个好的过程。
HIPAA 和 TCPA:两项不同的法律
HIPAA 保护健康信息。短信营销合规性是一项单独的工作。 TCPA 控制营销电话和短信,并征求同意、尊重选择退出并设置发送时间。一篇文本可以跟随一个文本并打破另一个文本。根据 TCPA,一些医疗保健信息会受到不同的对待,我们的 TCPA 合规指南 解释如何区分。当您不确定时,请寻求律师的书面建议。
使用 SMSLocal 发送符合 HIPAA 的短信
SMSLocal 是一个用于商务短信的消息平台。我们并不声称使用任何平台即可使您符合 HIPAA。如果您的消息将包含 PHI,请在发送任何内容之前询问我们您的帐户是否有业务伙伴协议,并获得书面答复。对于不包含临床细节的简单提醒,将消息保持最少可以降低风险。您可以与 SMSLocal团队 关于如何回复、选择退出和访问您的帐户。
通过可靠、快速和有效的沟通,让您的信息脱颖而出。立即提升您的短信游戏水平。
结论
符合 HIPAA 要求的短信取决于一些习惯。在每条消息中少说、使用业务工具、在供应商处理 PHI 时获得业务伙伴协议、保护访问权限并培训您的团队。
您无需停止给患者发短信。您需要一个可以解释的流程以及一个能够以书面形式做出承诺的供应商。
开始免费试用 SMSLocal 并发送已注册的可靠消息。
常见问题解答
如果您采取合理的保护措施,这是可以的。 HIPAA 并不禁止向患者发送短信,但标准短信并未设计为加密通道。尽量减少消息并使用您可以控制的工具。
它是遵循 HIPAA 对受保护健康信息的保障措施的短信。这意味着共享最低限度、控制访问、保护传输中的消息以及与处理该信息的任何供应商达成协议。
如果该服务为您创建、接收、维护或传输 PHI,可以。 HIPAA 要求业务伙伴提供令人满意的保证,而业务伙伴协议是获得这些保证的常用方式。
许多实践都是如此。文字内容应简短:名字、诊所名称、日期和时间以及如何回复或致电。省略就诊原因和任何临床细节。
避免诊断、测试结果、药物名称和治疗细节。将患者发送至安全门户或要求他们致电。
有些应用程序是为医疗保健而构建的,但没有任何应用程序本身可以让您合规。向供应商索要一份已签署的业务伙伴协议,并检查如何处理访问和消息存储。