English
Wstęp
Klinika dentystyczna chce ograniczyć liczbę niepojawień, więc recepcja zaczyna wysyłać do pacjentów SMS-y z prywatnego telefonu. „Cześć Sam, wizyta kontrolna po leczeniu kanałowym odbędzie się jutro o 9.” To działa, dopóki telefon pacjenta nie zostanie udostępniony członkowi rodziny, który nie wiedział o zabiegu.
Możliwe jest wysyłanie SMS-ów zgodnych z HIPAA. Ale to wiąże się z zasadami, a powyższa klinika już je naciągnęła.
W tym przewodniku wyjaśniono zasady wysyłania SMS-ów zgodnych z ustawą HIPAA prostym językiem angielskim. Omówiono w nim, co mówią zasady, które wiadomości są bezpieczniejsze, o co należy pytać sprzedawcę SMS-ów i jak skonfigurować prosty proces. Są to informacje ogólne, a nie porada prawna. Sprawdziliśmy tekst przepisu 45 CFR część 164 w listopadzie 2026 r.
Kluczowe dania na wynos
- HIPAA nie zabrania wysyłania SMS-ów do pacjentów. Wymaga rozsądnych zabezpieczeń chronionych informacji zdrowotnych.
- Wysyłanie SMS-ów zgodnych z ustawą HIPAA zależy od sposobu wysyłania wiadomości, treści i osoby obsługującej wiadomości, a nie od samego słowa „SMS”.
- Podziel się minimum. Przypomnienie rzadko wymaga diagnozy lub nazwy leczenia.
- Jeśli sprzedawca przetwarza w Twoim imieniu dane pacjentów, musisz zawrzeć z nim umowę o współpracy biznesowej.
- Wiadomości tekstowe dotyczące opieki zdrowotnej działają najlepiej, gdy są krótkie, zaplanowane i pozbawione szczegółów klinicznych.
- Teksty marketingowe i przypomnienia podlegają również innym przepisom, takim jak TCPA.
- Żadne narzędzie samo w sobie nie zapewnia zgodności. Twój proces jest tak samo ważny jak Twoje oprogramowanie.
Czy wysyłanie SMS-ów jest zgodne z ustawą HIPAA?
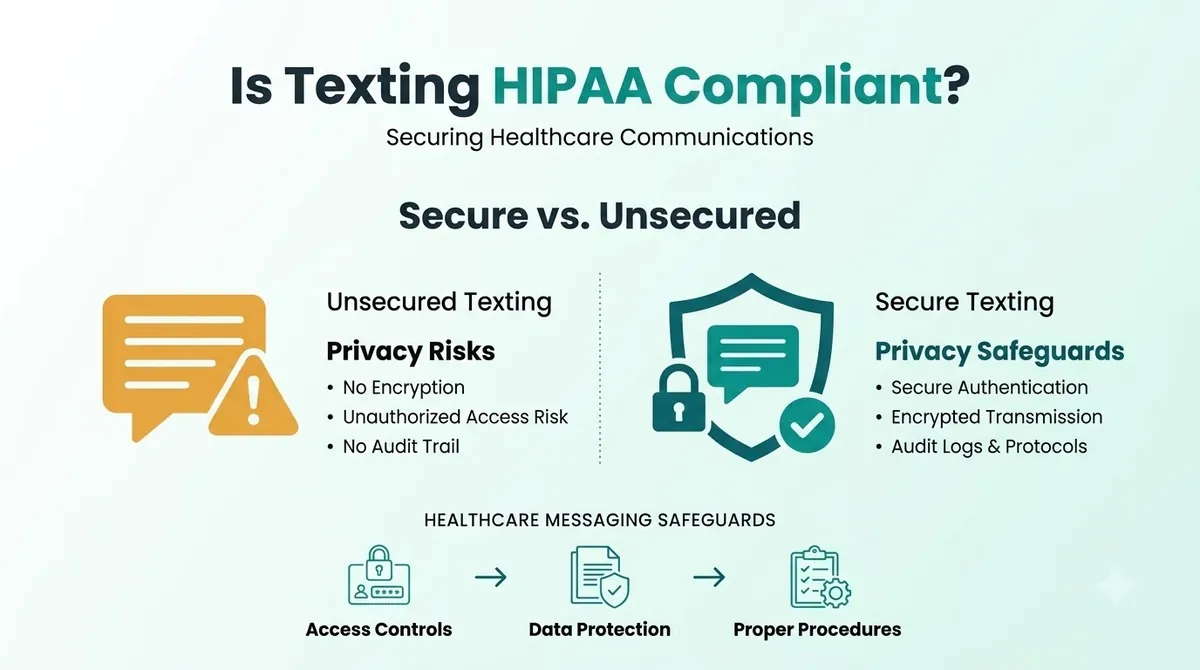
SMS-y można wysyłać w sposób zgodny z ustawą HIPAA, ale zwykłe SMS-y nie są automatycznie zgodne. Ustawa HIPAA to zbiór zasad obowiązujących podmioty objęte tą ustawą, takie jak lekarze, kliniki, dentyści i posiadacze planów zdrowotnych, a także współpracujących z nimi partnerów biznesowych. To nie jest znaczek, który można umieścić na wiadomości.
Standardowy SMS nie został zbudowany jako kanał szyfrowany, więc SMS zgodny z HIPAA zależy od tego, jak go używasz. Szyfrowanie SMS-ów nie jest czymś, co domyślnie zapewnia zwykła wiadomość SMS. Wiadomości przechodzą przez sieci operatorów, pozostają na telefonach i mogą wyświetlać się na ekranach blokady. Dlatego głównym ryzykiem jest to, co umieścisz w tekście i kto może zobaczyć telefon.
Chronione informacje zdrowotne (PHI) to informacje zdrowotne, które można powiązać z daną osobą. Typowym przykładem jest imię i nazwisko oraz typ spotkania. Wysyłanie SMS-ów PHI oznacza, że potrzebujesz zabezpieczeń dostosowanych do ryzyka.
Zasady wysyłania SMS-ów HIPAA w skrócie
| Temat | O co cię prosi | Skąd to pochodzi |
|---|---|---|
| Bezpieczeństwo transmisji | Środki techniczne zabezpieczające przed nieuprawnionym dostępem do PHI przesyłanych przez sieć | 45 CFR 164.312(e) |
| Szyfrowanie | Szyfruj elektroniczne PHI, gdy uzna to za stosowne (element adresowalny) | 45 CFR 164.312(e)(2)(ii) |
| Wymagane minimum | Ogranicz PHI do tego, co jest potrzebne do tego celu | 45 CFR 164.502(b) |
| Współpracownicy biznesowi | Uzyskaj zadowalające gwarancje od dostawców zajmujących się PHI | 45 CFR 164.502(e) i 164.308(b) |
| Kontrola dostępu | Sprawdź, kto uzyskuje dostęp do PHI i ogranicz dostęp | 45 CFR 164.312(a) i (d) |
„Adresowalne” nie oznacza opcjonalne. Oznacza to, że oceniasz ryzyko i albo stosujesz środek, albo dokumentujesz, dlaczego coś innego jest równie dobre.
HIPAA wysyłający SMS-y do pacjentów: co jest zwykle w porządku, a co jest ryzykowne
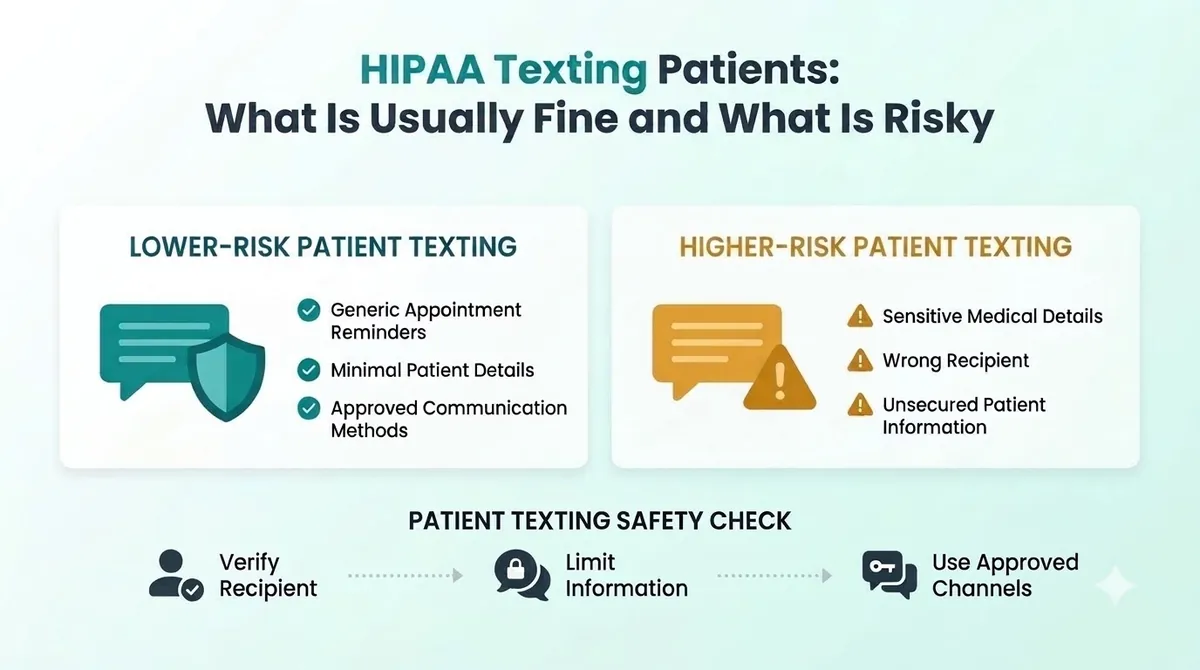
Najbezpieczniejsze teksty niewiele mówią. Wskazują pacjentowi bezpieczne miejsce w celu uzyskania szczegółowych informacji.
Przykłady niższego ryzyka (minimum informacji):
“Cześć Sam, przypominam o Twojej jutrzejszej wizycie w Bright Smile Dental o 9:00. Odpowiedz C, aby potwierdzić, lub zadzwoń do nas pod numer podany na Twojej karcie.”
“Twoje dokumenty są gotowe. Aby je zobaczyć, zaloguj się do portalu pacjenta.”
Przykłady wyższego ryzyka (zbyt dużo informacji):
“Cześć Sam, jutro o 9:00 masz wizytę kontrolną po leczeniu kanałowym. Wyniki Twoich badań wykazały infekcję.”
“Twoja recepta na [nazwa leku] jest gotowa do zdiagnozowania [stanu].”
Pierwsza para daje minimum. Druga para umieszcza szczegóły kliniczne w tekście, który może zobaczyć każdy, kto trzyma telefon. Dlatego sugerujemy przykłady wiadomości tekstowych HIPAA, które nigdy nie zawierają diagnozy, wyniku testu ani leku.
Wiadomości tekstowe dotyczące opieki zdrowotnej: jakie SMS-y wysyłają zespoły
Typowe zastosowania obejmują przypomnienia o spotkaniach, potwierdzenia rezerwacji, notatki „spóźniamy się”, linki do płatności, przypomnienia o wycofaniu i ankiety dotyczące satysfakcji. Przypomnienia o spotkaniach są najczęstsze. Automatyczne przypomnienia o spotkaniach oszczędzają godziny rozmów telefonicznych w recepcji i nasz przewodnik po wiadomość tekstowa z przypomnieniem o spotkaniu shows how to keep them short and clear.
Texting clinical detail, such as results or treatment plans, needs much more care. In most cases, a secure portal or phone call is the better channel.
What to Ask a HIPAA Compliant Texting App or Vendor
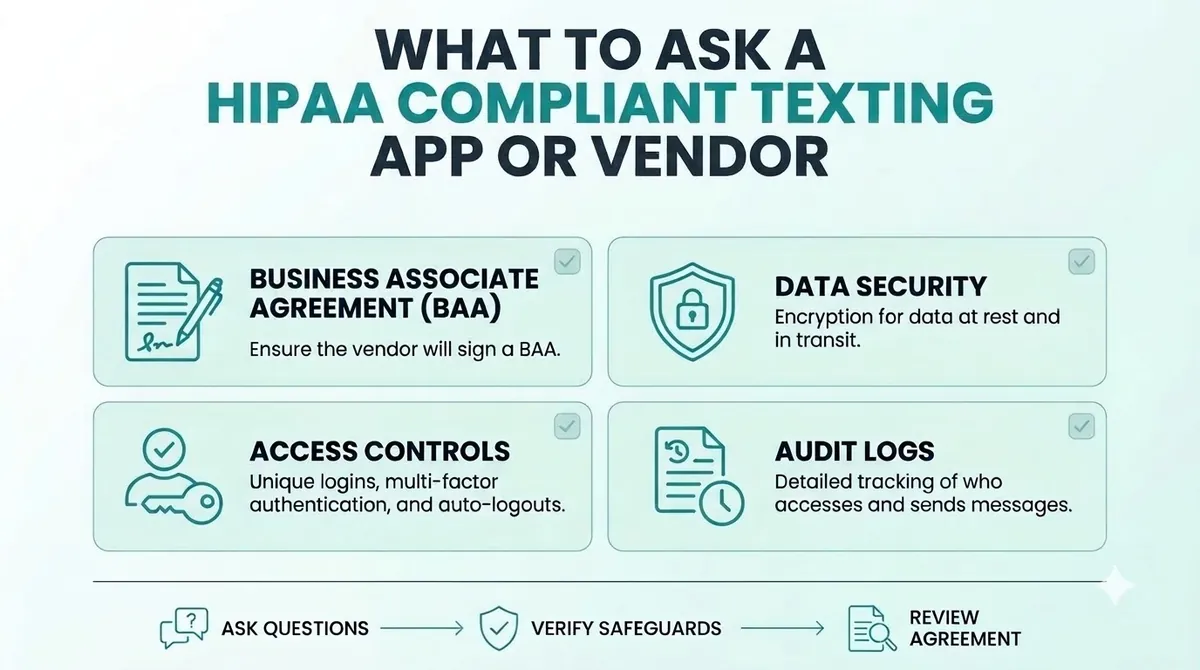
If a texting service will handle PHI for you, the vendor is acting as a business associate. HIPAA says a covered entity may let a business associate create, receive, maintain or transmit PHI only if it obtains satisfactory assurances that the information will be safeguarded. The usual way to do this is a business associate agreement, often called a BAA. For business associate agreement texting, that means getting it signed before any patient messages go out.
Before you choose a HIPAA compliant texting app, appointment reminder software or any other texting service, ask:
- Will you sign a business associate agreement with us?
- How do you protect messages and data while they are sent and stored?
- Who at your company can see our message content?
- How do you handle logins, passcodes and user access?
- Can we remove staff access quickly when someone leaves?
- How long are messages kept, and how are they deleted?
- What happens if there is a security incident?
Get the answers in writing. If a vendor will not sign a BAA, do not send PHI through them. This applies to every vendor, including us. Ask any provider directly before you send patient information.
HIPAA Compliant Texting for Healthcare: A Simple Checklist
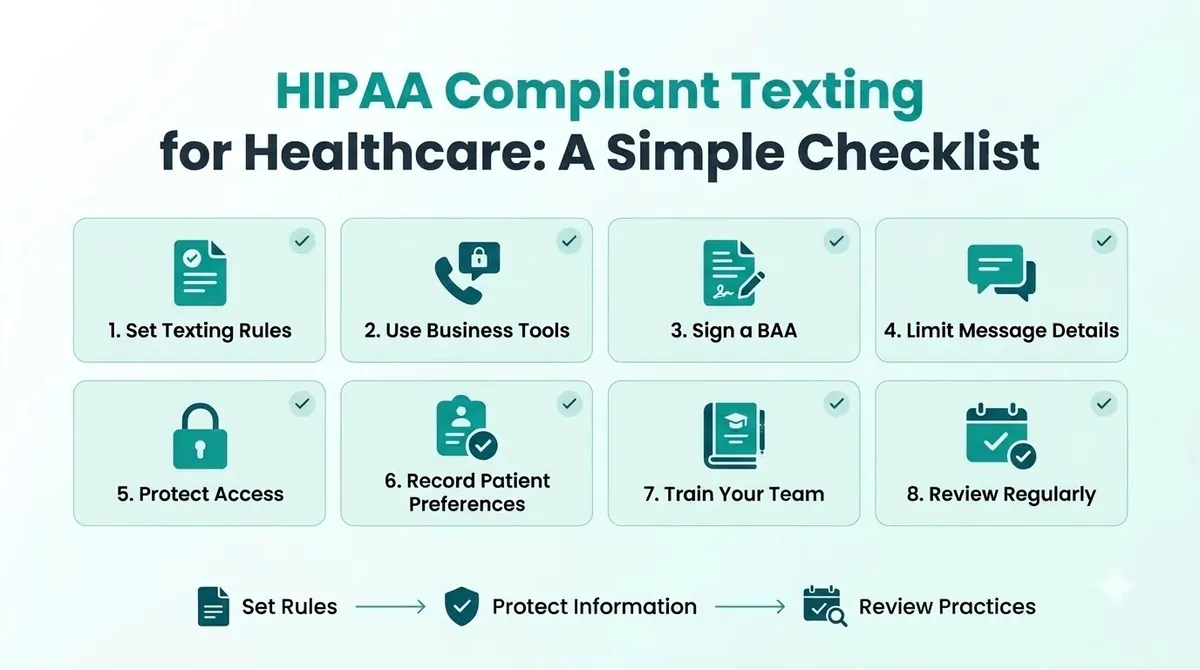
These HIPAA texting best practices are a starting point, not a full compliance program.
1. Decide What You Will and Will Not Text
Write a short list. For example: reminders, confirmations and portal links are fine. Diagnoses, test results and medication names are not.
2. Use Business Tools, Not Personal Phones
Personal phones are hard to control. If an employee leaves or loses their phone, you lose track of patient messages. Use a business tool where you can manage access.
3. Sign a Business Associate Agreement
Do this before you send anything with PHI. Keep a copy.
4. Limit What Each Text Includes
Think "minimum necessary". Use a first name, the clinic name, the time and a way to reply or call. Leave out the reason for the visit.
5. Protect Access
Use unique logins, screen locks and passcodes. Make sure former staff lose access the same day.
6. Get and Record Patient Preferences
Ask patients whether they want texts and which number to use. Record their answer. Our guide to SMS opt in explains how to ask clearly and keep proof.
7. Train Your Team
Everyone who texts patients should know the rules. A one-page guide with safe and unsafe examples is enough to start.
8. Review Regularly
Check your process twice a year, and again when you change tools or add new types of messages.
Common HIPAA Texting Mistakes
- Using personal phones for patient texts. You cannot control or audit them.
- Putting too much detail in the message. Diagnoses and results do not belong in a reminder.
- No agreement with the vendor. If they handle PHI, you need a BAA.
- Texting a wrong or shared number. Confirm numbers and ask patients which number to use.
- Treating HIPAA as the only law. Texts that promote services also fall under TCPA rules.
- Skipping training. One careless text can undo a good process.
HIPAA and the TCPA: Two Different Laws
HIPAA protects health information. SMS marketing compliance is a separate job. The TCPA controls marketing calls and texts, and it asks for consent, honors opt-outs and sets sending hours. A text can follow one and break the other. Some health care messages are treated differently under the TCPA, and our TCPA compliance guide explains how to tell the difference. When you are unsure, get written advice from a lawyer.
HIPAA Compliant Texting Using SMSLocal
SMSLocal is a messaging platform for business texting. We do not claim that using any platform makes you HIPAA compliant. If your messages will include PHI, ask us whether a business associate agreement is available for your account before you send anything, and get the answer in writing. For simple reminders that carry no clinical detail, keeping messages minimal reduces your risk. You can speak to the SMSLocal team about how replies, opt-outs and access work for your account.
Make your messages stand out with reliable, fast and effective communication. Elevate your texting game today.
Wniosek
HIPAA compliant texting comes down to a few habits. Say less in each message, use business tools, get a business associate agreement when a vendor handles PHI, protect access and train your team.
You do not need to stop texting patients. You need a process you can explain and a vendor who will put their promises in writing.
Start your free trial with SMSLocal and send registered, reliable messages.
Często zadawane pytania
Może tak być, jeśli zastosujesz rozsądne zabezpieczenia. Ustawa HIPAA nie zabrania wysyłania SMS-ów do pacjentów, ale standardowa wiadomość SMS nie jest zaprojektowana jako kanał szyfrowany. Ogranicz liczbę wiadomości i korzystaj z narzędzi, nad którymi masz kontrolę.
To SMS-y zgodne z zabezpieczeniami ustawy HIPAA dotyczącymi chronionych informacji zdrowotnych. Oznacza to dzielenie się minimum, kontrolowanie dostępu, ochronę przesyłanych wiadomości i zawarcie umowy z dowolnym dostawcą, który obsługuje te informacje.
Jeśli usługa tworzy, odbiera, utrzymuje lub przesyła PHI dla Ciebie, tak. Ustawa HIPAA wymaga zadowalających zapewnień od partnerów biznesowych, a umową o partnerstwie biznesowym jest zwykle sposobem na ich uzyskanie.
Wiele praktyk tak robi. Tekst powinien być krótki: imię, nazwa kliniki, data i godzina oraz informacja, jak odpowiedzieć lub zadzwonić. Pomiń powód wizyty i wszelkie szczegóły kliniczne.
Unikaj diagnoz, wyników badań, nazw leków i szczegółów leczenia. Wyślij pacjentów do bezpiecznego portalu lub poproś ich, aby zamiast tego zadzwonili.
Niektóre aplikacje zostały stworzone z myślą o służbie zdrowia, ale żadna aplikacja sama w sobie nie zapewnia zgodności. Poproś sprzedawcę o podpisaną umowę partnerską i sprawdź, w jaki sposób obsługiwany jest dostęp i przechowywanie wiadomości.