English
Invoering
Een tandheelkundige kliniek wil no-shows voorkomen, dus begint de receptie patiënten te sms'en vanaf een persoonlijke telefoon. "Hallo Sam, je wortelkanaalbehandeling is morgen om 9 uur." Het werkt, totdat de telefoon van een patiënt wordt gedeeld met een familielid dat niet op de hoogte was van de procedure.
HIPAA-compatibel sms'en is mogelijk. Maar er zijn regels aan verbonden, en de kliniek hierboven heeft ze al opgerekt.
In deze handleiding wordt HIPAA-compatibele sms-tekst in gewoon Engels uitgelegd. Het behandelt wat de regels zeggen, welke berichten veiliger zijn, wat u aan een sms-leverancier moet vragen en hoe u een eenvoudig proces kunt opzetten. Het is algemene informatie, geen juridisch advies. We hebben de regeltekst op 45 CFR Part 164 in november 2026 gecontroleerd.
Belangrijkste afhaalrestaurants
- HIPAA verbiedt het sms'en van patiënten niet. Het vereist redelijke waarborgen voor beschermde gezondheidsinformatie.
- HIPAA-compatibele sms-berichten zijn afhankelijk van hoe u sms't, wat u opneemt en wie de berichten afhandelt, en niet alleen van het woord 'sms'.
- Deel het minimum. Een herinnering heeft zelden een diagnose of een behandelingsnaam nodig.
- Als een leverancier patiëntgegevens voor u verwerkt, heeft u een zakenrelatieovereenkomst met hen nodig.
- SMS-berichten in de gezondheidszorg werken het beste als ze kort en gepland zijn en geen klinische details bevatten.
- Marketing- en herinneringsteksten vallen ook onder andere wetten, zoals de TCPA.
- Geen enkel hulpmiddel zorgt er op zichzelf voor dat u aan de regelgeving voldoet. Uw proces is net zo belangrijk als uw software.
Is sms'en HIPAA-compatibel?
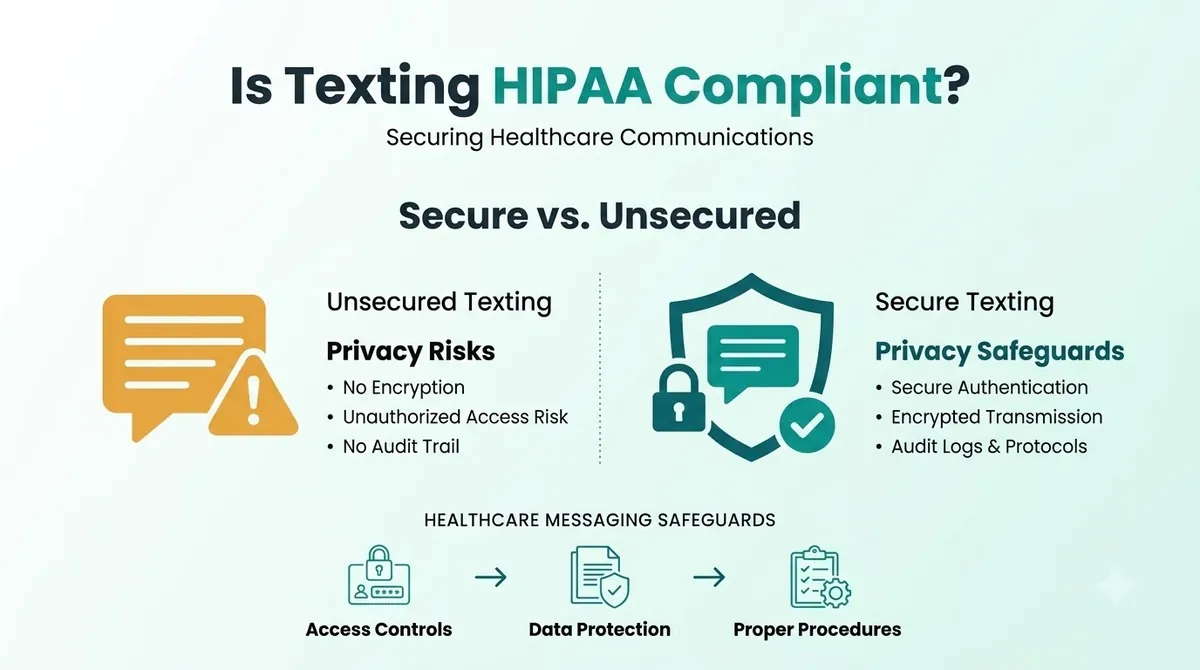
Sms'en kan op een manier die bij HIPAA past, maar gewoon sms'en voldoet niet automatisch. HIPAA is een reeks regels voor gedekte entiteiten, zoals artsen, klinieken, tandartsen en zorgverzekeringen, en voor de zakenpartners die voor hen werken. Het is geen stempel die je op een berichttype kunt plakken.
Standaard-sms is niet gebouwd als een gecodeerd kanaal, dus HIPAA-compatibele sms-berichten zijn afhankelijk van hoe u deze gebruikt. SMS-encryptie is niet iets dat u standaard krijgt bij gewone sms-berichten. Berichten gaan via netwerkaanbieders, blijven op telefoons en kunnen op vergrendelschermen worden weergegeven. Dat maakt wat je in de sms zet en wie de telefoon kan zien de grootste risico’s.
Beschermde gezondheidsinformatie (PHI) is gezondheidsinformatie die aan een persoon kan worden gekoppeld. Naam plus afspraaktype is een veelvoorkomend voorbeeld. Het sms'en van PHI betekent dat u waarborgen nodig heeft die passen bij het risico.
HIPAA-smsregels in één oogopslag
| Onderwerp | Wat het van je vraagt | Waar het vandaan komt |
|---|---|---|
| Transmissiebeveiliging | Technische maatregelen ter bescherming tegen ongeoorloofde toegang tot PHI die via een netwerk wordt verzonden | 45 CFR 164.312(e) |
| Encryptie | Versleutel elektronische PHI wanneer dit passend wordt geacht (een adresseerbaar item) | 45 CFR 164.312(e)(2)(ii) |
| Minimaal noodzakelijk | Beperk PHI tot wat nodig is voor het doel | 45 CFR 164.502(b) |
| Zakenpartners | Krijg bevredigende garanties van leveranciers die PHI afhandelen | 45 CFR 164.502(e) en 164.308(b) |
| Toegangscontrole | Controleer wie toegang heeft tot PHI en beperk de toegang | 45 CFR 164.312(a) en (d) |
‘Adresseerbaar’ betekent niet optioneel. Het betekent dat u het risico inschat en de maatregel toepast of documenteert waarom iets anders net zo goed is.
HIPAA-sms-patiënten: wat is meestal goed en wat is riskant
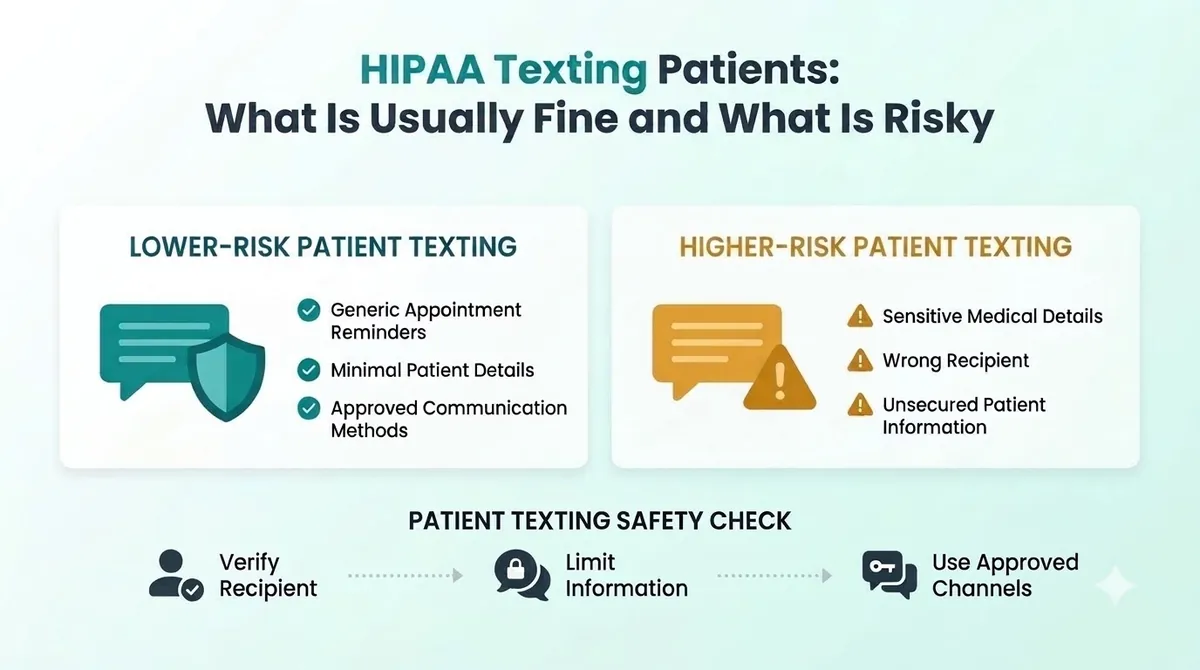
De veiligste teksten zeggen weinig. Ze verwijzen de patiënt naar een veilige plek voor meer informatie.
Voorbeelden van lagere risico's (minimale informatie):
“Hoi Sam, dit is een herinnering aan je afspraak bij Bright Smile Dental morgen om 9.00 uur. Antwoord C om te bevestigen of bel ons op het nummer op uw kaart.”
“Uw documenten zijn klaar. Om deze te bekijken kunt u inloggen op het patiëntenportaal.”
Voorbeelden van hoger risico (te veel informatie):
“Hallo Sam, je wortelkanaalcontrole is morgen om 9 uur. Je testresultaten lieten een infectie zien.”
“Uw recept voor [medicatienaam] ligt klaar voor uw diagnose van [aandoening].”
Het eerste paar geeft het minimum. Het tweede paar zet klinische details in een tekst die zichtbaar is voor iedereen die de telefoon vasthoudt. Dit is de reden waarom we HIPAA-sms-voorbeelden voorstellen die nooit een diagnose, testresultaat of medicatie bevatten.
SMS-berichten in de gezondheidszorg: welke teksten teams verzenden
Veel voorkomende toepassingen zijn onder meer afspraakherinneringen, boekingsbevestigingen, "we zijn te laat"-notities, betalingslinks, herinneringsherinneringen en tevredenheidsonderzoeken. Afspraakherinneringen komen het meest voor. Geautomatiseerde afspraakherinneringen besparen de openingstijden van de receptie aan telefoontjes en onze gids voor de SMS-bericht met afspraakherinnering laat zien hoe je ze kort en duidelijk kunt houden.
Het sms'en van klinische details, zoals resultaten of behandelplannen, vergt veel meer zorg. In de meeste gevallen is een beveiligd portaal of een beveiligd telefoongesprek het betere kanaal.
Wat u moet vragen aan een HIPAA-compatibele sms-app of leverancier
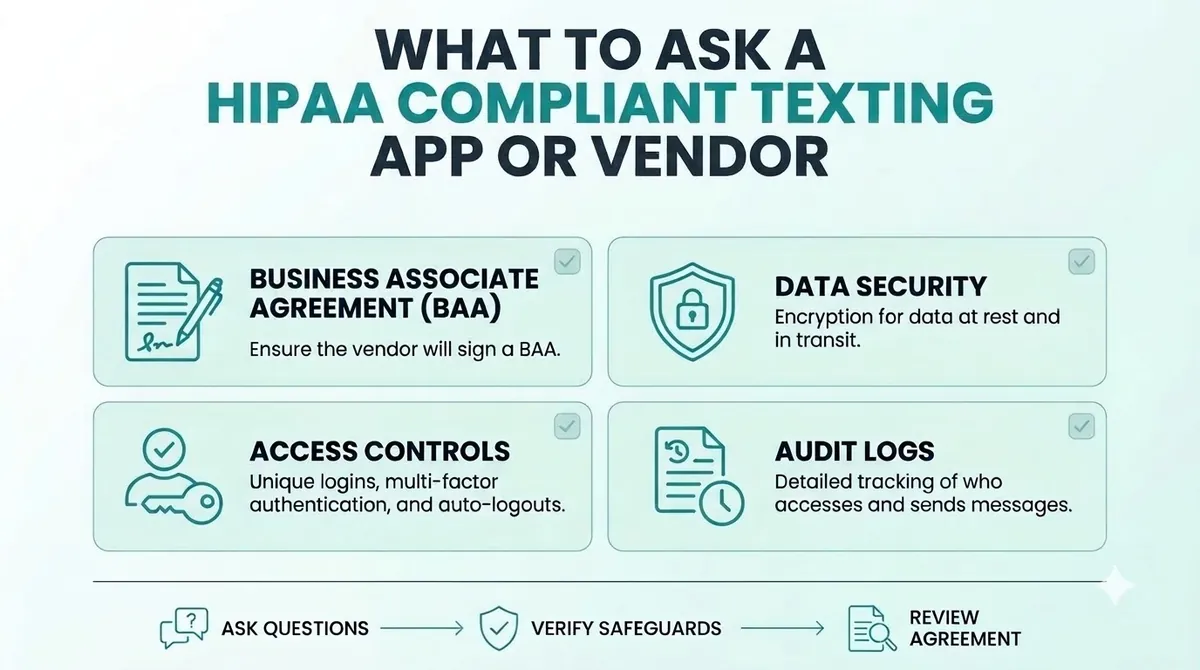
Als een sms-service de PHI voor u afhandelt, treedt de leverancier op als zakenpartner. HIPAA zegt dat een gedekte entiteit een zakenpartner alleen PHI mag laten aanmaken, ontvangen, onderhouden of verzenden als zij bevredigende garanties krijgt dat de informatie zal worden beschermd. De gebruikelijke manier om dit te doen is a overeenkomst zakenpartner, vaak een BAA genoemd. Voor het sms'en van overeenkomsten met zakenpartners betekent dit dat u deze moet ondertekenen voordat er patiëntberichten worden verzonden.
Voordat u een HIPAA-compatibele sms-app, afspraakherinneringssoftware of een andere sms-service kiest, vraagt u het volgende:
- Sluit u een zakenrelatieovereenkomst met ons?
- Hoe beschermt u berichten en gegevens terwijl ze worden verzonden en opgeslagen?
- Wie binnen uw bedrijf kan onze berichtinhoud zien?
- Hoe gaat u om met logins, toegangscodes en gebruikerstoegang?
- Kunnen we de toegang van medewerkers snel verwijderen als iemand weggaat?
- Hoe lang worden berichten bewaard en hoe worden ze verwijderd?
- Wat gebeurt er als er een beveiligingsincident plaatsvindt?
Ontvang de antwoorden schriftelijk. Als een leverancier geen BAA wil ondertekenen, stuur dan geen PHI via hen. Dit geldt voor iedere leverancier, ook voor ons. Vraag het rechtstreeks aan een zorgverlener voordat u patiëntinformatie verzendt.
HIPAA-compatibele sms-berichten voor de gezondheidszorg: een eenvoudige checklist
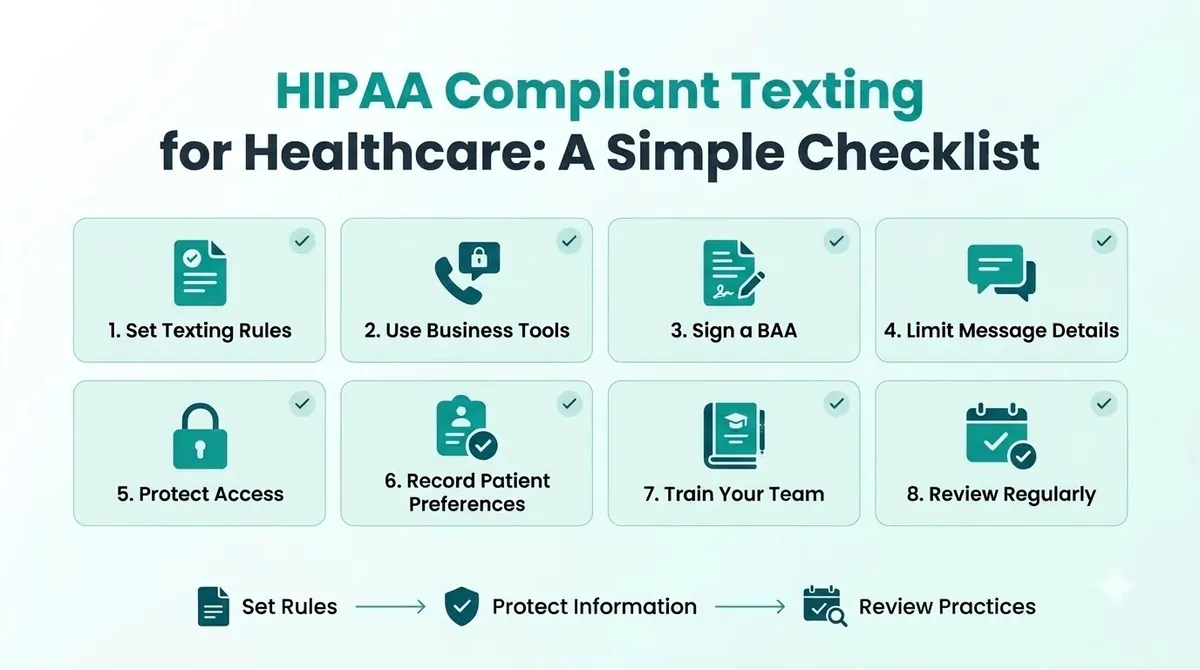
Deze best practices voor HIPAA-sms'en zijn een startpunt en geen volledig nalevingsprogramma.
1. Bepaal wat u wel en niet wilt sms'en
Schrijf een korte lijst. Bijvoorbeeld: herinneringen, bevestigingen en portaallinks zijn prima. Diagnoses, testresultaten en medicijnnamen niet.
2. Gebruik zakelijke hulpmiddelen, geen persoonlijke telefoons
Persoonlijke telefoons zijn moeilijk te bedienen. Als een medewerker weggaat of zijn telefoon kwijtraakt, raakt u de berichten van patiënten kwijt. Gebruik een zakelijke tool waarmee u de toegang kunt beheren.
3. Onderteken een zakenpartnerovereenkomst
Doe dit voordat u iets met PHI verstuurt. Bewaar een kopie.
4. Beperk wat elke tekst bevat
Denk aan ‘minimaal noodzakelijk’. Gebruik een voornaam, de naam van de kliniek, de tijd en een manier om te antwoorden of te bellen. Laat de reden van het bezoek achterwege.
5. Toegang beveiligen
Gebruik unieke logins, schermvergrendelingen en toegangscodes. Zorg ervoor dat oud-medewerkers dezelfde dag de toegang kwijtraken.
6. Patiëntvoorkeuren ophalen en vastleggen
Vraag patiënten of ze sms'jes willen en welk nummer ze moeten gebruiken. Noteer hun antwoord. Onze gids voor SMS-aanmelding legt uit hoe u duidelijk kunt vragen en bewijs kunt bewaren.
7. Train je team
Iedereen die patiënten sms't, moet de regels kennen. Een handleiding van één pagina met veilige en onveilige voorbeelden is voldoende om te beginnen.
8. Controleer regelmatig
Controleer uw proces twee keer per jaar, en nogmaals wanneer u van tool wisselt of nieuwe typen berichten toevoegt.
Veel voorkomende HIPAA-sms-fouten
- Persoonlijke telefoons gebruiken voor patiëntteksten. U kunt ze niet controleren of controleren.
- Te veel details in het bericht stoppen. Diagnoses en uitslagen horen niet in een herinnering.
- Geen overeenkomst met de verkoper. Als ze PHI afhandelen, heb je een BAA nodig.
- Sms'en naar een verkeerd of gedeeld nummer. Bevestig nummers en vraag patiënten welk nummer ze moeten gebruiken.
- HIPAA behandelen als de enige wet. Ook teksten waarin diensten worden gepromoot vallen onder de TCPA-regels.
- Opleiding overslaan. Eén onzorgvuldige tekst kan een goed proces ongedaan maken.
HIPAA en de TCPA: twee verschillende wetten
HIPAA beschermt gezondheidsinformatie. Het naleven van SMS-marketing is een aparte taak. De TCPA controleert marketingoproepen en -sms'jes, vraagt om toestemming, respecteert opt-outs en stelt verzendtijden vast. Een tekst kan de een volgen en de ander breken. Sommige gezondheidszorgberichten worden onder de TCPA verschillend behandeld, en onder de onze TCPA-nalevingsgids legt uit hoe u het verschil kunt zien. Als u het niet zeker weet, vraag dan schriftelijk advies aan een advocaat.
HIPAA-compatibele sms-berichten met SMSLocal
SMSLocal is een berichtenplatform voor zakelijk sms'en. We beweren niet dat het gebruik van welk platform u ook HIPAA-compatibel maakt. Als uw berichten PHI bevatten, vraag ons dan of er een zakenpartnerovereenkomst beschikbaar is voor uw account voordat u iets verzendt, en ontvang het antwoord schriftelijk. Voor eenvoudige herinneringen zonder klinische details kunt u uw risico verkleinen door de berichten minimaal te houden. U kunt spreken met de SMSLocal-team over hoe antwoorden, opt-outs en toegang werken voor uw account.
Laat uw berichten opvallen met betrouwbare, snelle en effectieve communicatie. Verbeter vandaag nog uw sms-spel.
Conclusie
HIPAA-compatibel sms'en komt neer op een paar gewoonten. Zeg minder in elk bericht, gebruik zakelijke tools, sluit een overeenkomst met zakenpartners wanneer een leverancier PHI afhandelt, beveilig de toegang en train uw team.
U hoeft niet te stoppen met het sms'en van patiënten. U hebt een proces nodig dat u kunt uitleggen en een leverancier die zijn beloften op schrift stelt.
Start uw gratis proefperiode met SMSLocal en stuur geregistreerde, betrouwbare berichten.
Veelgestelde vragen
Dat kan, als u redelijke voorzorgsmaatregelen neemt. HIPAA verbiedt het sms'en van patiënten niet, maar standaard-sms is niet ontworpen als gecodeerd kanaal. Houd het aantal berichten minimaal en gebruik tools die u zelf kunt beheren.
Het is een sms die voldoet aan de waarborgen van HIPAA voor beschermde gezondheidsinformatie. Dat betekent dat je het minimum moet delen, de toegang moet controleren, berichten tijdens de overdracht moet beschermen en een overeenkomst moet hebben met elke leverancier die de informatie verwerkt.
Als de dienst PHI voor u aanmaakt, ontvangt, onderhoudt of verzendt, ja. HIPAA vereist bevredigende garanties van zakenpartners, en een zakenrelatieovereenkomst is de gebruikelijke manier om deze te krijgen.
Veel praktijken wel. Houd de tekst kort: voornaam, naam van de kliniek, datum en tijd en hoe u kunt antwoorden of bellen. Laat de reden van het bezoek en eventuele klinische details achterwege.
Vermijd diagnoses, testresultaten, medicijnnamen en behandelingsdetails. Stuur patiënten naar een beveiligd portaal of vraag hen om te bellen.
Sommige apps zijn gebouwd voor de gezondheidszorg, maar geen enkele app zorgt er op zichzelf voor dat u aan de regelgeving voldoet. Vraag de leverancier om een ondertekende zakenpartnerovereenkomst en controleer hoe de toegang en de berichtenopslag worden geregeld.