English
परिचय
एक डेंटल क्लिनिक नो-शो में कटौती करना चाहता है, इसलिए फ्रंट डेस्क निजी फोन से मरीजों को संदेश भेजना शुरू कर देता है। "हाय सैम, आपका रूट कैनाल फॉलो-अप कल सुबह 9 बजे है।" यह तब तक काम करता है, जब तक मरीज का फोन परिवार के किसी सदस्य के साथ साझा नहीं किया जाता है, जिसे प्रक्रिया के बारे में पता नहीं है।
HIPAA अनुरूप टेक्स्टिंग संभव है। लेकिन यह नियमों के साथ आता है, और ऊपर के क्लिनिक ने पहले ही उन्हें बढ़ा दिया है।
यह मार्गदर्शिका सामान्य अंग्रेजी में HIPAA अनुरूप टेक्स्टिंग की व्याख्या करती है। इसमें यह शामिल है कि नियम क्या कहते हैं, कौन से संदेश अधिक सुरक्षित हैं, टेक्स्टिंग विक्रेता से क्या पूछना है और एक सरल प्रक्रिया कैसे स्थापित करें। यह सामान्य जानकारी है, कानूनी सलाह नहीं. हमने नवंबर 2026 में 45 सीएफआर भाग 164 पर नियम पाठ की जाँच की।
चाबी छीनना
- HIPAA मरीजों को संदेश भेजने पर प्रतिबंध नहीं लगाता है। संरक्षित स्वास्थ्य जानकारी के लिए उचित सुरक्षा उपायों की आवश्यकता है।
- HIPAA अनुरूप टेक्स्टिंग इस बात पर निर्भर करती है कि आप कैसे टेक्स्ट करते हैं, आप क्या शामिल करते हैं और संदेशों को कौन संभालता है, न कि केवल "एसएमएस" शब्द पर।
- न्यूनतम साझा करें. एक अनुस्मारक को शायद ही कभी निदान या उपचार नाम की आवश्यकता होती है।
- यदि कोई विक्रेता आपके लिए रोगी की जानकारी संभालता है, तो आपको उसके साथ एक व्यावसायिक सहयोगी समझौते की आवश्यकता होगी।
- हेल्थकेयर टेक्स्ट मैसेजिंग तब सबसे अच्छा काम करती है जब यह संक्षिप्त, निर्धारित और नैदानिक विवरण से मुक्त हो।
- विपणन और अनुस्मारक पाठ भी टीसीपीए जैसे अन्य कानूनों के अंतर्गत आते हैं।
- कोई भी उपकरण आपको अपने आप अनुपालक नहीं बनाता। आपकी प्रक्रिया उतनी ही मायने रखती है जितनी आपका सॉफ़्टवेयर।
क्या टेक्स्टिंग HIPAA के अनुरूप है?
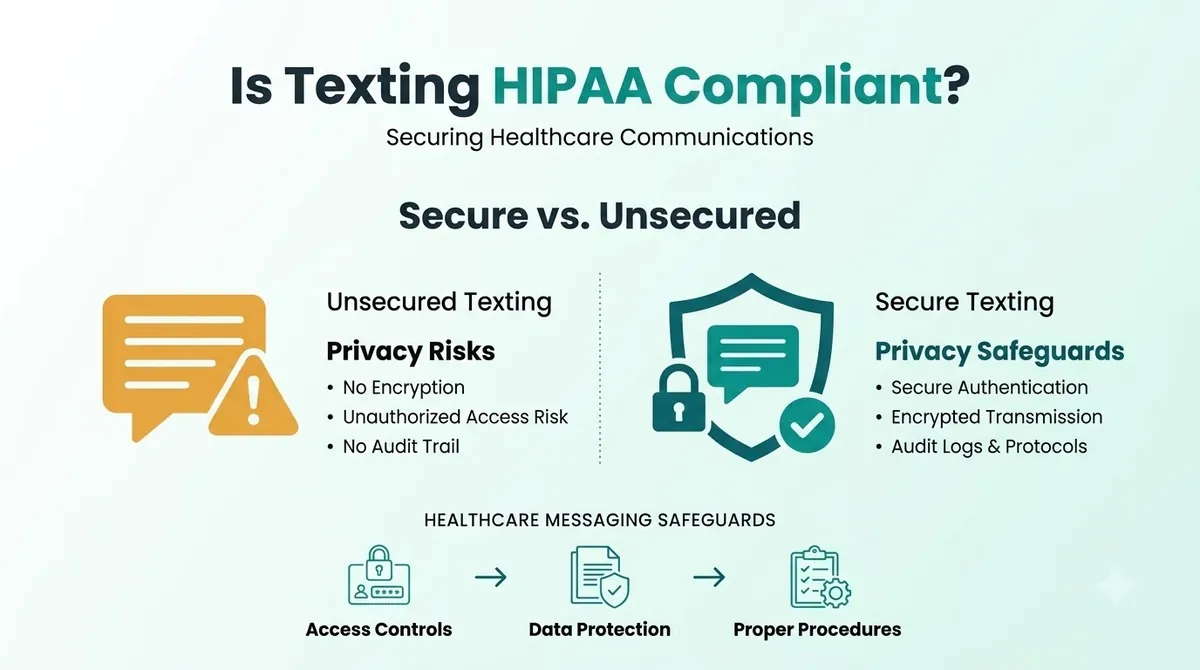
टेक्स्टिंग इस तरह से की जा सकती है जो HIPAA के अनुकूल हो, लेकिन सादा टेक्स्टिंग स्वचालित रूप से अनुरूप नहीं होती है। HIPAA कवर की गई संस्थाओं, जैसे डॉक्टरों, क्लीनिकों, दंत चिकित्सकों और स्वास्थ्य योजनाओं और उनके लिए काम करने वाले व्यावसायिक सहयोगियों के लिए नियमों का एक सेट है। यह कोई मोहर नहीं है जिसे आप संदेश प्रकार पर लगा सकते हैं।
मानक एसएमएस एक एन्क्रिप्टेड चैनल के रूप में नहीं बनाया गया था, इसलिए HIPAA अनुरूप एसएमएस इस पर निर्भर करता है कि आप इसका उपयोग कैसे करते हैं। एसएमएस एन्क्रिप्शन कोई ऐसी चीज़ नहीं है जो सादा टेक्स्टिंग आपको डिफ़ॉल्ट रूप से देता है। संदेश वाहक नेटवर्क से गुजरते हैं, फ़ोन पर रहते हैं और लॉक स्क्रीन पर दिखाई दे सकते हैं। इससे यह पता चलता है कि आप टेक्स्ट में क्या डालते हैं, और फ़ोन को कौन देख सकता है, ये मुख्य जोखिम हैं।
संरक्षित स्वास्थ्य सूचना (पीएचआई) वह स्वास्थ्य सूचना है जिसे किसी व्यक्ति से जोड़ा जा सकता है। नाम और नियुक्ति का प्रकार एक सामान्य उदाहरण है। PHI संदेश भेजने का मतलब है कि आपको ऐसे सुरक्षा उपायों की आवश्यकता है जो जोखिम से मेल खाते हों।
HIPAA टेक्स्टिंग नियम एक नज़र में
| विषय | यह आपसे क्या पूछता है | जहाँ से यह आया |
|---|---|---|
| ट्रांसमिशन सुरक्षा | नेटवर्क पर भेजे गए PHI तक अनधिकृत पहुंच से बचाव के लिए तकनीकी उपाय | 45 सीएफआर 164.312(ई) |
| कूटलेखन | जब भी उचित समझा जाए इलेक्ट्रॉनिक PHI एन्क्रिप्ट करें (एक पता योग्य वस्तु) | 45 सीएफआर 164.312(ई)(2)(ii) |
| न्यूनतम आवश्यक | PHI को उस उद्देश्य तक सीमित रखें जो इस उद्देश्य के लिए आवश्यक है | 45 सीएफआर 164.502(बी) |
| व्यापारिक सहयोगी | पीएचआई को संभालने वाले विक्रेताओं से संतोषजनक आश्वासन प्राप्त करें | 45 सीएफआर 164.502(ई) और 164.308(बी) |
| अभिगम नियंत्रण | सत्यापित करें कि PHI तक कौन पहुंच रहा है और पहुंच सीमित करें | 45 सीएफआर 164.312(ए) और (डी) |
"एड्रेसेबल" का मतलब वैकल्पिक नहीं है। इसका मतलब है कि आप जोखिम का आकलन करते हैं और या तो माप लागू करते हैं या दस्तावेज़ बनाते हैं कि कोई चीज़ उतनी ही अच्छी क्यों है।
HIPAA मरीजों को संदेश भेजना: आमतौर पर क्या ठीक है और क्या जोखिम भरा है
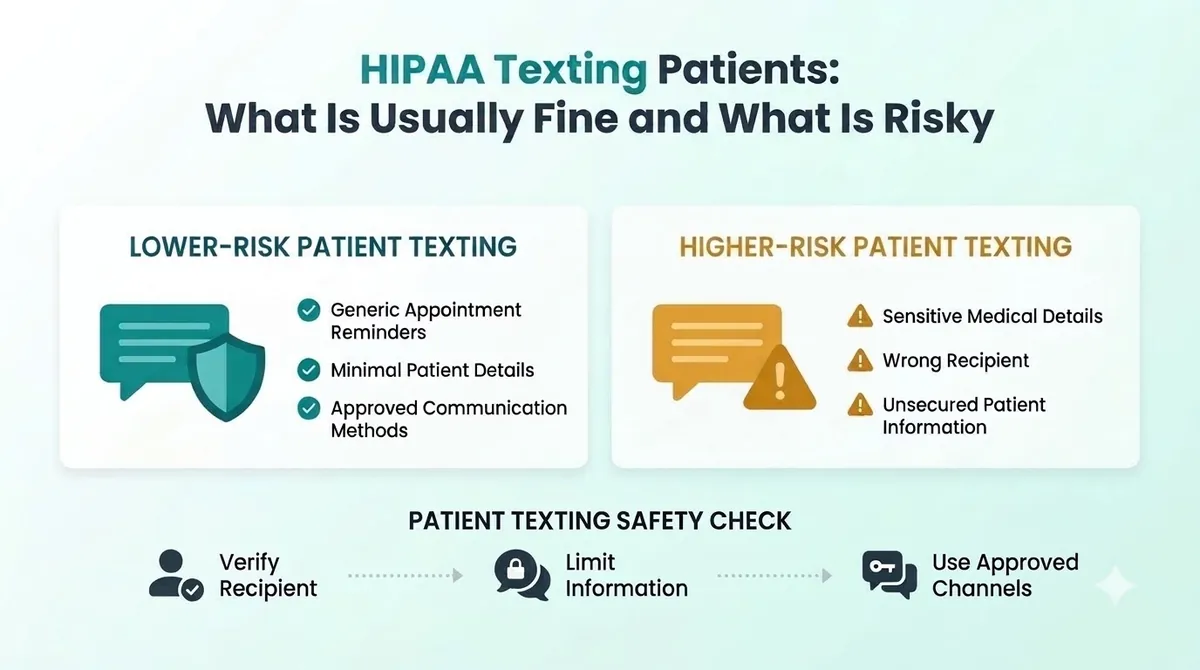
सबसे सुरक्षित पाठ बहुत कम कहते हैं। वे विवरण के लिए रोगी को एक सुरक्षित स्थान की ओर संकेत करते हैं।
कम जोखिम वाले उदाहरण (न्यूनतम जानकारी):
“हाय सैम, यह कल सुबह 9:00 बजे ब्राइट स्माइल डेंटल में आपकी नियुक्ति का अनुस्मारक है। पुष्टि करने के लिए सी उत्तर दें या अपने कार्ड पर मौजूद नंबर पर हमें कॉल करें।”
“आपके दस्तावेज़ तैयार हैं. कृपया उन्हें देखने के लिए रोगी पोर्टल पर लॉग इन करें।”
उच्च जोखिम के उदाहरण (बहुत अधिक जानकारी):
“हाय सैम, आपका रूट कैनाल फॉलो-अप कल 9 बजे होगा। आपके परीक्षण के परिणामों में संक्रमण दिखा।”
“[दवा का नाम] के लिए आपका नुस्खा आपकी [स्थिति] के निदान के लिए तैयार है।”
पहली जोड़ी न्यूनतम देती है. दूसरी जोड़ी एक टेक्स्ट में क्लिनिकल विवरण डालती है जिसे फोन रखने वाला कोई भी व्यक्ति देख सकता है। यही कारण है कि हम HIPAA टेक्स्ट संदेश उदाहरण सुझाते हैं जिनमें कभी भी निदान, परीक्षण परिणाम या दवा शामिल नहीं होती है।
हेल्थकेयर टेक्स्ट मैसेजिंग: टीमें कौन से टेक्स्ट भेजती हैं
सामान्य उपयोगों में नियुक्ति अनुस्मारक, बुकिंग पुष्टिकरण, "हम देर से चल रहे हैं" नोट, भुगतान लिंक, रिकॉल अनुस्मारक और संतुष्टि सर्वेक्षण शामिल हैं। अपॉइंटमेंट अनुस्मारक सबसे आम हैं। स्वचालित अपॉइंटमेंट अनुस्मारक फ़ोन कॉल के फ्रंट डेस्क घंटे और हमारे गाइड को बचाते हैं नियुक्ति अनुस्मारक पाठ संदेश दिखाता है कि उन्हें छोटा और स्पष्ट कैसे रखा जाए।
परिणाम या उपचार योजना जैसे नैदानिक विवरण को टेक्स्ट करने में अधिक देखभाल की आवश्यकता होती है। ज्यादातर मामलों में, एक सुरक्षित पोर्टल या फ़ोन कॉल बेहतर माध्यम है।
HIPAA अनुपालक टेक्स्टिंग ऐप या विक्रेता से क्या पूछें
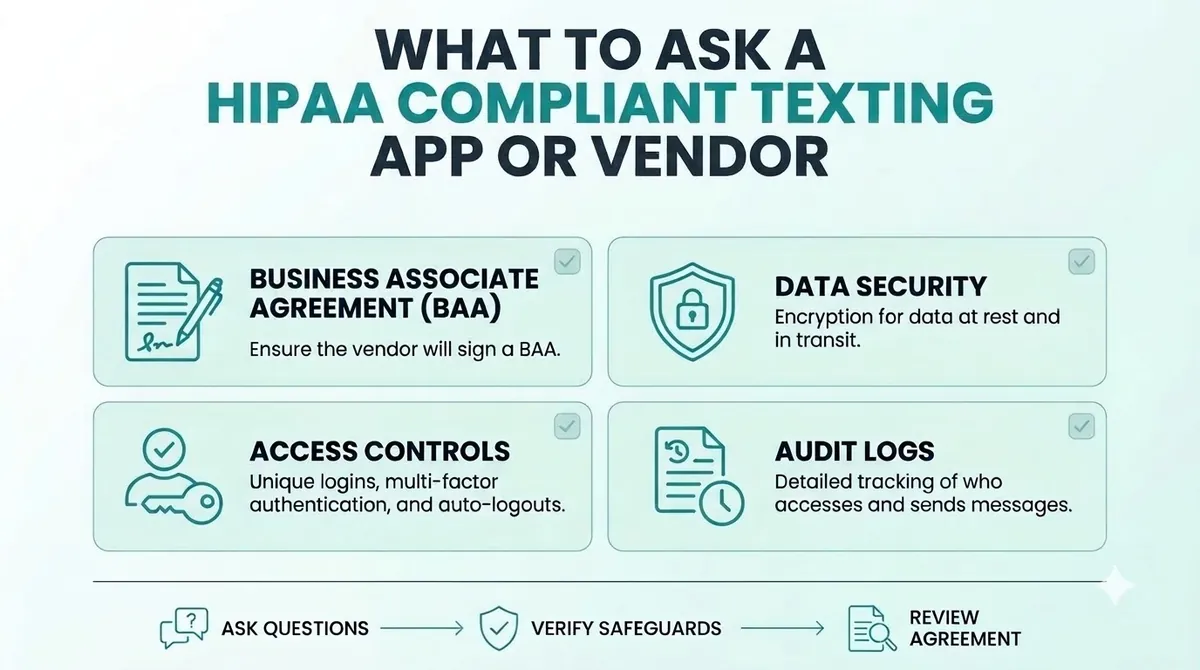
यदि कोई टेक्स्टिंग सेवा आपके लिए PHI संभालेगी, तो विक्रेता एक व्यावसायिक सहयोगी के रूप में कार्य कर रहा है। HIPAA का कहना है कि एक कवर की गई इकाई किसी व्यावसायिक सहयोगी को PHI बनाने, प्राप्त करने, बनाए रखने या प्रसारित करने की अनुमति तभी दे सकती है जब उसे संतोषजनक आश्वासन प्राप्त हो कि जानकारी सुरक्षित रहेगी। ऐसा करने का सामान्य तरीका है a व्यापार सहयोगी समझौता, जिसे अक्सर BAA कहा जाता है। बिजनेस एसोसिएट एग्रीमेंट टेक्स्टिंग के लिए, इसका मतलब है कि किसी भी मरीज का संदेश जाने से पहले उस पर हस्ताक्षर करना।
इससे पहले कि आप HIPAA अनुरूप टेक्स्टिंग ऐप, अपॉइंटमेंट रिमाइंडर सॉफ़्टवेयर या कोई अन्य टेक्स्टिंग सेवा चुनें, पूछें:
- क्या आप हमारे साथ बिजनेस एसोसिएट समझौते पर हस्ताक्षर करेंगे?
- संदेशों और डेटा को भेजे और संग्रहीत करते समय आप उनकी सुरक्षा कैसे करते हैं?
- आपकी कंपनी में हमारी संदेश सामग्री कौन देख सकता है?
- आप लॉगिन, पासकोड और उपयोगकर्ता पहुंच कैसे संभालते हैं?
- क्या किसी के चले जाने पर हम कर्मचारियों की पहुंच तुरंत हटा सकते हैं?
- संदेश कितने समय तक रखे जाते हैं और उन्हें कैसे हटाया जाता है?
- यदि कोई सुरक्षा घटना हो तो क्या होगा?
उत्तर लिखित में प्राप्त करें. यदि कोई विक्रेता बीएए पर हस्ताक्षर नहीं करेगा, तो उनके माध्यम से पीएचआई न भेजें। यह हम सहित प्रत्येक विक्रेता पर लागू होता है। रोगी की जानकारी भेजने से पहले किसी भी प्रदाता से सीधे पूछें।
स्वास्थ्य देखभाल के लिए HIPAA अनुरूप टेक्स्टिंग: एक सरल चेकलिस्ट
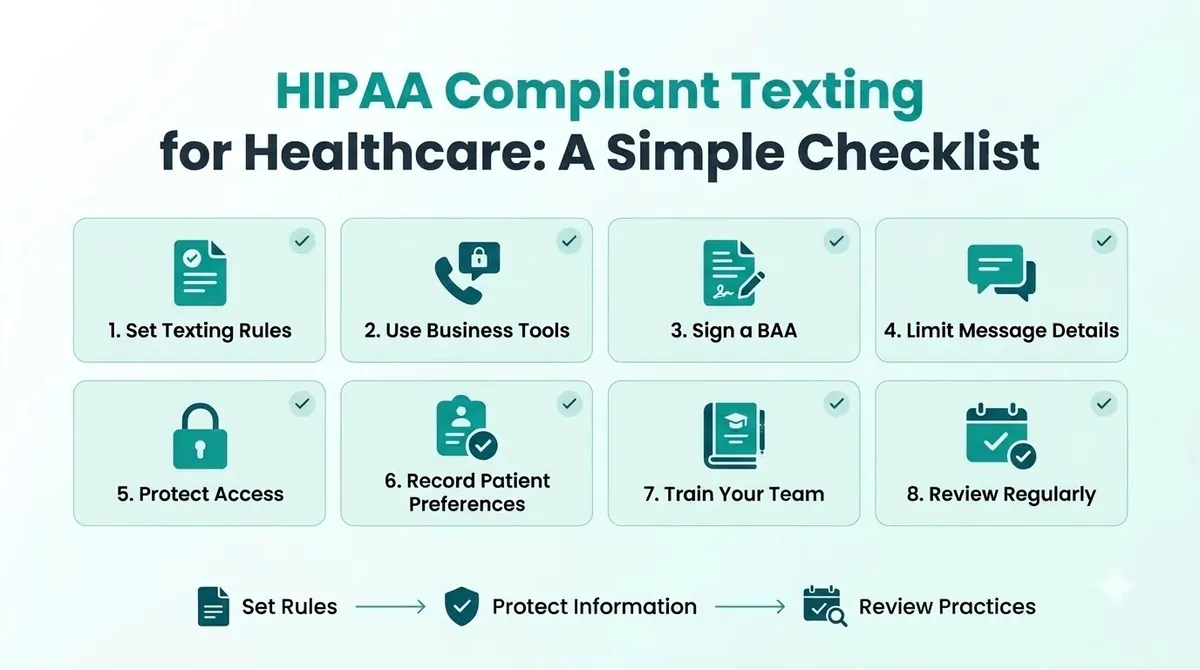
ये HIPAA टेक्स्टिंग सर्वोत्तम प्रथाएँ एक प्रारंभिक बिंदु हैं, पूर्ण अनुपालन कार्यक्रम नहीं।
1. तय करें कि आप क्या टेक्स्ट करेंगे और क्या नहीं
एक छोटी सूची लिखें. उदाहरण के लिए: अनुस्मारक, पुष्टिकरण और पोर्टल लिंक ठीक हैं। निदान, परीक्षण के परिणाम और दवा के नाम नहीं हैं।
2. व्यावसायिक उपकरणों का उपयोग करें, व्यक्तिगत फ़ोन का नहीं
निजी फ़ोन को नियंत्रित करना कठिन है। यदि कोई कर्मचारी चला जाता है या अपना फोन खो देता है, तो आप रोगी के संदेशों का ट्रैक खो देते हैं। एक व्यावसायिक टूल का उपयोग करें जहां आप पहुंच का प्रबंधन कर सकते हैं।
3. एक बिजनेस एसोसिएट समझौते पर हस्ताक्षर करें
PHI के साथ कुछ भी भेजने से पहले ऐसा करें। एक प्रति रखें.
4. प्रत्येक पाठ में क्या शामिल है उसे सीमित करें
"न्यूनतम आवश्यक" सोचें। पहला नाम, क्लिनिक का नाम, समय और उत्तर देने या कॉल करने के तरीके का उपयोग करें। यात्रा का कारण छोड़ें.
5. पहुंच को सुरक्षित रखें
अद्वितीय लॉगिन, स्क्रीन लॉक और पासकोड का उपयोग करें। सुनिश्चित करें कि पूर्व कर्मचारी उसी दिन पहुंच खो दें।
6. रोगी प्राथमिकताएँ प्राप्त करें और रिकॉर्ड करें
मरीजों से पूछें कि क्या उन्हें टेक्स्ट संदेश चाहिए और किस नंबर का उपयोग करना चाहिए। उनका उत्तर रिकार्ड करें. के लिए हमारा मार्गदर्शक एसएमएस ऑप्ट इन करें स्पष्ट रूप से पूछने और सबूत रखने का तरीका बताता है।
7. अपनी टीम को प्रशिक्षित करें
मरीजों को संदेश भेजने वाले प्रत्येक व्यक्ति को नियम पता होने चाहिए। सुरक्षित और असुरक्षित उदाहरणों वाली एक पेज की मार्गदर्शिका आरंभ करने के लिए पर्याप्त है।
8. नियमित रूप से समीक्षा करें
वर्ष में दो बार अपनी प्रक्रिया की जाँच करें, और जब आप टूल बदलते हैं या नए प्रकार के संदेश जोड़ते हैं तो दोबारा जाँच करें।
सामान्य HIPAA टेक्स्टिंग गलतियाँ
- रोगी संदेशों के लिए व्यक्तिगत फ़ोन का उपयोग करना। आप उन्हें नियंत्रित या ऑडिट नहीं कर सकते.
- संदेश में बहुत अधिक विवरण डालना. निदान और परिणाम अनुस्मारक में शामिल नहीं होते हैं।
- विक्रेता के साथ कोई समझौता नहीं. यदि वे PHI संभालते हैं, तो आपको BAA की आवश्यकता है।
- गलत या साझा नंबर पर संदेश भेजना। संख्याओं की पुष्टि करें और मरीजों से पूछें कि किस नंबर का उपयोग करना है।
- HIPAA को एकमात्र कानून मानना। सेवाओं को बढ़ावा देने वाले पाठ भी टीसीपीए नियमों के अंतर्गत आते हैं।
- प्रशिक्षण छोड़ना. एक लापरवाह पाठ एक अच्छी प्रक्रिया को पूर्ववत कर सकता है।
HIPAA और TCPA: दो अलग-अलग कानून
HIPAA स्वास्थ्य संबंधी जानकारी की सुरक्षा करता है। एसएमएस मार्केटिंग अनुपालन एक अलग काम है। टीसीपीए मार्केटिंग कॉल और टेक्स्ट को नियंत्रित करता है, और यह सहमति मांगता है, ऑप्ट-आउट का सम्मान करता है और भेजने का समय निर्धारित करता है। एक पाठ एक का अनुसरण कर सकता है और दूसरे को तोड़ सकता है। कुछ स्वास्थ्य देखभाल संदेशों को टीसीपीए के तहत अलग तरह से व्यवहार किया जाता है, और हमारे टीसीपीए अनुपालन मार्गदर्शिका अंतर बताने का तरीका बताता है। जब आप अनिश्चित हों तो किसी वकील से लिखित सलाह लें।
SMSLocal का उपयोग करके HIPAA अनुरूप टेक्स्टिंग
SMSLocal बिजनेस टेक्स्टिंग के लिए एक मैसेजिंग प्लेटफॉर्म है। हम यह दावा नहीं करते कि किसी भी प्लेटफ़ॉर्म का उपयोग आपको HIPAA के अनुरूप बनाता है। यदि आपके संदेशों में पीएचआई शामिल होगा, तो कुछ भी भेजने से पहले हमसे पूछें कि क्या आपके खाते के लिए बिजनेस एसोसिएट समझौता उपलब्ध है, और लिखित में उत्तर प्राप्त करें। सरल अनुस्मारक जिनमें कोई नैदानिक विवरण नहीं होता, संदेशों को न्यूनतम रखने से आपका जोखिम कम हो जाता है। आप से बात कर सकते हैं SMSLocal टीम आपके खाते के लिए उत्तर, ऑप्ट-आउट और एक्सेस कैसे काम करते हैं, इसके बारे में।
विश्वसनीय, तेज़ और प्रभावी संचार के साथ अपने संदेशों को विशिष्ट बनाएं। आज ही अपने टेक्स्टिंग गेम को उन्नत करें।
निष्कर्ष
HIPAA अनुरूप टेक्स्टिंग कुछ आदतों में शामिल होती है। प्रत्येक संदेश में कम बोलें, व्यावसायिक टूल का उपयोग करें, जब कोई विक्रेता पीएचआई संभालता है तो व्यवसाय सहयोगी अनुबंध प्राप्त करें, पहुंच की रक्षा करें और अपनी टीम को प्रशिक्षित करें।
आपको मरीज़ों को संदेश भेजना बंद करने की आवश्यकता नहीं है। आपको एक ऐसी प्रक्रिया की ज़रूरत है जिसे आप समझा सकें और एक विक्रेता की ज़रूरत है जो अपने वादे लिखित रूप में दे।
SMSLocal के साथ अपना निःशुल्क परीक्षण प्रारंभ करें और पंजीकृत, विश्वसनीय संदेश भेजें।
अक्सर पूछे जाने वाले प्रश्नों
यदि आप उचित सुरक्षा उपायों का उपयोग करते हैं तो यह हो सकता है। HIPAA मरीजों को संदेश भेजने पर प्रतिबंध नहीं लगाता है, लेकिन मानक एसएमएस को एन्क्रिप्टेड चैनल के रूप में डिज़ाइन नहीं किया गया है। संदेशों को न्यूनतम रखें और ऐसे टूल का उपयोग करें जिन्हें आप नियंत्रित कर सकें।
यह टेक्स्टिंग है जो संरक्षित स्वास्थ्य जानकारी के लिए HIPAA के सुरक्षा उपायों का पालन करता है। इसका मतलब है न्यूनतम साझा करना, पहुंच को नियंत्रित करना, पारगमन में संदेशों की सुरक्षा करना और जानकारी को संभालने वाले किसी भी विक्रेता के साथ एक समझौता करना।
यदि सेवा आपके लिए PHI बनाती है, प्राप्त करती है, बनाए रखती है या प्रसारित करती है, तो हाँ। HIPAA को व्यावसायिक सहयोगियों से संतोषजनक आश्वासन की आवश्यकता होती है, और एक व्यावसायिक सहयोगी समझौता उन्हें प्राप्त करने का सामान्य तरीका है।
कई अभ्यास करते हैं. पाठ को छोटा रखें: पहला नाम, क्लिनिक का नाम, दिनांक और समय, और कैसे उत्तर दें या कॉल करें। मुलाक़ात का कारण और कोई भी चिकित्सीय विवरण छोड़ दें।
निदान, परीक्षण परिणाम, दवा के नाम और उपचार विवरण से बचें। मरीजों को एक सुरक्षित पोर्टल पर भेजें या इसके बजाय उन्हें कॉल करने के लिए कहें।
कुछ ऐप्स स्वास्थ्य देखभाल के लिए बनाए गए हैं, लेकिन कोई भी ऐप आपको स्वयं स्वास्थ्य देखभाल के अनुरूप नहीं बनाता है। विक्रेता से हस्ताक्षरित व्यावसायिक सहयोगी अनुबंध के लिए पूछें और जांचें कि पहुंच और संदेश भंडारण कैसे प्रबंधित किया जाता है।