English
Introduction
Une clinique dentaire veut éviter les non-présentations, alors la réception commence à envoyer des SMS aux patients à partir d'un téléphone personnel. "Salut Sam, ton suivi canalaire a lieu demain à 9 heures." Cela fonctionne, jusqu'à ce que le téléphone d'un patient soit partagé avec un membre de la famille qui n'était pas au courant de la procédure.
L'envoi de SMS conformes à la HIPAA est possible. Mais cela comporte des règles, et la clinique ci-dessus les a déjà étendues.
Ce guide explique les SMS conformes à la HIPAA dans un anglais simple. Il explique ce que disent les règles, quels messages sont les plus sûrs, ce qu'il faut demander à un fournisseur de SMS et comment mettre en place un processus simple. Il s'agit d'informations générales et non de conseils juridiques. Nous avons vérifié le texte des règles sur 45 CFR Part 164 en novembre 2026.
Points clés à retenir
- HIPAA n'interdit pas d'envoyer des SMS aux patients. Cela nécessite des garanties raisonnables pour les informations de santé protégées.
- L'envoi de SMS conformes à la loi HIPAA dépend de la façon dont vous envoyez, de ce que vous incluez et de la personne qui gère les messages, et non du seul mot « SMS ».
- Partagez le minimum. Un rappel nécessite rarement un diagnostic ou un nom de traitement.
- Si un fournisseur gère les informations sur les patients pour vous, vous avez besoin d'un accord de partenariat commercial avec lui.
- La messagerie texte relative aux soins de santé fonctionne mieux lorsqu'elle est courte, programmée et exempte de détails cliniques.
- Les textes de marketing et de rappel relèvent également d'autres lois, comme la TCPA.
- Aucun outil ne vous rend conforme à lui seul. Votre processus compte autant que votre logiciel.
L'envoi de SMS est-il conforme à la loi HIPAA ?
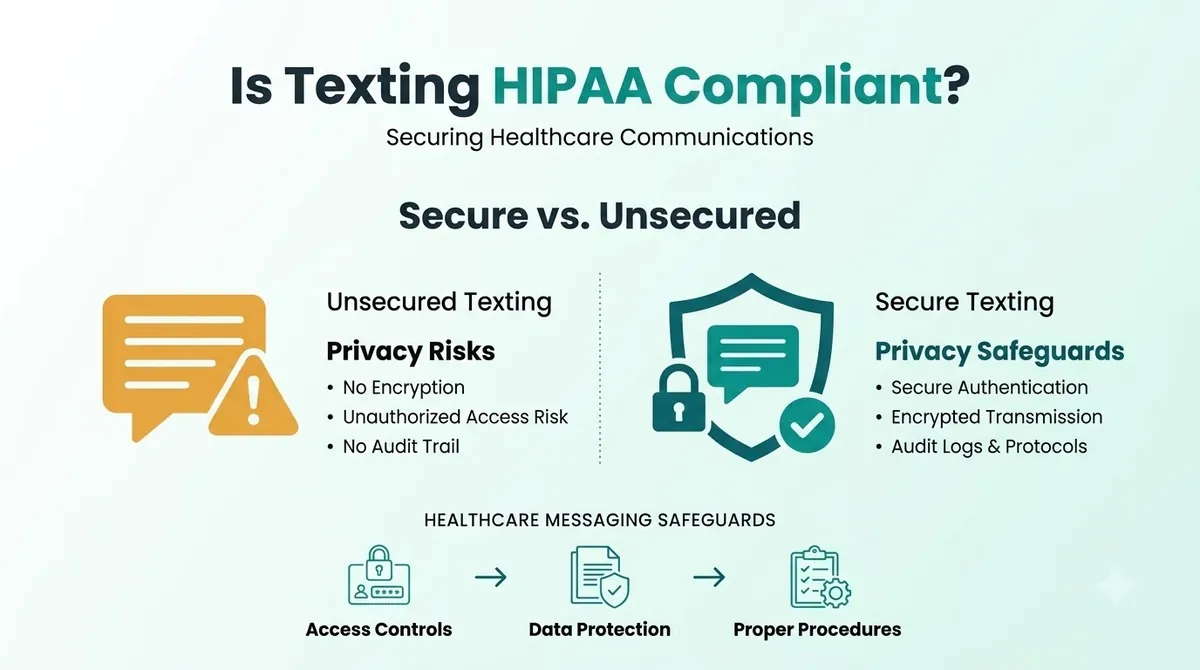
L'envoi de SMS peut être effectué d'une manière conforme à la HIPAA, mais l'envoi de SMS bruts n'est pas automatiquement conforme. HIPAA est un ensemble de règles pour les entités couvertes, telles que les médecins, les cliniques, les dentistes et les régimes de santé, ainsi que pour les associés qui travaillent pour eux. Ce n’est pas un tampon que vous pouvez apposer sur un type de message.
Les SMS standard n'ont pas été conçus comme un canal crypté, donc les SMS conformes à la HIPAA dépendent de la façon dont vous les utilisez. Le cryptage des SMS n'est pas quelque chose que les SMS bruts vous offrent par défaut. Les messages transitent sur les réseaux des opérateurs, restent sur les téléphones et peuvent s'afficher sur les écrans de verrouillage. Cela fait de ce que vous mettez dans le texte et de qui peut voir le téléphone les principaux risques.
Les informations de santé protégées (PHI) sont des informations de santé qui peuvent être liées à une personne. Le nom et le type de rendez-vous sont un exemple courant. Envoyer des SMS PHI signifie que vous avez besoin de garanties adaptées au risque.
Aperçu des règles d'envoi de SMS HIPAA
| Sujet | Ce qu'il te demande | D'où ça vient |
|---|---|---|
| Sécurité des transports | Mesures techniques pour se prémunir contre l’accès non autorisé aux PHI envoyés sur un réseau | 45 CFR 164.312(e) |
| Cryptage | Chiffrer les PHI électroniques chaque fois que cela est jugé approprié (un élément adressable) | 45 CFR 164.312(e)(2)(ii) |
| Minimum nécessaire | Limiter les PHI à ce qui est nécessaire à cet effet | 45 CFR 164.502(b) |
| Associés d'affaires | Obtenez des assurances satisfaisantes de la part des fournisseurs qui gèrent les PHI | 45 CFR 164.502(e) et 164.308(b) |
| Contrôle d'accès | Vérifiez qui accède aux PHI et limitez l’accès | 45 CFR 164.312(a) et (d) |
« Adressable » ne signifie pas facultatif. Cela signifie que vous évaluez le risque et que vous appliquez la mesure ou que vous documentez pourquoi autre chose est tout aussi efficace.
Patients envoyant des SMS HIPAA : ce qui est généralement bien et ce qui est risqué
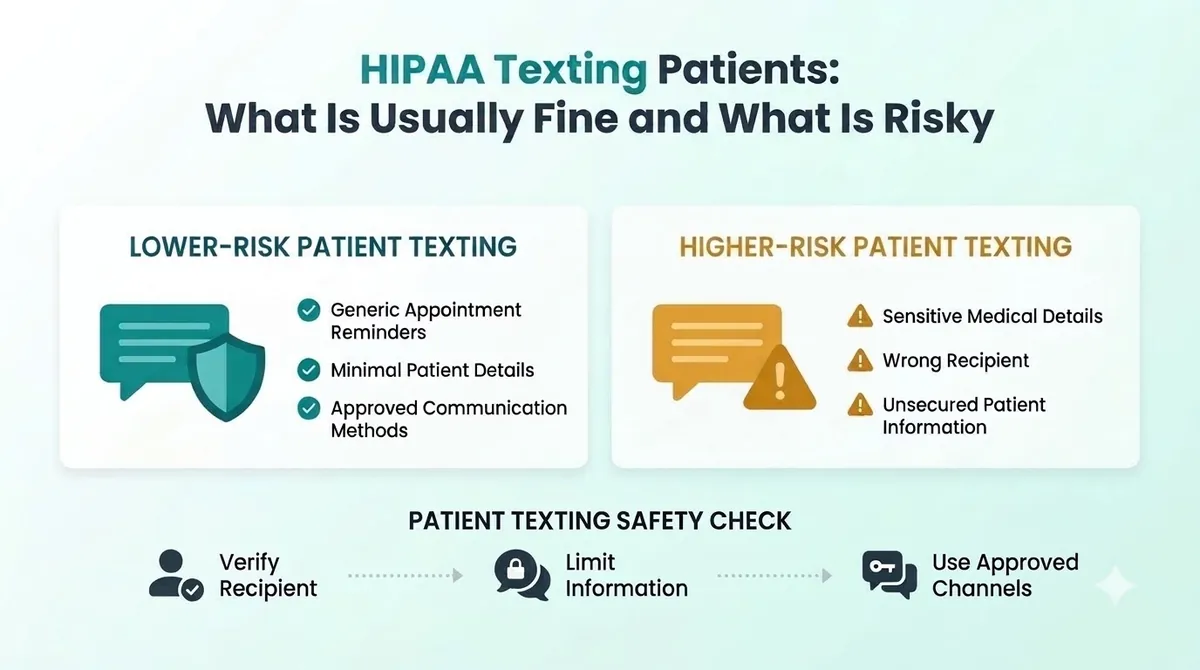
Les textes les plus sûrs en disent peu. Ils orientent le patient vers un endroit sûr pour plus de détails.
Exemples de risque faible (informations minimales) :
“Bonjour Sam, ceci est un rappel de votre rendez-vous chez Bright Smile Dental demain à 9h00. Répondez C pour confirmer ou appelez-nous au numéro figurant sur votre carte.”
“Vos documents sont prêts. Veuillez vous connecter au portail patient pour les consulter.”
Exemples de risques plus élevés (trop d’informations) :
“Bonjour Sam, votre suivi canalaire a lieu demain à 9 heures. Les résultats de vos tests ont montré une infection.”
“Votre ordonnance pour [nom du médicament] est prête pour votre diagnostic de [condition].”
La première paire donne le minimum. La deuxième paire met des détails cliniques dans un texte qui pourrait être vu par toute personne tenant le téléphone. C'est pourquoi nous suggérons des exemples de messages texte HIPAA qui n'incluent jamais de diagnostic, de résultat de test ou de médicament.
Messagerie texte de soins de santé : quels textes les équipes envoient
Les utilisations courantes incluent les rappels de rendez-vous, les confirmations de réservation, les notes « nous sommes en retard », les liens de paiement, les rappels de rappel et les enquêtes de satisfaction. Les rappels de rendez-vous sont les plus courants. Les rappels de rendez-vous automatisés permettent d'économiser les heures d'appels téléphoniques à la réception, et notre guide des SMS de rappel de rendez-vous shows how to keep them short and clear.
Texting clinical detail, such as results or treatment plans, needs much more care. In most cases, a secure portal or phone call is the better channel.
What to Ask a HIPAA Compliant Texting App or Vendor
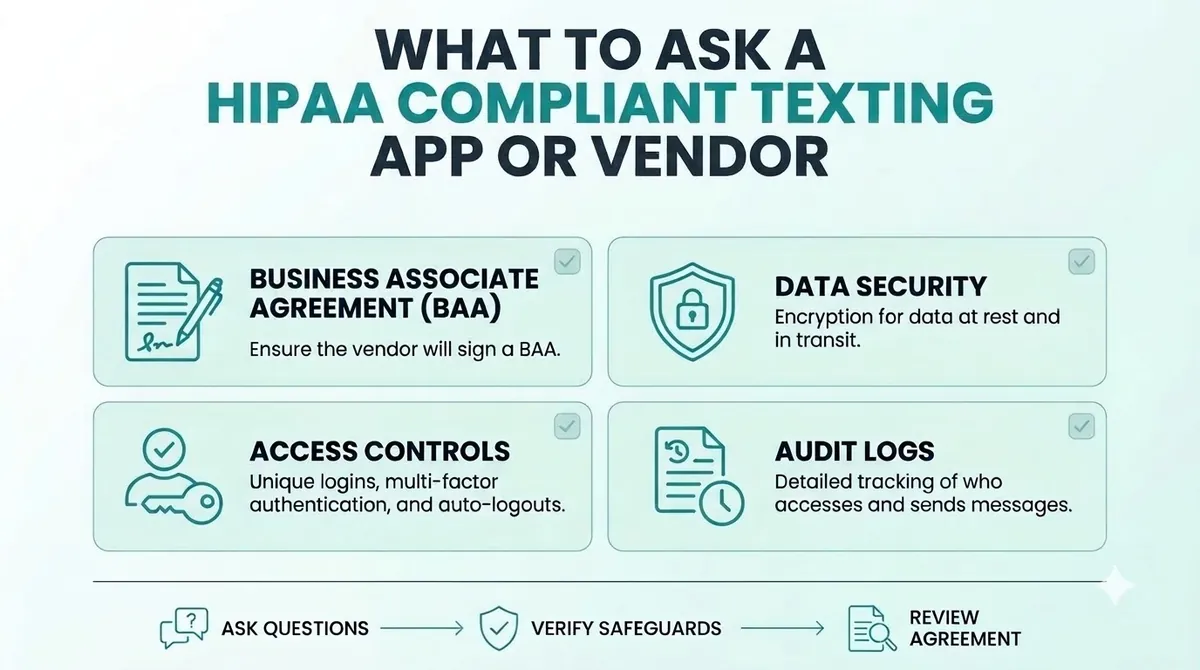
If a texting service will handle PHI for you, the vendor is acting as a business associate. HIPAA says a covered entity may let a business associate create, receive, maintain or transmit PHI only if it obtains satisfactory assurances that the information will be safeguarded. The usual way to do this is a business associate agreement, often called a BAA. For business associate agreement texting, that means getting it signed before any patient messages go out.
Before you choose a HIPAA compliant texting app, appointment reminder software or any other texting service, ask:
- Will you sign a business associate agreement with us?
- How do you protect messages and data while they are sent and stored?
- Who at your company can see our message content?
- How do you handle logins, passcodes and user access?
- Can we remove staff access quickly when someone leaves?
- How long are messages kept, and how are they deleted?
- What happens if there is a security incident?
Get the answers in writing. If a vendor will not sign a BAA, do not send PHI through them. This applies to every vendor, including us. Ask any provider directly before you send patient information.
HIPAA Compliant Texting for Healthcare: A Simple Checklist
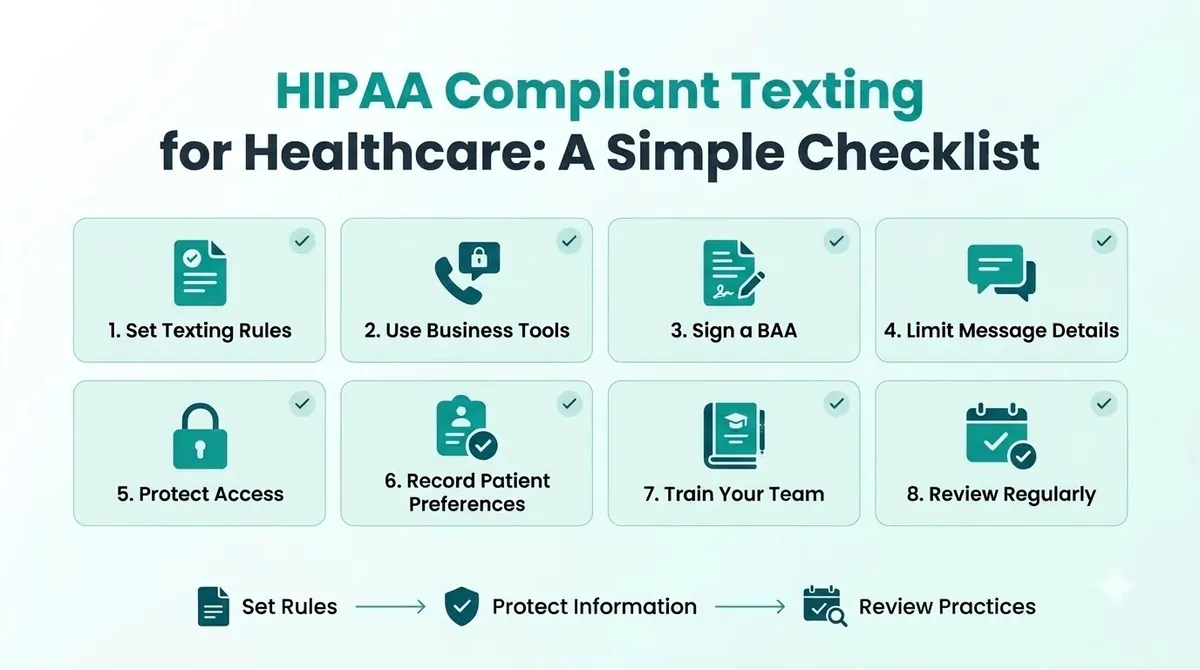
These HIPAA texting best practices are a starting point, not a full compliance program.
1. Decide What You Will and Will Not Text
Write a short list. For example: reminders, confirmations and portal links are fine. Diagnoses, test results and medication names are not.
2. Use Business Tools, Not Personal Phones
Personal phones are hard to control. If an employee leaves or loses their phone, you lose track of patient messages. Use a business tool where you can manage access.
3. Sign a Business Associate Agreement
Do this before you send anything with PHI. Keep a copy.
4. Limit What Each Text Includes
Think "minimum necessary". Use a first name, the clinic name, the time and a way to reply or call. Leave out the reason for the visit.
5. Protect Access
Use unique logins, screen locks and passcodes. Make sure former staff lose access the same day.
6. Get and Record Patient Preferences
Ask patients whether they want texts and which number to use. Record their answer. Our guide to SMS opt in explains how to ask clearly and keep proof.
7. Train Your Team
Everyone who texts patients should know the rules. A one-page guide with safe and unsafe examples is enough to start.
8. Review Regularly
Check your process twice a year, and again when you change tools or add new types of messages.
Common HIPAA Texting Mistakes
- Using personal phones for patient texts. You cannot control or audit them.
- Putting too much detail in the message. Diagnoses and results do not belong in a reminder.
- No agreement with the vendor. If they handle PHI, you need a BAA.
- Texting a wrong or shared number. Confirm numbers and ask patients which number to use.
- Treating HIPAA as the only law. Texts that promote services also fall under TCPA rules.
- Skipping training. One careless text can undo a good process.
HIPAA and the TCPA: Two Different Laws
HIPAA protects health information. SMS marketing compliance is a separate job. The TCPA controls marketing calls and texts, and it asks for consent, honors opt-outs and sets sending hours. A text can follow one and break the other. Some health care messages are treated differently under the TCPA, and our TCPA compliance guide explains how to tell the difference. When you are unsure, get written advice from a lawyer.
HIPAA Compliant Texting Using SMSLocal
SMSLocal is a messaging platform for business texting. We do not claim that using any platform makes you HIPAA compliant. If your messages will include PHI, ask us whether a business associate agreement is available for your account before you send anything, and get the answer in writing. For simple reminders that carry no clinical detail, keeping messages minimal reduces your risk. You can speak to the SMSLocal team about how replies, opt-outs and access work for your account.
Make your messages stand out with reliable, fast and effective communication. Elevate your texting game today.
Conclusion
HIPAA compliant texting comes down to a few habits. Say less in each message, use business tools, get a business associate agreement when a vendor handles PHI, protect access and train your team.
You do not need to stop texting patients. You need a process you can explain and a vendor who will put their promises in writing.
Démarrez votre essai gratuit avec SMSLocal et envoyez des messages enregistrés et fiables.
Foire aux questions
Cela peut être le cas, si vous utilisez des mesures de protection raisonnables. La HIPAA n'interdit pas d'envoyer des SMS aux patients, mais les SMS standard ne sont pas conçus pour être un canal crypté. Gardez les messages au minimum et utilisez des outils que vous pouvez contrôler.
Il s'agit d'envois de SMS qui suivent les garanties de la HIPAA pour les informations de santé protégées. Cela signifie partager le minimum, contrôler l'accès, protéger les messages en transit et conclure un accord avec tout fournisseur qui gère les informations.
Si le service crée, reçoit, maintient ou transmet des PHI pour vous, oui. La HIPAA exige des assurances satisfaisantes de la part des associés commerciaux, et un accord d'associé commercial est le moyen habituel de les obtenir.
De nombreuses pratiques le font. Gardez le texte court : prénom, nom de la clinique, date et heure, et comment répondre ou appeler. Oubliez le motif de la visite et tout détail clinique.
Évitez les diagnostics, les résultats de tests, les noms de médicaments et les détails du traitement. Dirigez les patients vers un portail sécurisé ou demandez-leur d’appeler à la place.
Certaines applications sont conçues pour les soins de santé, mais aucune application ne vous rend conforme à elle seule. Demandez au fournisseur un accord de partenariat commercial signé et vérifiez comment l'accès et le stockage des messages sont gérés.