English
Introduktion
En tandvårdsklinik vill minska utebliven ankomst, så receptionen börjar skicka sms till patienter från en personlig telefon. "Hej Sam, din rotfyllningsuppföljning är imorgon klockan 9." Det fungerar tills en patients telefon delas med en familjemedlem som inte kände till proceduren.
HIPAA-kompatibel textning är möjlig. Men det kommer med regler, och kliniken ovan har redan tänjt på dem.
Den här guiden förklarar HIPAA-kompatibel textning på vanlig engelska. Den täcker vad reglerna säger, vilka meddelanden som är säkrare, vad man ska fråga en sms-leverantör och hur man ställer in en enkel process. Det är allmän information, inte juridisk rådgivning. Vi kontrollerade regeltexten på 45 CFR Part 164 i november 2026.
Viktiga takeaways
- HIPAA förbjuder inte att skicka sms till patienter. Det kräver rimliga skyddsåtgärder för skyddad hälsoinformation.
- HIPAA-kompatibel sms beror på hur du sms:ar, vad du inkluderar och vem som hanterar meddelandena, inte bara på ordet "SMS".
- Dela minimum. En påminnelse behöver sällan en diagnos eller ett behandlingsnamn.
- Om en leverantör hanterar patientinformation åt dig behöver du ett affärspartneravtal med dem.
- Sjukvårdssms fungerar bäst när det är kort, schemalagt och fritt från kliniska detaljer.
- Marknadsförings- och påminnelsetexter faller också under andra lagar, såsom TCPA.
- Inget verktyg gör dig kompatibel på egen hand. Din process är lika viktig som din programvara.
Är textning HIPAA kompatibel?
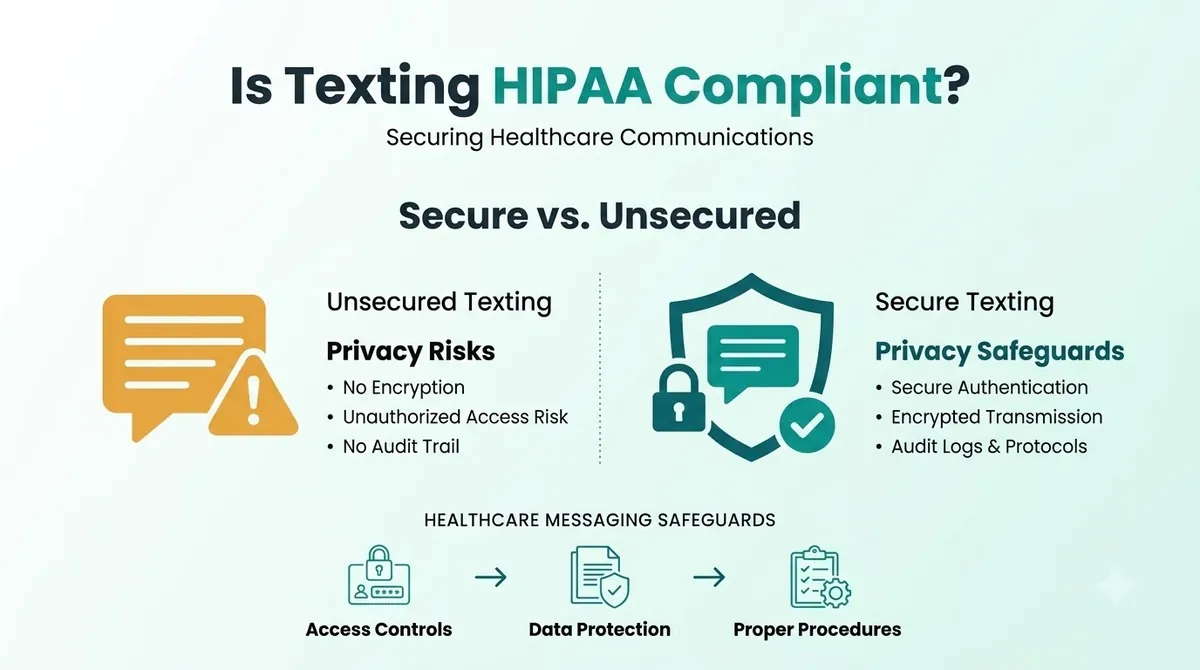
Sms kan göras på ett sätt som passar HIPAA, men vanligt sms är inte automatiskt kompatibelt. HIPAA är en uppsättning regler för omfattade enheter, såsom läkare, kliniker, tandläkare och hälsoplaner, och för affärspartners som arbetar för dem. Det är inte en stämpel man kan sätta på en meddelandetyp.
Standard SMS byggdes inte som en krypterad kanal, så HIPAA-kompatibelt SMS beror på hur du använder det. SMS-kryptering är inget vanligt sms ger dig som standard. Meddelanden passerar över operatörens nätverk, stannar kvar på telefoner och kan visas på låsskärmar. Det gör det du skriver i texten, och vem som kan se telefonen, till de största riskerna.
Skyddad hälsoinformation (PHI) är hälsoinformation som kan knytas till en person. Namn plus mötestyp är ett vanligt exempel. Att sms:a PHI betyder att du behöver skydd som matchar risken.
HIPAA textningsregler i ett ögonkast
| Ämne | Vad det kräver av dig | Var det kommer ifrån |
|---|---|---|
| Överföringssäkerhet | Tekniska åtgärder för att skydda mot obehörig åtkomst till PHI som skickas över ett nätverk | 45 CFR 164.312(e) |
| Kryptering | Kryptera elektronisk PHI närhelst det anses lämpligt (en adresserbar post) | 45 CFR 164.312(e)(2)(ii) |
| Minsta nödvändiga | Begränsa PHI till vad som behövs för ändamålet | 45 CFR 164.502(b) |
| Affärskollegor | Få tillfredsställande försäkringar från leverantörer som hanterar PHI | 45 CFR 164.502(e) och 164.308(b) |
| Tillträdeskontroll | Verifiera vem som använder PHI och begränsa åtkomsten | 45 CFR 164.312(a) och (d) |
"Adresserbar" betyder inte valfritt. Det innebär att du bedömer risken och antingen tillämpar åtgärden eller dokumenterar varför något annat är lika bra.
HIPAA-sms till patienter: Vad är vanligtvis bra och vad som är riskabelt
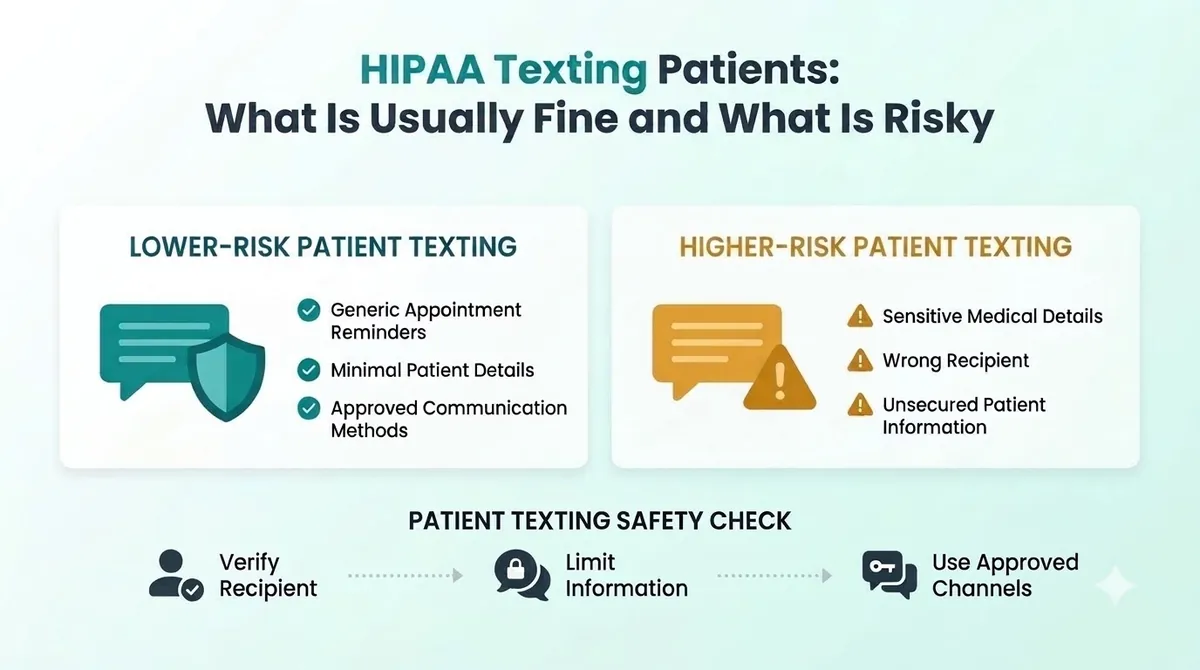
De säkraste texterna säger lite. De pekar patienten till en säker plats för detaljer.
Exempel på lägre risk (minimal information):
“Hej Sam, det här är en påminnelse om ditt möte på Bright Smile Dental imorgon kl. 9:00. Svara C för att bekräfta eller ring oss på numret på ditt kort.”
“Dina dokument är klara. Logga in på patientportalen för att se dem.”
Exempel på högre risk (för mycket information):
“Hej Sam, din rotfyllningsuppföljning är imorgon kl 9. Dina testresultat visade på en infektion.”
“Ditt recept på [läkemedlets namn] är redo för din diagnos av [tillstånd].”
Det första paret ger minimum. Det andra paret lägger kliniska detaljer i en text som kan ses av alla som håller i telefonen. Det är därför vi föreslår HIPAA textmeddelandeexempel som aldrig inkluderar en diagnos, testresultat eller medicinering.
Sjukvårdens textmeddelanden: Vilka sms-team skickar
Vanliga användningsområden inkluderar mötespåminnelser, bokningsbekräftelser, "vi är försenade", betalningslänkar, återkallelsepåminnelser och nöjdhetsundersökningar. Tidspåminnelser är vanligast. Automatiska mötespåminnelser sparar receptionens timmar med telefonsamtal och vår guide till meddelande påminnelse om möte visar hur man håller dem korta och tydliga.
Sms:a kliniska detaljer, såsom resultat eller behandlingsplaner, kräver mycket mer omsorg. I de flesta fall är en säker portal eller telefonsamtal den bättre kanalen.
Vad du ska fråga en HIPAA-kompatibel sms-app eller leverantör
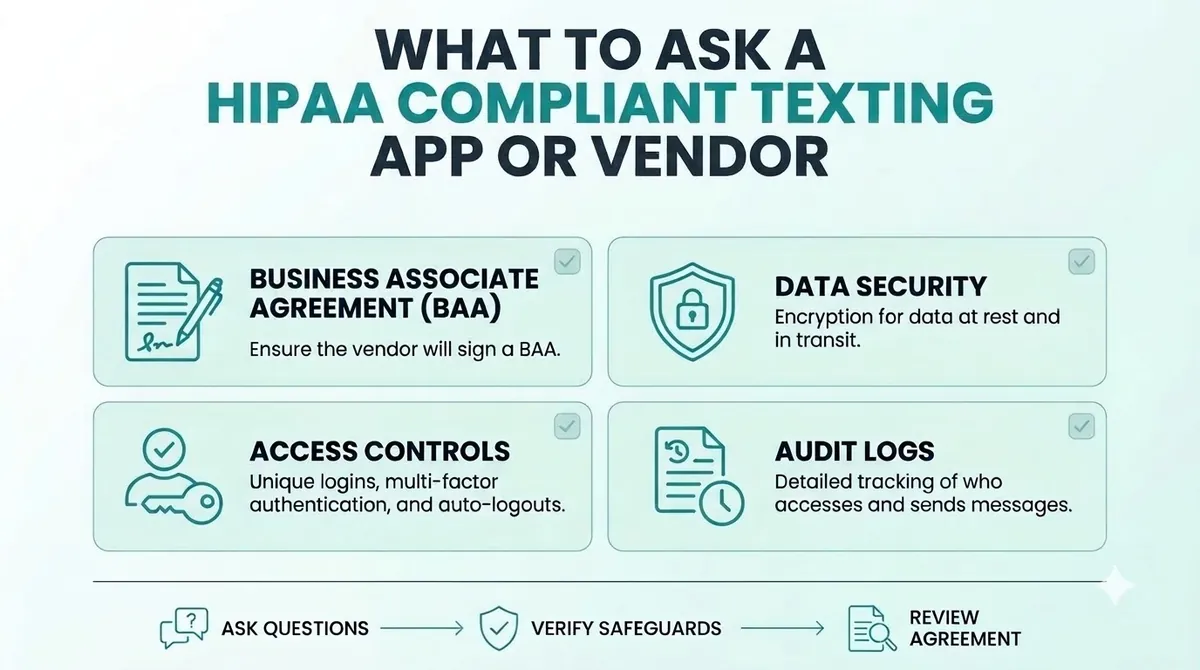
Om en sms-tjänst kommer att hantera PHI åt dig, agerar säljaren som en affärspartner. HIPAA säger att en täckt enhet får låta en affärspartner skapa, ta emot, underhålla eller överföra PHI endast om den får tillfredsställande försäkringar om att informationen kommer att skyddas. Det vanliga sättet att göra detta är a affärspartners avtal, ofta kallad BAA. För sms:er med affärspartners avtal innebär det att det undertecknas innan några patientmeddelanden går ut.
Innan du väljer en HIPAA-kompatibel sms-app, program för mötespåminnelse eller någon annan sms-tjänst, fråga:
- Kommer du att teckna ett affärspartneravtal med oss?
- Hur skyddar du meddelanden och data medan de skickas och lagras?
- Vem på ditt företag kan se vårt meddelandeinnehåll?
- Hur hanterar du inloggningar, lösenord och användaråtkomst?
- Kan vi ta bort personalens tillgång snabbt när någon lämnar?
- Hur länge sparas meddelanden och hur raderas de?
- Vad händer om det inträffar en säkerhetsincident?
Få svaren skriftligt. Om en leverantör inte kommer att underteckna en BAA, skicka inte PHI genom dem. Detta gäller alla leverantörer, inklusive oss. Fråga vilken leverantör som helst direkt innan du skickar patientinformation.
HIPAA-kompatibel textning för sjukvård: En enkel checklista
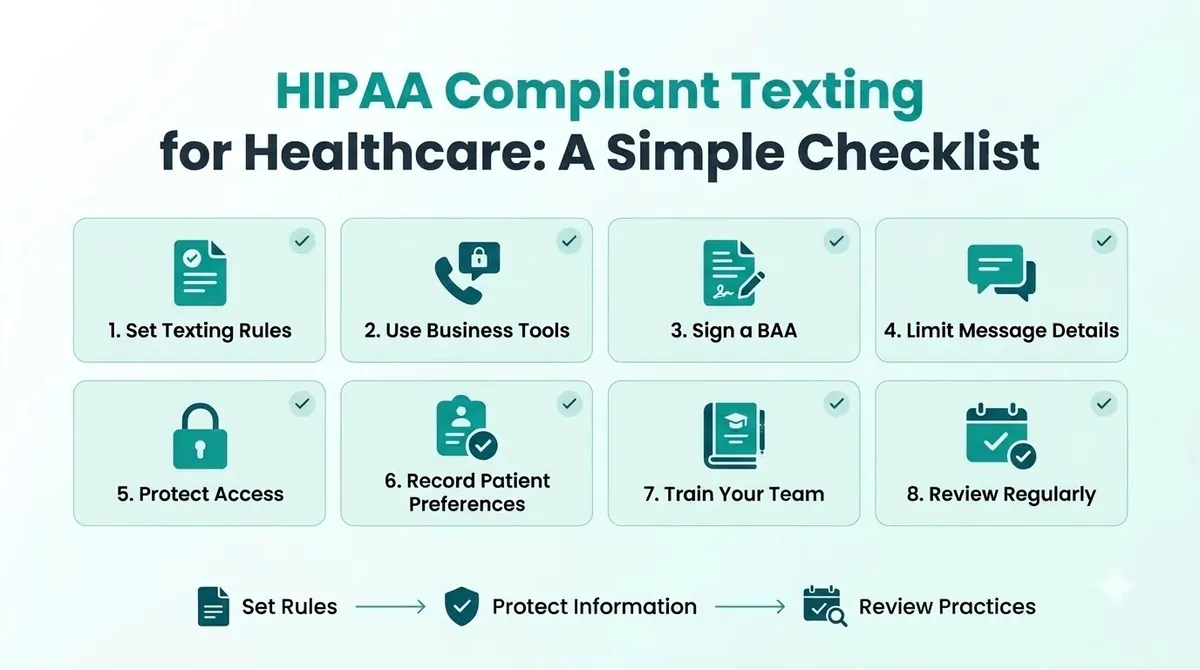
Dessa bästa praxis för HIPAA-sms är en utgångspunkt, inte ett fullständigt efterlevnadsprogram.
1. Bestäm vad du vill och inte vill sms:a
Skriv en kort lista. Till exempel: påminnelser, bekräftelser och portallänkar är bra. Diagnoser, testresultat och läkemedelsnamn är det inte.
2. Använd affärsverktyg, inte personliga telefoner
Personliga telefoner är svåra att kontrollera. Om en anställd lämnar eller tappar bort sin telefon tappar du koll på patientmeddelanden. Använd ett affärsverktyg där du kan hantera åtkomst.
3. Underteckna ett affärspartneravtal
Gör detta innan du skickar något med PHI. Behåll en kopia.
4. Begränsa vad varje text innehåller
Tänk "minst nödvändigt". Använd ett förnamn, klinikens namn, tiden och ett sätt att svara eller ringa. Utelämna anledningen till besöket.
5. Skydda åtkomst
Använd unika inloggningar, skärmlås och lösenord. Se till att tidigare personal förlorar åtkomst samma dag.
6. Hämta och registrera patientinställningar
Fråga patienterna om de vill ha texter och vilket nummer de ska använda. Spela in deras svar. Vår guide till Anmäl dig för SMS förklarar hur man frågar tydligt och behåller bevis.
7. Träna ditt team
Alla som sms:ar patienter borde känna till reglerna. En ensidig guide med säkra och osäkra exempel räcker för att börja.
8. Granska regelbundet
Kontrollera din process två gånger om året och igen när du byter verktyg eller lägger till nya typer av meddelanden.
Vanliga HIPAA-sms-misstag
- Använda personliga telefoner för patienttexter. Du kan inte kontrollera eller granska dem.
- Lägger för mycket detaljer i meddelandet. Diagnoser och resultat hör inte hemma i en påminnelse.
- Inget avtal med säljaren. Om de hanterar PHI behöver du en BAA.
- Sms:a ett fel eller delat nummer. Bekräfta siffror och fråga patienter vilket nummer de ska använda.
- Behandlar HIPAA som den enda lagen. Texter som främjar tjänster faller också under TCPA-reglerna.
- Skippar träningen. En slarvig text kan ångra en bra process.
HIPAA och TCPA: Två olika lagar
HIPAA skyddar hälsoinformation. Sms-marknadsföring är ett separat jobb. TCPA kontrollerar marknadsföringssamtal och sms, och den ber om samtycke, respekterar opt-outs och anger sändningstider. En text kan följa den ena och bryta den andra. Vissa sjukvårdsmeddelanden behandlas olika enligt TCPA, och vår TCPA-efterlevnadsguide förklarar hur man skiljer. När du är osäker, få skriftliga råd från en advokat.
HIPAA-kompatibel textning med SMSLocal
SMSLocal är en meddelandeplattform för företagssms. Vi hävdar inte att användning av någon plattform gör dig HIPAA-kompatibel. Om dina meddelanden kommer att innehålla PHI, fråga oss om ett affärspartneravtal finns tillgängligt för ditt konto innan du skickar något, och få svaret skriftligt. För enkla påminnelser som inte innehåller några kliniska detaljer, minskar risken att hålla meddelanden minimal. Du kan prata med SMSLocal team om hur svar, bortval och åtkomst fungerar för ditt konto.
Få dina budskap att sticka ut med pålitlig, snabb och effektiv kommunikation. Lyft ditt sms-spel idag.
Slutsats
HIPAA-kompatibel textning beror på några vanor. Säg mindre i varje meddelande, använd affärsverktyg, få ett affärspartneravtal när en leverantör hanterar PHI, skydda åtkomst och träna ditt team.
Du behöver inte sluta skicka sms till patienter. Du behöver en process som du kan förklara och en leverantör som kommer att skriva sina löften.
Starta din kostnadsfria provperiod med SMSLocal och skicka registrerade, pålitliga meddelanden.
Vanliga frågor
Det kan det vara, om du använder rimliga skyddsåtgärder. HIPAA förbjuder inte att skicka sms till patienter, men standard SMS är inte utformad för att vara en krypterad kanal. Håll meddelanden minimal och använd verktyg du kan kontrollera.
Det är sms som följer HIPAA:s skyddsåtgärder för skyddad hälsoinformation. Det innebär att dela minimum, kontrollera åtkomst, skydda meddelanden under överföring och ha ett avtal med alla leverantörer som hanterar informationen.
Om tjänsten skapar, tar emot, underhåller eller sänder PHI åt dig, ja. HIPAA kräver tillfredsställande försäkringar från affärspartners, och ett affärspartneravtal är det vanliga sättet att få dem.
Många metoder gör det. Håll texten kort: förnamn, klinikens namn, datum och tid samt hur man svarar eller ringer. Utelämna orsaken till besöket och eventuella kliniska detaljer.
Undvik diagnoser, testresultat, läkemedelsnamn och behandlingsdetaljer. Skicka patienter till en säker portal eller be dem ringa istället.
Vissa appar är byggda för sjukvård, men ingen app gör dig kompatibel i sig själv. Be leverantören om ett undertecknat avtal om affärspartner och kontrollera hur åtkomst och meddelandelagring hanteras.