English
Introdução
Uma clínica odontológica quer eliminar o não comparecimento, então a recepção começa a enviar mensagens de texto aos pacientes de um telefone pessoal. "Oi Sam, seu acompanhamento de canal radicular é amanhã às 9." Funciona até que o telefone do paciente seja compartilhado com um familiar que não sabia do procedimento.
Mensagens de texto compatíveis com HIPAA são possíveis. Mas isso vem com regras, e a clínica acima já as esticou.
Este guia explica mensagens de texto compatíveis com HIPAA em inglês simples. Abrange o que dizem as regras, quais mensagens são mais seguras, o que perguntar a um fornecedor de mensagens de texto e como configurar um processo simples. São informações gerais, não aconselhamento jurídico. Verificamos o texto da regra 45 CFR Parte 164 em novembro de 2026.
Principais conclusões
- A HIPAA não proíbe enviar mensagens de texto aos pacientes. Requer salvaguardas razoáveis para informações de saúde protegidas.
- As mensagens de texto compatíveis com HIPAA dependem de como você envia a mensagem, do que você inclui e de quem lida com as mensagens, e não apenas da palavra “SMS”.
- Compartilhe o mínimo. Um lembrete raramente precisa de um diagnóstico ou nome de tratamento.
- Se um fornecedor lida com informações de pacientes para você, você precisa de um contrato de parceria comercial com ele.
- As mensagens de texto de saúde funcionam melhor quando são curtas, programadas e livres de detalhes clínicos.
- Os textos de marketing e lembretes também se enquadram em outras leis, como a TCPA.
- Nenhuma ferramenta torna você compatível por si só. Seu processo é tão importante quanto seu software.
As mensagens de texto são compatíveis com HIPAA?
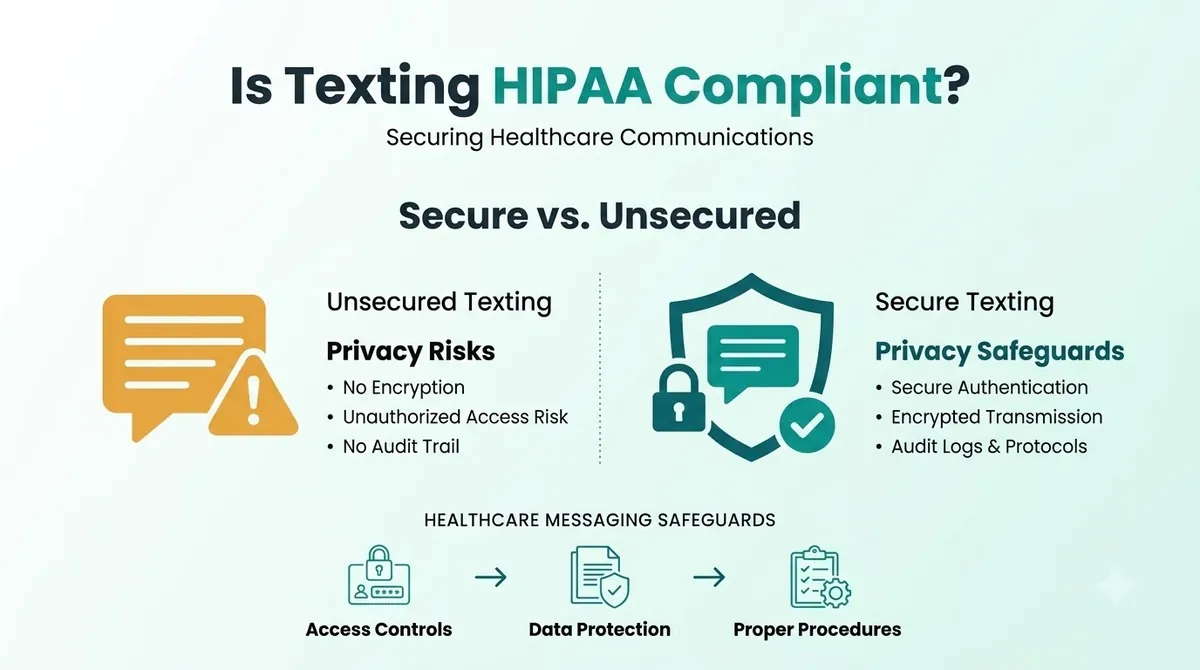
As mensagens de texto podem ser enviadas de acordo com a HIPAA, mas as mensagens de texto simples não são automaticamente compatíveis. HIPAA é um conjunto de regras para entidades cobertas, como médicos, clínicas, dentistas e planos de saúde, e para os parceiros comerciais que trabalham para elas. Não é um carimbo que você pode colocar em um tipo de mensagem.
O SMS padrão não foi criado como um canal criptografado, portanto, o SMS compatível com HIPAA depende de como você o usa. A criptografia de SMS não é algo que mensagens de texto simples oferecem por padrão. As mensagens passam pelas redes das operadoras, permanecem nos telefones e podem aparecer nas telas de bloqueio. Isso faz com que o que você coloca no texto e quem pode ver o telefone sejam os principais riscos.
Informações de saúde protegidas (PHI) são informações de saúde que podem ser vinculadas a uma pessoa. Nome mais tipo de compromisso é um exemplo comum. Enviar mensagens de texto com PHI significa que você precisa de proteções que correspondam ao risco.
Resumo das regras de mensagens de texto da HIPAA
| Tópico | O que isso pede de você | De onde vem |
|---|---|---|
| Segurança de transmissão | Medidas técnicas para proteção contra acesso não autorizado a PHI enviadas através de uma rede | 45 CFR 164.312(e) |
| Criptografia | Criptografar PHI eletrônico sempre que considerado apropriado (um item endereçável) | 45 CFR 164.312(e)(2)(ii) |
| Mínimo necessário | Limite o PHI ao que é necessário para o propósito | 45 CFR 164.502(b) |
| Parceiros de negócios | Obtenha garantias satisfatórias de fornecedores que lidam com PHI | 45 CFR 164.502(e) e 164.308(b) |
| Controle de acesso | Verifique quem está acessando PHI e limite o acesso | 45 CFR 164.312(a) e (d) |
"Endereçável" não significa opcional. Significa que você avalia o risco e aplica a medida ou documenta por que outra coisa é tão boa.
Pacientes com mensagens de texto da HIPAA: o que geralmente é bom e o que é arriscado
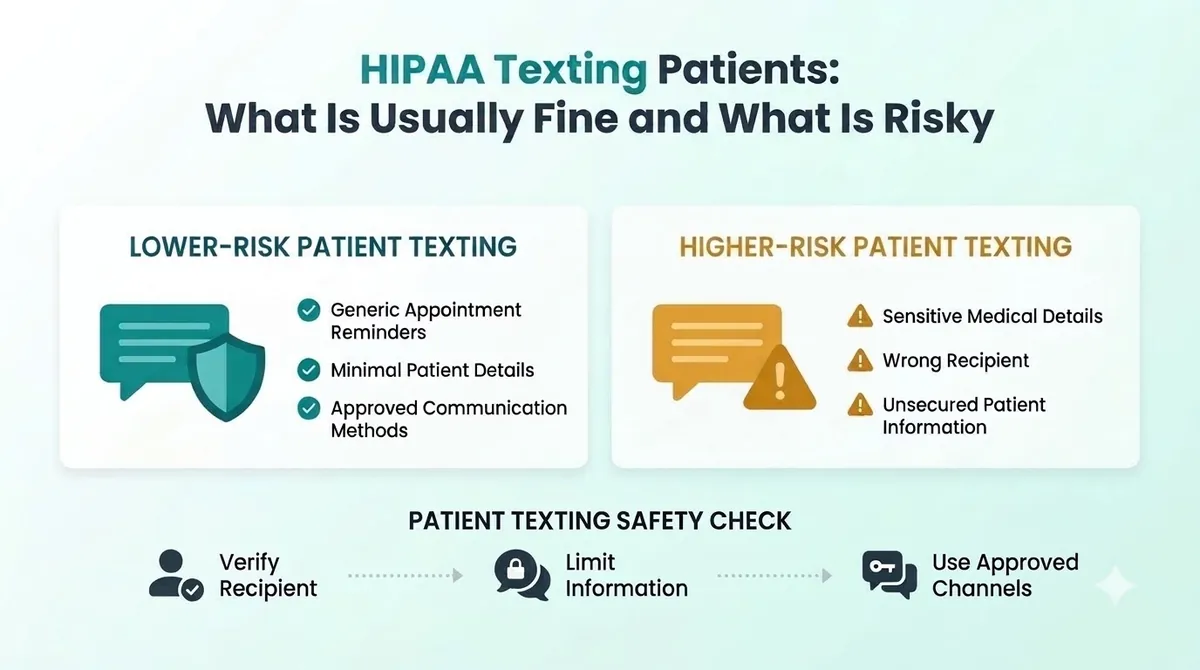
Os textos mais seguros dizem pouco. Eles apontam o paciente para um local seguro para obter detalhes.
Exemplos de menor risco (informação mínima):
“Olá Sam, este é um lembrete de sua consulta na Bright Smile Dental amanhã às 9h. Responda C para confirmar ou ligue para o número do seu cartão.”
“Seus documentos estão prontos. Faça login no portal do paciente para visualizá-los.”
Exemplos de maior risco (muita informação):
“Olá Sam, seu acompanhamento de canal radicular é amanhã às 9. Os resultados do seu teste mostraram uma infecção.”
“Sua prescrição de [nome do medicamento] está pronta para o diagnóstico de [condição].”
O primeiro par dá o mínimo. A segunda dupla coloca detalhes clínicos em um texto que pode ser visto por qualquer pessoa que esteja segurando o telefone. É por isso que sugerimos exemplos de mensagens de texto HIPAA que nunca incluem diagnóstico, resultado de teste ou medicamento.
Mensagens de texto de saúde: quais textos as equipes enviam
Os usos comuns incluem lembretes de compromissos, confirmações de reservas, notas de "estamos atrasados", links de pagamento, lembretes de recall e pesquisas de satisfação. Os lembretes de compromissos são os mais comuns. Lembretes automatizados de compromissos economizam horas de chamadas telefônicas na recepção, e nosso guia para o mensagem de texto para lembrete de compromisso mostra como mantê-los curtos e claros.
Enviar mensagens de texto com detalhes clínicos, como resultados ou planos de tratamento, precisa de muito mais cuidado. Na maioria dos casos, um portal seguro ou uma chamada telefônica é o melhor canal.
O que perguntar a um aplicativo ou fornecedor de mensagens de texto compatível com HIPAA
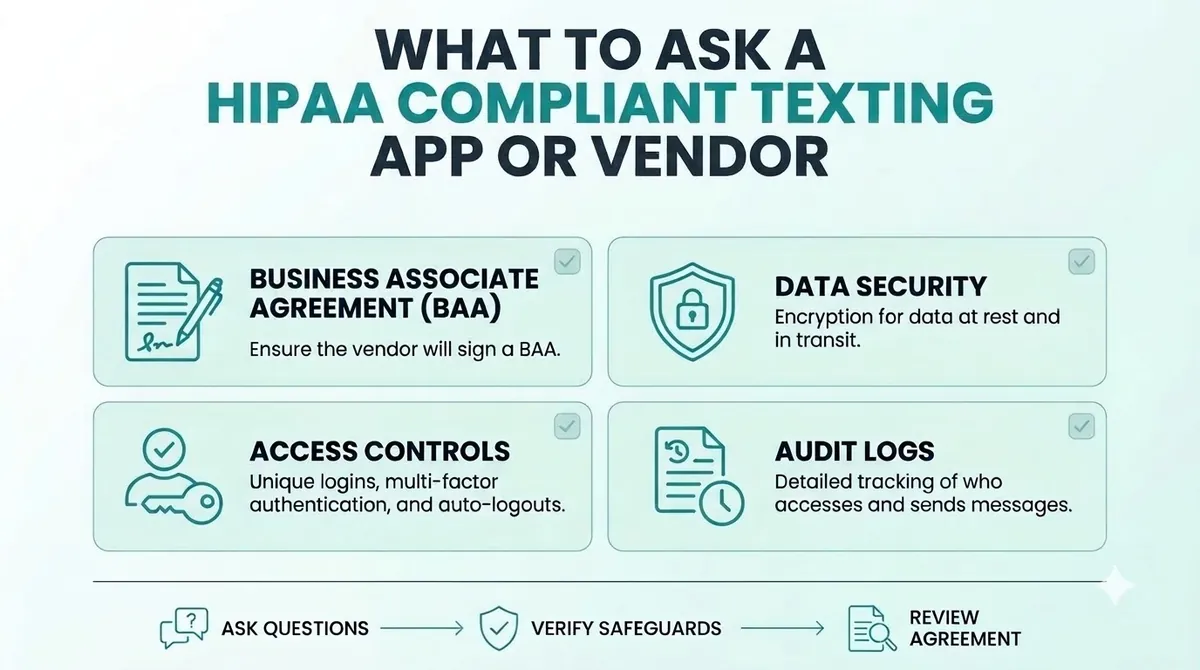
Se um serviço de mensagens de texto tratar PHI para você, o fornecedor estará agindo como um parceiro comercial. A HIPAA diz que uma entidade coberta pode permitir que um parceiro comercial crie, receba, mantenha ou transmita PHI somente se obtiver garantias satisfatórias de que as informações serão protegidas. A maneira usual de fazer isso é acordo de parceria comercial, muitas vezes chamado de BAA. Para mensagens de texto de contrato de parceiro comercial, isso significa assiná-lo antes que qualquer mensagem do paciente seja enviada.
Antes de escolher um aplicativo de mensagens de texto compatível com HIPAA, software de lembrete de compromissos ou qualquer outro serviço de mensagens de texto, pergunte:
- Você assinará um contrato de parceria comercial conosco?
- Como você protege mensagens e dados enquanto eles são enviados e armazenados?
- Quem na sua empresa pode ver o conteúdo da nossa mensagem?
- Como você lida com logins, senhas e acesso de usuários?
- Podemos remover o acesso da equipe rapidamente quando alguém sai?
- Por quanto tempo as mensagens são mantidas e como são excluídas?
- O que acontece se houver um incidente de segurança?
Obtenha as respostas por escrito. Se um fornecedor não assinar um BAA, não envie PHI por meio dele. Isso se aplica a todos os fornecedores, inclusive a nós. Pergunte diretamente a qualquer provedor antes de enviar informações do paciente.
Mensagens de texto em conformidade com HIPAA para assistência médica: uma lista de verificação simples
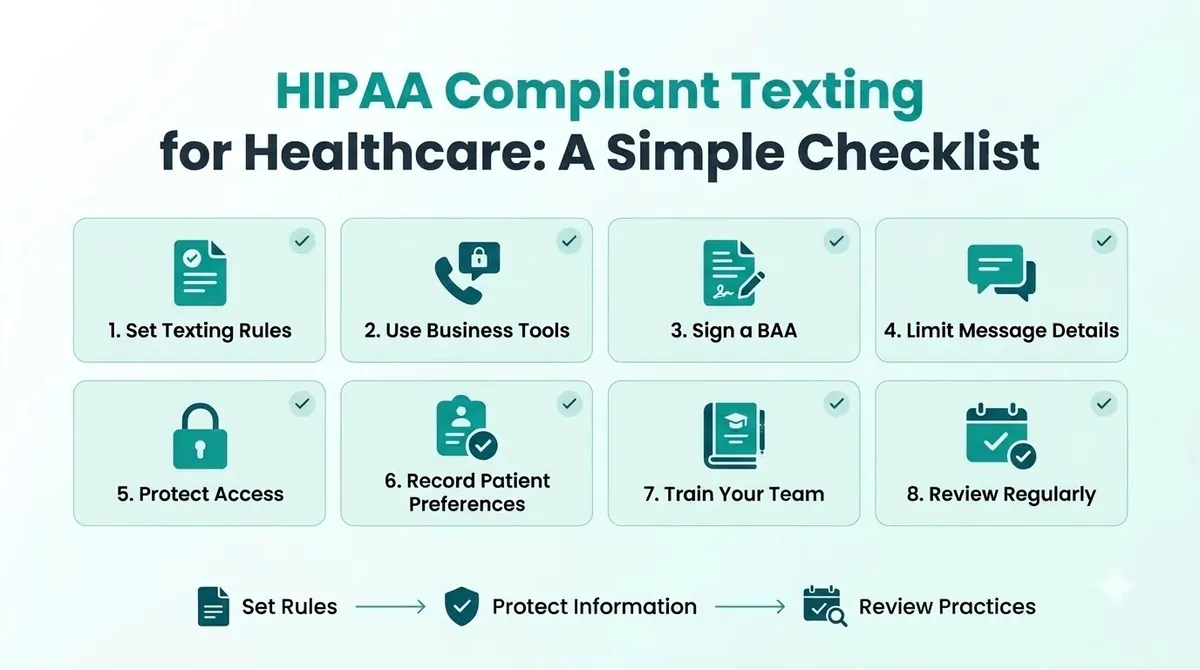
Essas práticas recomendadas para mensagens de texto da HIPAA são um ponto de partida, não um programa de conformidade completo.
1. Decida o que você enviará ou não enviará
Escreva uma pequena lista. Por exemplo: lembretes, confirmações e links de portais estão bem. Diagnósticos, resultados de exames e nomes de medicamentos não.
2. Use ferramentas comerciais, não telefones pessoais
Os telefones pessoais são difíceis de controlar. Se um funcionário sair ou perder o telefone, você perderá o controle das mensagens do paciente. Use uma ferramenta de negócios onde você possa gerenciar o acesso.
3. Assine um acordo de parceria comercial
Faça isso antes de enviar qualquer coisa com PHI. Guarde uma cópia.
4. Limite o que cada texto inclui
Pense no “mínimo necessário”. Use o primeiro nome, o nome da clínica, o horário e a forma de responder ou ligar. Deixe de fora o motivo da visita.
5. Proteja o acesso
Use logins, bloqueios de tela e senhas exclusivos. Certifique-se de que ex-funcionários percam o acesso no mesmo dia.
6. Obtenha e registre as preferências do paciente
Pergunte aos pacientes se eles desejam mensagens de texto e qual número usar. Registre sua resposta. Nosso guia para Ativação de SMS explica como perguntar com clareza e guardar provas.
7. Treine sua equipe
Todos que enviam mensagens de texto aos pacientes devem conhecer as regras. Um guia de uma página com exemplos seguros e inseguros é suficiente para começar.
8. Revise regularmente
Verifique seu processo duas vezes por ano e novamente quando você alterar ferramentas ou adicionar novos tipos de mensagens.
Erros comuns de mensagens de texto HIPAA
- Usando telefones pessoais para mensagens de pacientes. Você não pode controlá-los ou auditá-los.
- Colocar muitos detalhes na mensagem. Diagnósticos e resultados não pertencem a um lembrete.
- Não há acordo com o fornecedor. Se eles lidam com PHI, você precisa de um BAA.
- Enviar mensagens de texto para um número errado ou compartilhado. Confirme os números e pergunte aos pacientes qual número usar.
- Tratar HIPAA como a única lei. Textos que promovem serviços também se enquadram nas regras da TCPA.
- Ignorando o treinamento. Um texto descuidado pode desfazer um bom processo.
HIPAA e TCPA: duas leis diferentes
HIPAA protege informações de saúde. A conformidade com o marketing de SMS é uma tarefa separada. O TCPA controla chamadas e textos de marketing, pede consentimento, honra as desativações e define os horários de envio. Um texto pode seguir um e quebrar o outro. Algumas mensagens sobre cuidados de saúde são tratadas de forma diferente no âmbito da TCPA, e a nossa Guia de conformidade TCPA explica como saber a diferença. Quando não tiver certeza, peça aconselhamento por escrito de um advogado.
Mensagens de texto compatíveis com HIPAA usando SMSLocal
SMSLocal é uma plataforma de mensagens para mensagens de texto comerciais. Não afirmamos que o uso de qualquer plataforma o torne compatível com HIPAA. Se suas mensagens incluírem PHI, pergunte-nos se um contrato de parceria comercial está disponível para sua conta antes de enviar qualquer coisa e obtenha a resposta por escrito. Para lembretes simples que não contêm detalhes clínicos, manter as mensagens mínimas reduz o risco. Você pode falar com o Equipe SMSLocal sobre como as respostas, as desativações e o acesso funcionam para sua conta.
Faça com que suas mensagens se destaquem com uma comunicação confiável, rápida e eficaz. Eleve seu jogo de mensagens de texto hoje.
Conclusão
As mensagens de texto compatíveis com HIPAA se resumem a alguns hábitos. Diga menos em cada mensagem, use ferramentas de negócios, obtenha um contrato de parceria comercial quando um fornecedor lidar com PHI, proteja o acesso e treine sua equipe.
Você não precisa parar de enviar mensagens de texto aos pacientes. Você precisa de um processo que possa explicar e de um fornecedor que faça suas promessas por escrito.
Comece seu teste gratuito com SMSLocal e envie mensagens registradas e confiáveis.
Perguntas frequentes
Pode ser, se você usar salvaguardas razoáveis. A HIPAA não proíbe o envio de mensagens de texto aos pacientes, mas o SMS padrão não foi projetado para ser um canal criptografado. Mantenha o mínimo de mensagens e use ferramentas que você possa controlar.
São mensagens de texto que seguem as salvaguardas da HIPAA para informações de saúde protegidas. Isso significa compartilhar o mínimo, controlar o acesso, proteger as mensagens em trânsito e ter um acordo com qualquer fornecedor que trate as informações.
Se o serviço criar, receber, manter ou transmitir PHI para você, sim. A HIPAA exige garantias satisfatórias dos parceiros comerciais, e um acordo de parceria comercial é a forma usual de obtê-las.
Muitas práticas o fazem. Mantenha o texto curto: nome, nome da clínica, data e hora e como responder ou ligar. Deixe de fora o motivo da visita e qualquer detalhe clínico.
Evite diagnósticos, resultados de exames, nomes de medicamentos e detalhes de tratamento. Envie os pacientes para um portal seguro ou peça-lhes que liguem.
Alguns aplicativos são desenvolvidos para cuidados de saúde, mas nenhum aplicativo torna você compatível por si só. Solicite ao fornecedor um contrato de parceria comercial assinado e verifique como o acesso e o armazenamento de mensagens são tratados.